Google neutralise la porte dérobée XCPE sur 1,3 million de box Android TV
Avec la police nationale japonaise et des sociétés de sécurité, Google a désactivé la porte dérobée XCPE sur plus de 1,3 million de box et rompu avec Videostrong.

 SUMO · le puzzle de nombres
 Dialo · apprenez les langues en parlant
 ediviewer · lisez les fichiers EDI comme des documents
 giftdetect · le bon cadeau en quelques minutes
Google a annoncé le 3 novembre (heure américaine) avoir désactivé la porte dérobée XCPE sur plus de 1,3 million de décodeurs, en collaboration avec l'Agence nationale de la police du Japon et plusieurs entreprises de sécurité.
XCPE (x.cpe) est un logiciel malveillant intégré à des appareils fabriqués par Videostrong Technology, un fabricant OEM/ODM Android. Il pouvait désactiver les protections de Google Play, permettre le contrôle à distance, mener des fraudes publicitaires, transformer la connexion internet des utilisateurs en proxy résidentiel et installer d'autres logiciels malveillants. Le code était écrit directement dans le micrologiciel et piloté par une infrastructure dédiée, avec une configuration dynamique pour échapper à la détection. Videostrong vendait l'accès à cette porte dérobée pour en tirer des revenus.
Des appareils variés touchés
La plupart des appareils infectés sont des box Android TV, mais la liste comprend aussi des objets connectés sous Android : terminaux de télémédecine, appareils de karaoké, affichage dynamique. Ils formaient un réseau de machines zombies en Amérique du Nord, en Amérique du Sud, en Australie, en Russie, en Asie du Sud-Est, en Europe et dans certains pays d'Afrique.
Outre la police japonaise, Google s'est associé à Lumen, HUMAN Security, Plume, Synthient et TrendAI pour démanteler le réseau et engager des poursuites. Les domaines de commande et de contrôle (C2) servant à diffuser des logiciels malveillants ont aussi été mis hors service. Google estime que, voies autres que XCPE comprises, l'accès à plus de 10 millions d'appareils a été coupé.
Sanctions contre Videostrong
Google a mis fin à son partenariat avec Videostrong et interdit définitivement à l'entreprise, à ses filiales et à ses affiliés de fabriquer ou vendre des appareils Android certifiés, ou de fournir des logiciels à d'autres fabricants. Le groupe va aussi renforcer ses processus d'examen et revoir la vérification de l'intégrité des micrologiciels des appareils Android TV.
Google prévient toutefois que le travail n'est pas terminé : exploitants de portes dérobées, fournisseurs de proxys résidentiels et groupes de fraude publicitaire forment une chaîne d'approvisionnement complexe, qui exige un suivi continu de leurs infrastructures.
Pour les consommateurs, l'affaire montre que des box bon marché peuvent arriver avec du code malveillant déjà présent dans le micrologiciel.
Des apps à découvrir
SUMO : le puzzle de nombresTouche les bonnes cases, additionne, atteins l'objectif. Facile à apprendre, difficile à maîtriser. Gratuit, pour tous les âges.
Dialo : apprenez les langues en parlantDiscutez avec un partenaire IA ; chaque phrase revient corrigée et expliquée dans votre langue. 9 langues, de A1 à C2.
ediviewer : lisez les fichiers EDI comme des documentsOuvrez des messages EDIFACT et X12, chaque segment expliqué, conversion JSON/XML, export PDF et Excel. Fonctionne en local, sans envoi.
giftdetect : le bon cadeau en quelques minutesChoisissez pour qui, l'occasion et la personnalité. Le moteur lit les descriptions de produits de boutiques locales et classe ce qui convient. Gratuit, sans inscription.
Plus d'actus de ce jour
Tout voir →
Corée du Sud : fin de la séparation des réseaux pour la finance
Elsevier intègre l'IA de LG AI Research à Reaxys pour la chimie
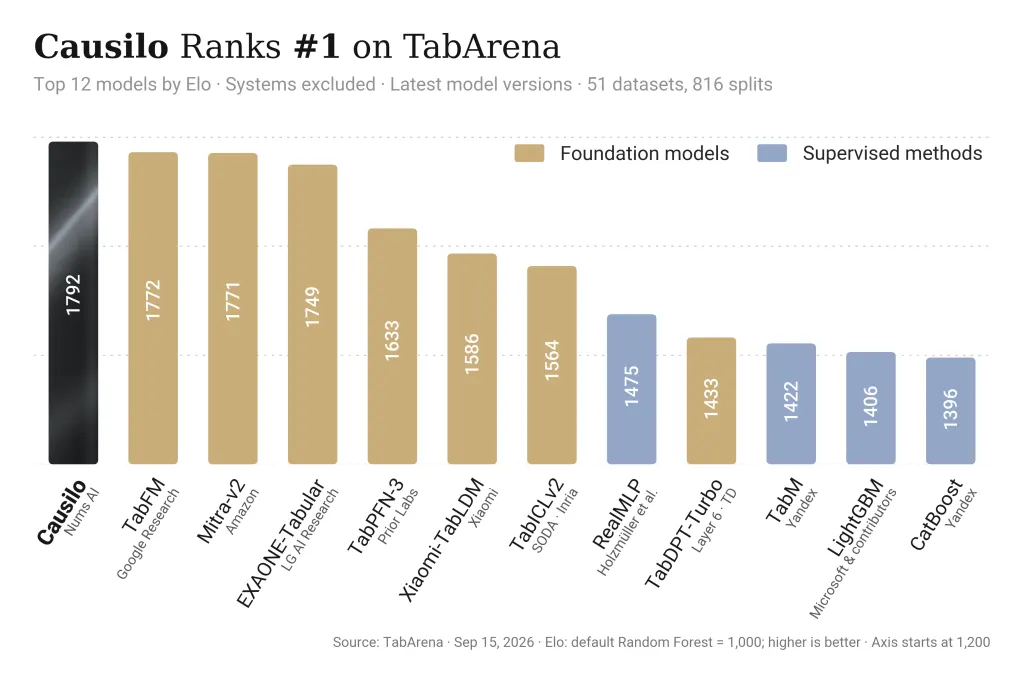
Numz AI lève 2 milliards de wons pour son IA de données tabulaires