Bic Camera : 14,9 millions de données possiblement dérobées
Bic Camera, Kojima et Sofmap évoquent une fuite possible d'environ 14,9 millions de données, dont des adresses e-mail, après l'intrusion chez leur prestataire d'envoi Arara.

 SUMO · le puzzle de nombres
 Dialo · apprenez les langues en parlant
 ediviewer · lisez les fichiers EDI comme des documents
 giftdetect · le bon cadeau en quelques minutes
Les enseignes japonaises d'électronique Bic Camera, Kojima et Sofmap ont annoncé le 2 novembre qu'environ 14,9 millions de données, dont les adresses e-mail d'abonnés à leurs lettres d'information, pourraient avoir été exposées. Ce total cumule les trois sociétés. Selon elles, les informations de cartes bancaires et les identifiants de connexion à leurs sites marchands ne sont pas concernés.
L'origine de l'incident est un accès non autorisé chez Arara, le prestataire chargé de l'envoi des e-mails pour les trois groupes. Dès qu'elles ont eu connaissance de la fuite possible, les entreprises ont suspendu les transferts de données vers le service d'Arara et évaluent l'ampleur des dégâts avec lui. Les clients concernés seront prévenus par chaque enseigne. Aucun préjudice secondaire n'a été constaté à ce jour, et les sociétés appellent à la vigilance face aux courriels suspects usurpant leur identité ou celle d'Arara.
Une brèche bien plus large chez le prestataire
Arara a indiqué le même jour qu'environ 77 millions d'adresses e-mail pourraient avoir fuité depuis son service « Arara Message ». Jusqu'à 380 entreprises clientes seraient touchées, et pour certaines, des noms et adresses postales ont aussi été dérobés. Entre le 28 et le 30 octobre, les systèmes d'Arara ont en outre servi à expédier jusqu'à 7,13 millions de courriels se faisant passer pour des émetteurs de cartes de crédit.
L'exploitant du service de réservation de loisirs Asoview a, lui, annoncé le 3 novembre la fuite d'environ 15,82 millions de données de membres dans le même incident.
Un risque de hameçonnage
Les intrusions visant des services d'envoi d'e-mails se multiplient depuis octobre. Arcadia, qui diffuse des alertes de prévention des catastrophes pour des collectivités, ainsi que Yumeru Link et Rakus Light Cloud, qui exploite Blast Mail, ont aussi signalé des fuites avérées ou possibles.
L'affaire illustre comment un seul sous-traitant peut exposer simultanément les données clients de centaines d'entreprises. Pour les consommateurs, le danger principal est l'hameçonnage : des adresses dérobées permettent d'envoyer des messages très crédibles. Les courriels inattendus censés venir d'enseignes ou d'émetteurs de cartes doivent donc inciter à la prudence.
Des apps à découvrir
SUMO : le puzzle de nombresTouche les bonnes cases, additionne, atteins l'objectif. Facile à apprendre, difficile à maîtriser. Gratuit, pour tous les âges.
Dialo : apprenez les langues en parlantDiscutez avec un partenaire IA ; chaque phrase revient corrigée et expliquée dans votre langue. 9 langues, de A1 à C2.
ediviewer : lisez les fichiers EDI comme des documentsOuvrez des messages EDIFACT et X12, chaque segment expliqué, conversion JSON/XML, export PDF et Excel. Fonctionne en local, sans envoi.
giftdetect : le bon cadeau en quelques minutesChoisissez pour qui, l'occasion et la personnalité. Le moteur lit les descriptions de produits de boutiques locales et classe ce qui convient. Gratuit, sans inscription.
Plus d'actus de ce jour
Tout voir →
Elsevier intègre l'IA de LG AI Research à Reaxys pour la chimie
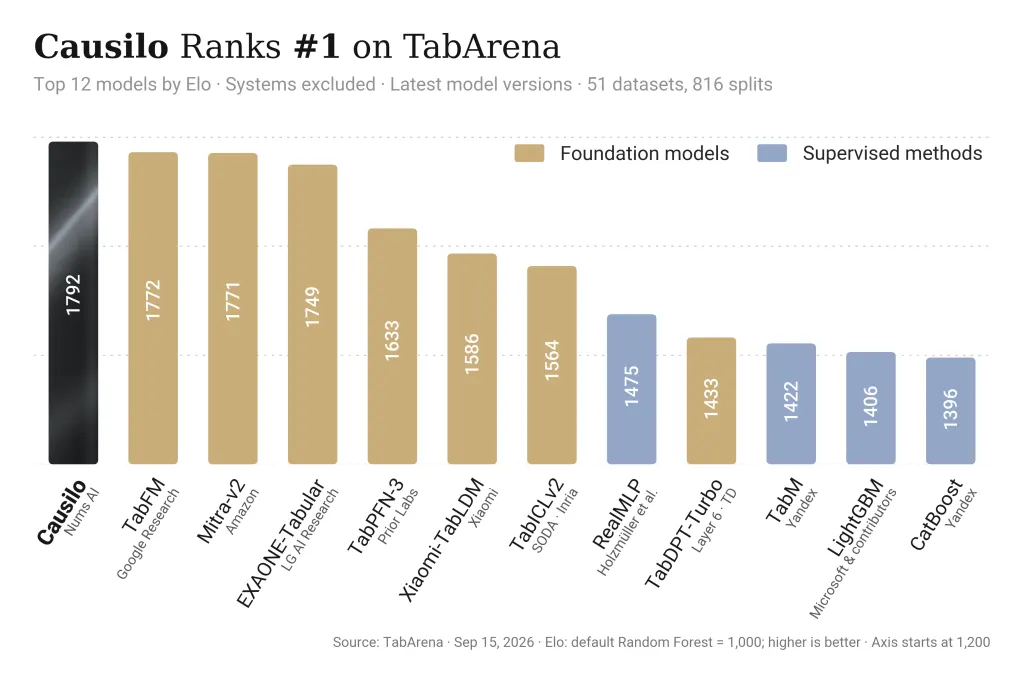
Numz AI lève 2 milliards de wons pour son IA de données tabulaires
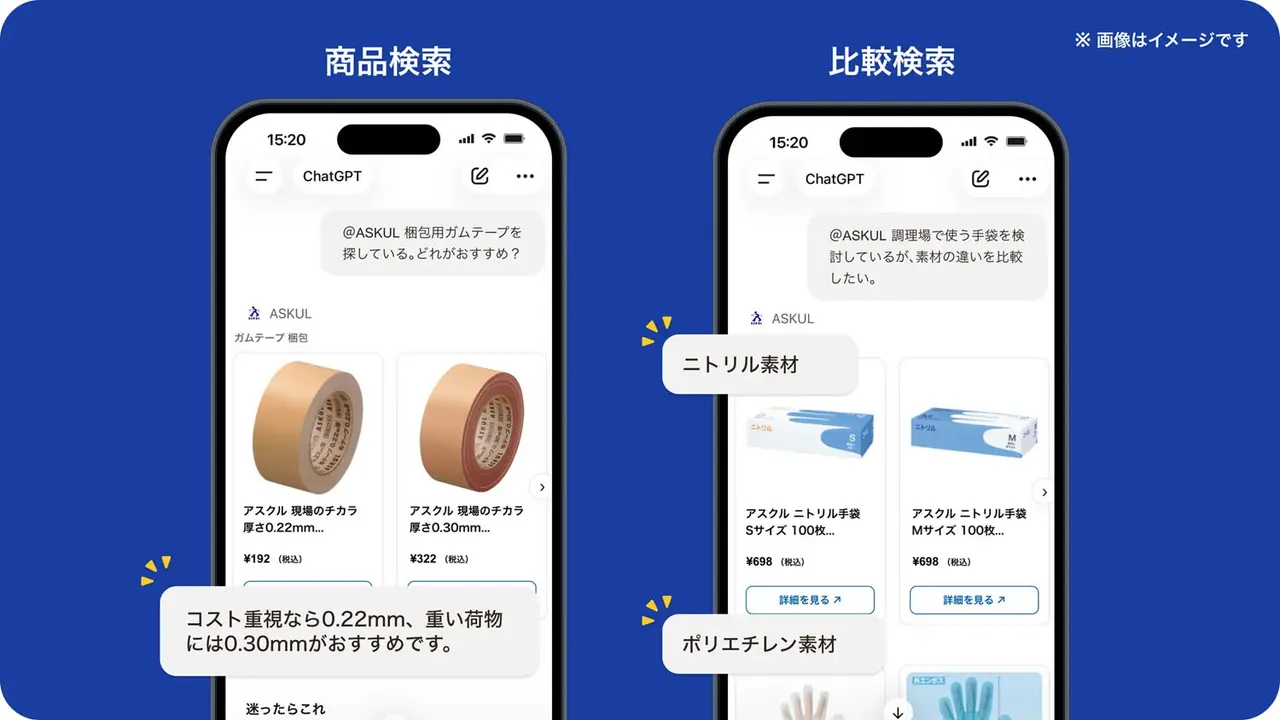
ASKUL lance un plugin ChatGPT pour chercher des produits B2B