Cyberattaque : les réfrigérateurs de stockage du sang visés en France
Des pirates ont modifié les réglages de réfrigération de trois sites français de stockage de sang le 2 novembre. L'EFS exclut toute perte de produits et tout risque sanitaire.
 SUMO · le puzzle de nombres
 Dialo · apprenez les langues en parlant
 ediviewer · lisez les fichiers EDI comme des documents
 giftdetect · le bon cadeau en quelques minutes
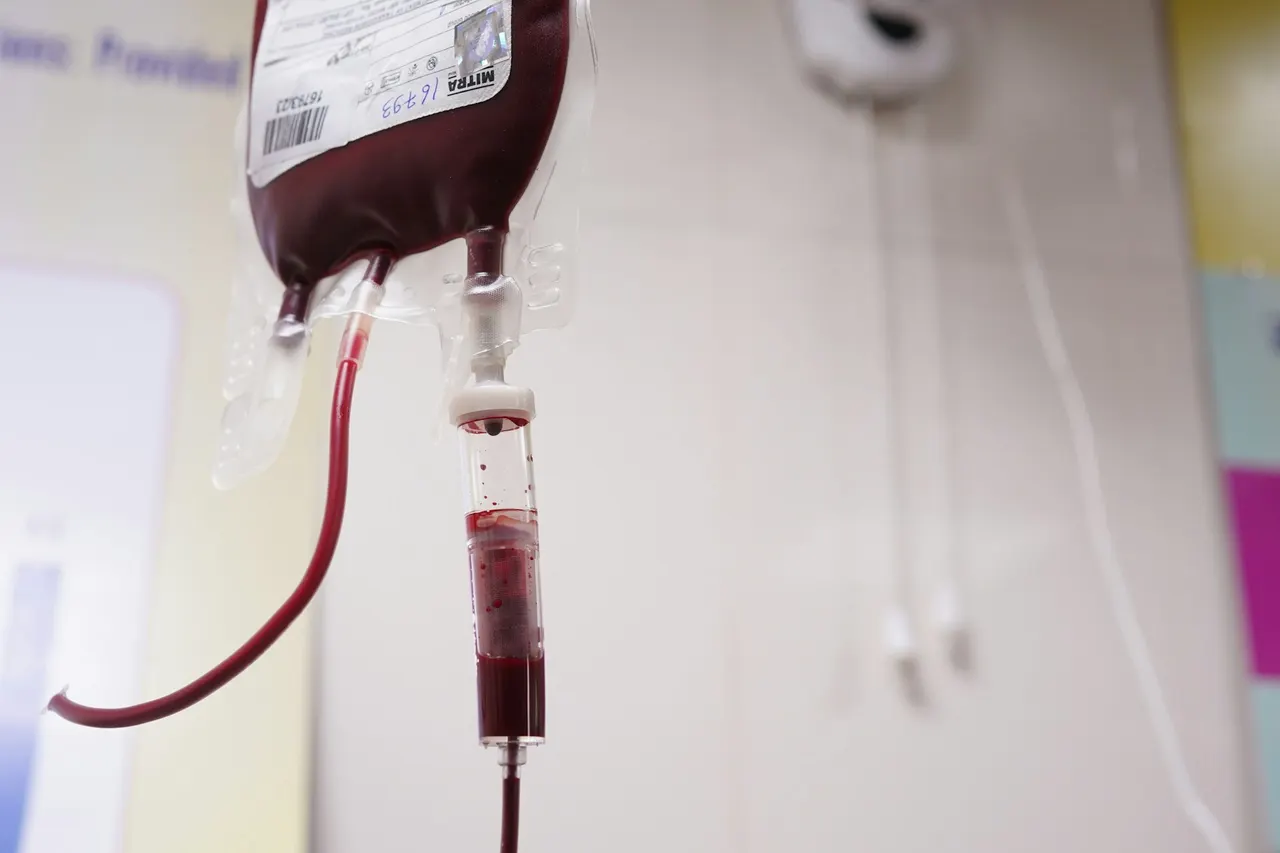
Une cyberattaque a perturbé des équipements de réfrigération servant à conserver du sang en France, a confirmé l'Établissement français du sang (EFS), l'organisme chargé de la collecte, de la préparation et de la distribution du sang dans le pays. L'incident remonte au 2 novembre.
Les pirates ont modifié les paramètres de température et de décongélation dans trois installations de stockage de produits sanguins. Ces sites abritent les réserves destinées aux hôpitaux, ainsi que des échantillons biologiques qui doivent être conservés dans des conditions contrôlées. Selon l'EFS, aucun produit n'a été perdu et aucun risque pour la santé n'a été constaté.
L'établissement précise que la cible était l'un de ses fournisseurs d'équipements frigorifiques, et non l'EFS lui-même. Il n'a pas nommé l'entreprise, mais la société européenne Coolworld Rentals a reconnu avoir été victime d'une attaque. Dans un bref communiqué, elle explique que les pirates ont exploité une faille dans un composant tiers pour compromettre ses unités de réfrigération. Elle assure qu'aucune perte de sang ou de plasma n'a été enregistrée et que la collecte et la distribution se sont poursuivies sans interruption.
Une série d'attaques en Europe
Cet incident survient quelques jours après l'intrusion de pirates dans des centaines de supermarchés français et de magasins aux Pays-Bas, où des pannes de froid auraient fait perdre des tonnes de nourriture. Aucun groupe n'a revendiqué les attaques contre ces systèmes de refroidissement. Des agences comme l'ANSSI en France, le Centre national de cybersécurité de la Suède et le parquet fédéral belge enquêtent, sans avoir identifié les auteurs.
Dans la plupart des cas, les assaillants exploitent des modules et des contrôleurs distants obsolètes, notamment des marques Danfoss, Copeland ou Dixell. Ces appareils étaient connectés à internet sans les mises à jour logicielles nécessaires. Des identifiants faibles et un accès à distance à des systèmes qui ne reçoivent plus de correctifs aggravent encore le risque.
En 2025, l'agence américaine CISA avait révélé deux vulnérabilités dans des contrôleurs Danfoss, permettant l'exécution de commandes à distance et le contournement de l'authentification. Danfoss a corrigé les failles et recommandé de passer au dernier micrologiciel, ce que de nombreux exploitants touchés semblent ne pas avoir fait.
Prévoir les prochaines cibles est difficile, d'autant que l'IA aide à découvrir des vulnérabilités avant que les éditeurs puissent les corriger.
Des apps à découvrir
SUMO : le puzzle de nombresTouche les bonnes cases, additionne, atteins l'objectif. Facile à apprendre, difficile à maîtriser. Gratuit, pour tous les âges.
Dialo : apprenez les langues en parlantDiscutez avec un partenaire IA ; chaque phrase revient corrigée et expliquée dans votre langue. 9 langues, de A1 à C2.
ediviewer : lisez les fichiers EDI comme des documentsOuvrez des messages EDIFACT et X12, chaque segment expliqué, conversion JSON/XML, export PDF et Excel. Fonctionne en local, sans envoi.
giftdetect : le bon cadeau en quelques minutesChoisissez pour qui, l'occasion et la personnalité. Le moteur lit les descriptions de produits de boutiques locales et classe ce qui convient. Gratuit, sans inscription.
Plus d'actus de ce jour
Tout voir →
Bic Camera : 14,9 millions de données possiblement dérobées

Beget : 35 % des serveurs relancés après une cyberattaque
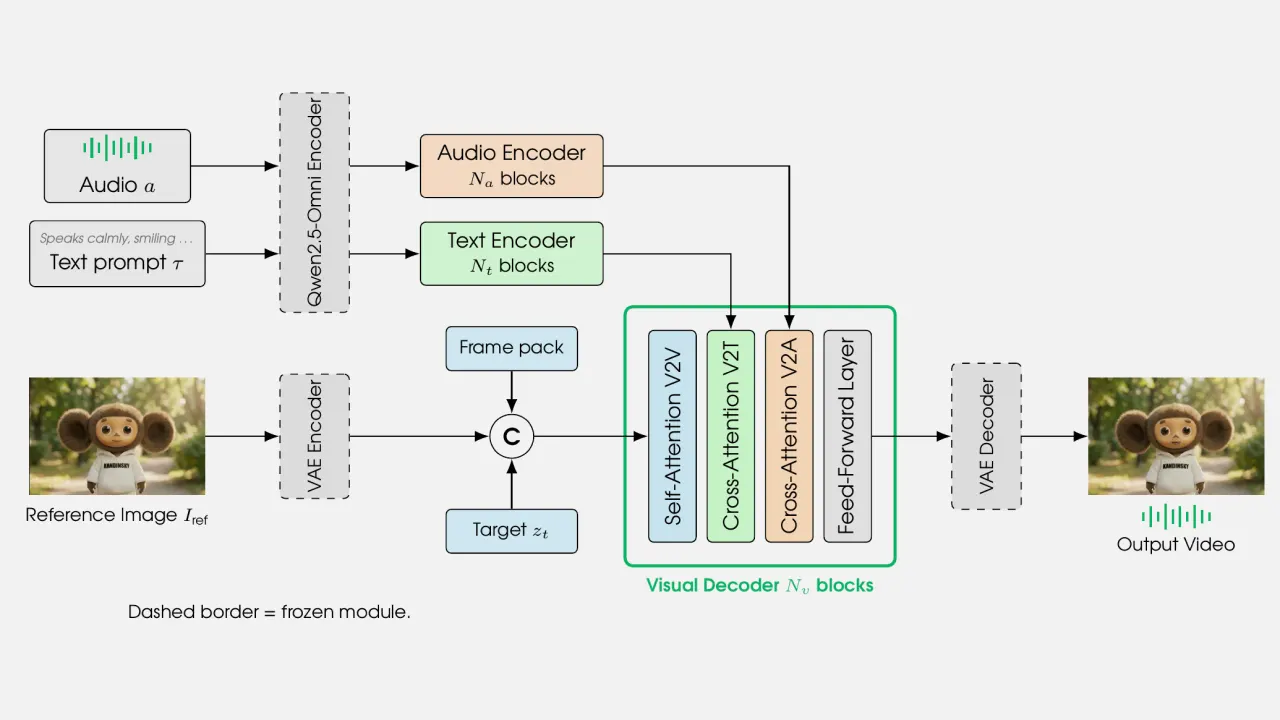
Sber ouvre le code de Kandinsky Avatar 1.0, modèle d'avatars