NTT Docomo: Datenleck bei My docomo betrifft bis zu 294.839 Anschlüsse
NTT Docomo hat sich für den unbefugten Zugriff auf My docomo und den Online-Shop entschuldigt. Betroffen sind bis zu 294.839 Anschlüsse, auch Tarif- und Kontodaten.
 SUMO· das Zahlenrätsel
 Dialo· Sprachen lernen durch Sprechen
 ediviewer· EDI-Dateien wie Dokumente lesen
 giftdetect· das passende Geschenk in Minuten
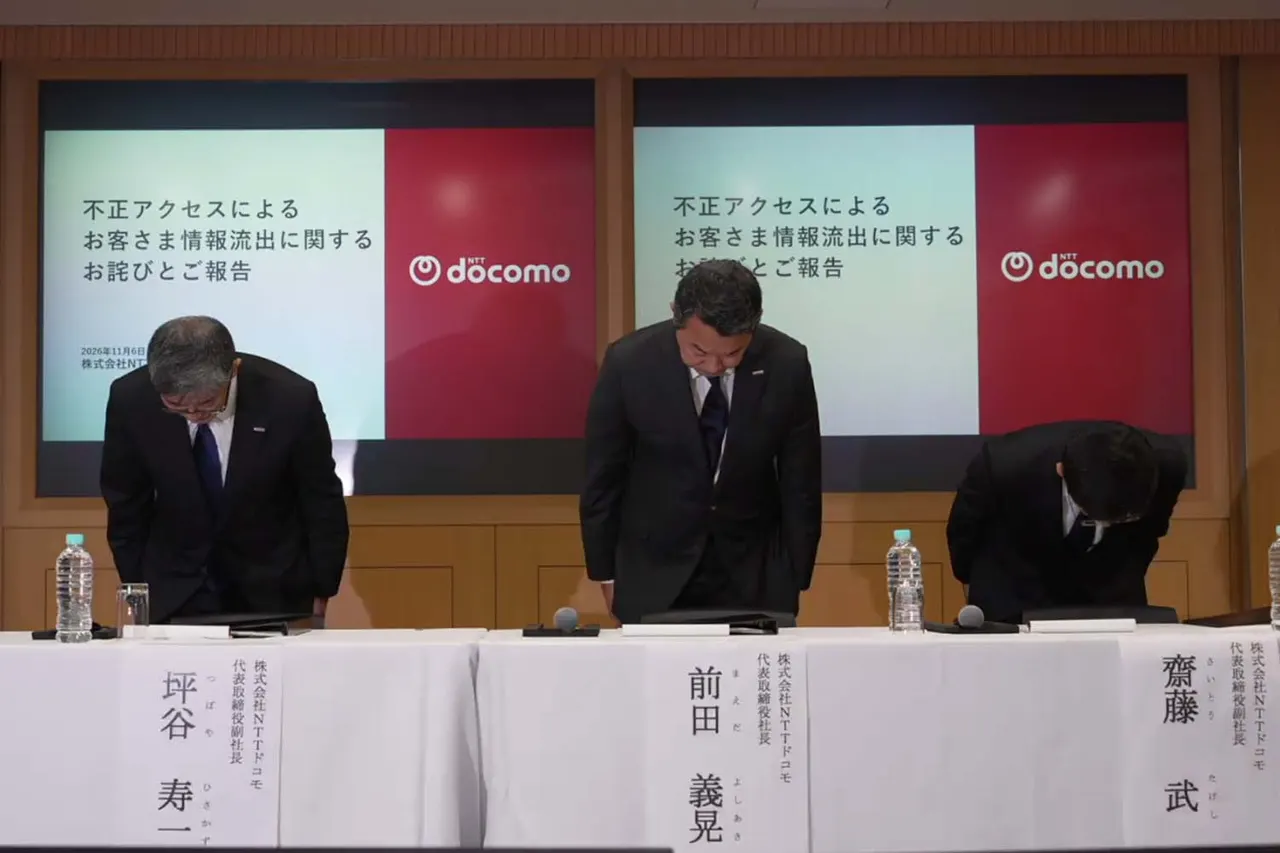
NTT Docomo hat sich am 6. November auf einer Pressekonferenz für den unbefugten Zugriff auf den Docomo Online Shop und den Mitgliederdienst My docomo entschuldigt. Dabei wurde klar, dass der Datenabfluss größer ist als zunächst angegeben: Betroffen sind bis zu 294.839 Anschlüsse, davon 204.157 private und 90.682 geschäftliche.
Schon am 5. November hatte der Konzern eingeräumt, dass Namen, Adressen, Geburtsdaten und Mobilfunknummern betroffen sein könnten. Nun kommen Nummern von Ausweisdokumenten sowie Angaben zu Tarif und Optionen hinzu. Bei einem Teil der Nutzer gehören außerdem Namen und Kontaktdaten gesetzlicher oder bevollmächtigter Vertreter, Firmennamen und -adressen sowie Bankname, Filiale und Kontonummer dazu.
Ablauf des Angriffs
Laut Docomo nutzte ein externer Angreifer über das Internet das Zusammenspiel mehrerer verknüpfter Systeme aus und rief Nutzerdaten automatisiert ab. Am 4. November um 10:30 Uhr schlug ein Alarm wegen massenhafter Zugriffe an. Das Sperren ausländischer IP-Adressen um 14:30 Uhr brachte nichts, um 16:20 Uhr wurde My docomo in den Wartungsmodus versetzt. Nach dem Schließen eines konkreten Angriffswegs ging der Dienst um 20:32 Uhr wieder online, doch ein erneuter Hinweis auf unbefugten Zugriff führte am 5. November um 1:05 Uhr zur Abschaltung von My docomo und Online-Shop. Um 2:10 Uhr wurde der Datenabfluss bestätigt.
Docomo spricht nicht von einer Schwachstelle in den Systemen selbst, sondern vom Missbrauch verknüpfter Systeme – ein Weg, den die regelmäßigen Schwachstellenprüfungen nicht erkannt hatten. Vizepräsident Juichi Tsuboya betonte, es handle sich nicht um einen klassischen API-Angriff; ob KI-Agenten im Spiel waren, werde noch geprüft. Konzernchef Yoshiaki Maeda sagte: „Wir glauben nicht, dass wir es früh eingedämmt haben. 300.000 ist eine große Zahl, und es geht um wichtige Daten. Wir nehmen das sehr ernst.“
Maßnahmen und eine separate Störung
Privatkunden erhielten am 6. November eine SMS mit Entschuldigung, Überblick und Sicherheitshinweisen; Firmenkunden werden über Vertrieb, SMS oder Briefpost informiert. Für beide Gruppen prüft Docomo ein Schmerzensgeld in Form eines „Mitgefühlsbetrags“, Details folgen. Nutzer sollen keine Links oder Anhänge verdächtiger E-Mails und SMS öffnen.
Zudem erklärte Docomo eine 5G-SA-Störung von etwa 11:18 Uhr am 5. November bis etwa 1:20 Uhr am 6. November, von der bundesweit bis zu rund 1,587 Millionen Kunden betroffen waren. Ein Speicherfehler in Vermittlungstechnik, ausgelöst durch Wartungsarbeiten im Kernnetz, verursachte Verzögerungen und Überlastung. Notfallmeldungen und MVNOs im Docomo-Netz blieben unberührt. Eine Übergangslösung läuft, die endgültige Maßnahme soll binnen einer Woche folgen.
Apps, die sich lohnen
SUMO: das ZahlenrätselTippe die richtigen Felder, addiere, triff das Ziel. Leicht zu lernen, schwer zu meistern. Kostenlos, für jedes Alter.
Dialo: Sprachen lernen durch SprechenSprich mit einem KI-Gesprächspartner; jeder Satz kommt korrigiert und in deiner Sprache erklärt zurück. 9 Sprachen, A1 bis C2.
ediviewer: EDI-Dateien wie Dokumente lesenEDIFACT- und X12-Nachrichten öffnen, jedes Segment verständlich erklärt, in JSON/XML umwandeln, als PDF und Excel exportieren. Läuft lokal, kein Upload.
giftdetect: das passende Geschenk in MinutenWähle, für wen es ist, den Anlass und die Persönlichkeit. Die Suchmaschine liest Produktbeschreibungen lokaler Shops und sortiert, was passt. Kostenlos, ohne Anmeldung.
Mehr von diesem Tag
Alle anzeigen →
Rechenzentren in Japan: Umgebung heizt sich laut Studie nicht auf
SpiralAI führt Vier-Tage-Woche bei vollem Gehalt per KI ein
CodeScoring: Kritische Open-Source-Lücken 2026 fast verfünffacht