CodeScoring: Kritische Open-Source-Lücken 2026 fast verfünffacht
Laut CodeScoring wurden von Januar bis September 2026 3.566 kritische Schwachstellen in Open-Source-Software bekannt, 4,9-mal so viele wie im Vorjahr.
 SUMO· das Zahlenrätsel
 Dialo· Sprachen lernen durch Sprechen
 ediviewer· EDI-Dateien wie Dokumente lesen
 giftdetect· das passende Geschenk in Minuten
Die Zahl veröffentlichter kritischer Schwachstellen (CVSS 9,0 und höher) in Open-Source-Software hat sich 2026 fast verfünffacht. Wie die Plattform für sichere Entwicklung CodeScoring mitteilt, wurden von Januar bis September 3.566 solcher Lücken publik, im gleichen Zeitraum 2025 waren es 723. Das entspricht einem Anstieg um den Faktor 4,9.
npm und Go mit dem stärksten Zuwachs
In einzelnen Ökosystemen fiel das Wachstum noch deutlicher aus. Im JavaScript-Paketverzeichnis npm stieg die Zahl kritischer Schwachstellen um das 6,3-Fache, von 89 auf 562. Betroffen sind 39.127 stabile Paketversionen, ein Jahr zuvor waren es 3.844 – ein Plus um das 10,2-Fache.
Bei Go wuchs die Zahl um das 5,1-Fache, von 78 auf 396. Sie betreffen 12.443 stabile Modulversionen gegenüber 5.995 im Vorjahr, also das 2,1-Fache.
Für mehr als zwei Drittel der kritischen Lücken des Jahres sehen die CVSS-Bewertungen einen Angriff über das Netzwerk ohne vorherige Rechte und ohne Nutzerinteraktion vor. Angreifer müssen weder Zugangsdaten von Mitarbeitern abgreifen noch jemanden zum Öffnen einer schädlichen Datei bewegen: Angegriffen wird direkt die über das Netz erreichbare Software.
Automatisierung und KI als Treiber
Die Schwachstellendatenbanken füllen sich weiter schneller. Allein zwischen dem 15. September und dem 15. Oktober 2026 wurden 4.609 neue, eindeutige Schwachstellen aller Schweregrade in offenen Komponenten veröffentlicht.
Die Experten von CodeScoring führen den Anstieg vor allem auf intensivere Fehlersuche und umfassendere Erfassung zurück. Forscher nutzen verstärkt automatisierte Analyse und KI-Werkzeuge, und immer mehr Entwickler legen gefundene Fehler systematisch offen. Moderne Audit-Methoden decken zudem Fehler in lange genutztem Code auf, sodass auch zu Bibliotheken Meldungen erscheinen, die Unternehmen vor Jahren eingeführt und seither nicht aktualisiert haben.
Artjom Maximow, Produktanalyst bei CodeScoring, rät Organisationen, die Zusammensetzung ihrer Software regelmäßig zu prüfen und neue Schwachstellenmeldungen zu verfolgen. Bekannte Bedrohungen sollten nicht nur auf Ebene fertiger Herstellerprodukte, sondern auch auf Komponentenebene überwacht werden. Vorrang hätten Probleme, die laufende externe Dienste betreffen und den Geschäftsbetrieb direkt gefährden.
Unterstützen kann dabei die Software-Kompositionsanalyse: Sie erfasst automatisch den Aufbau von Anwendungen, erkennt verwundbare Abhängigkeiten und ermittelt Komponentenversionen, in denen die Fehler behoben sind.
Apps, die sich lohnen
SUMO: das ZahlenrätselTippe die richtigen Felder, addiere, triff das Ziel. Leicht zu lernen, schwer zu meistern. Kostenlos, für jedes Alter.
Dialo: Sprachen lernen durch SprechenSprich mit einem KI-Gesprächspartner; jeder Satz kommt korrigiert und in deiner Sprache erklärt zurück. 9 Sprachen, A1 bis C2.
ediviewer: EDI-Dateien wie Dokumente lesenEDIFACT- und X12-Nachrichten öffnen, jedes Segment verständlich erklärt, in JSON/XML umwandeln, als PDF und Excel exportieren. Läuft lokal, kein Upload.
giftdetect: das passende Geschenk in MinutenWähle, für wen es ist, den Anlass und die Persönlichkeit. Die Suchmaschine liest Produktbeschreibungen lokaler Shops und sortiert, was passt. Kostenlos, ohne Anmeldung.
Mehr von diesem Tag
Alle anzeigen →
SpiralAI führt Vier-Tage-Woche bei vollem Gehalt per KI ein
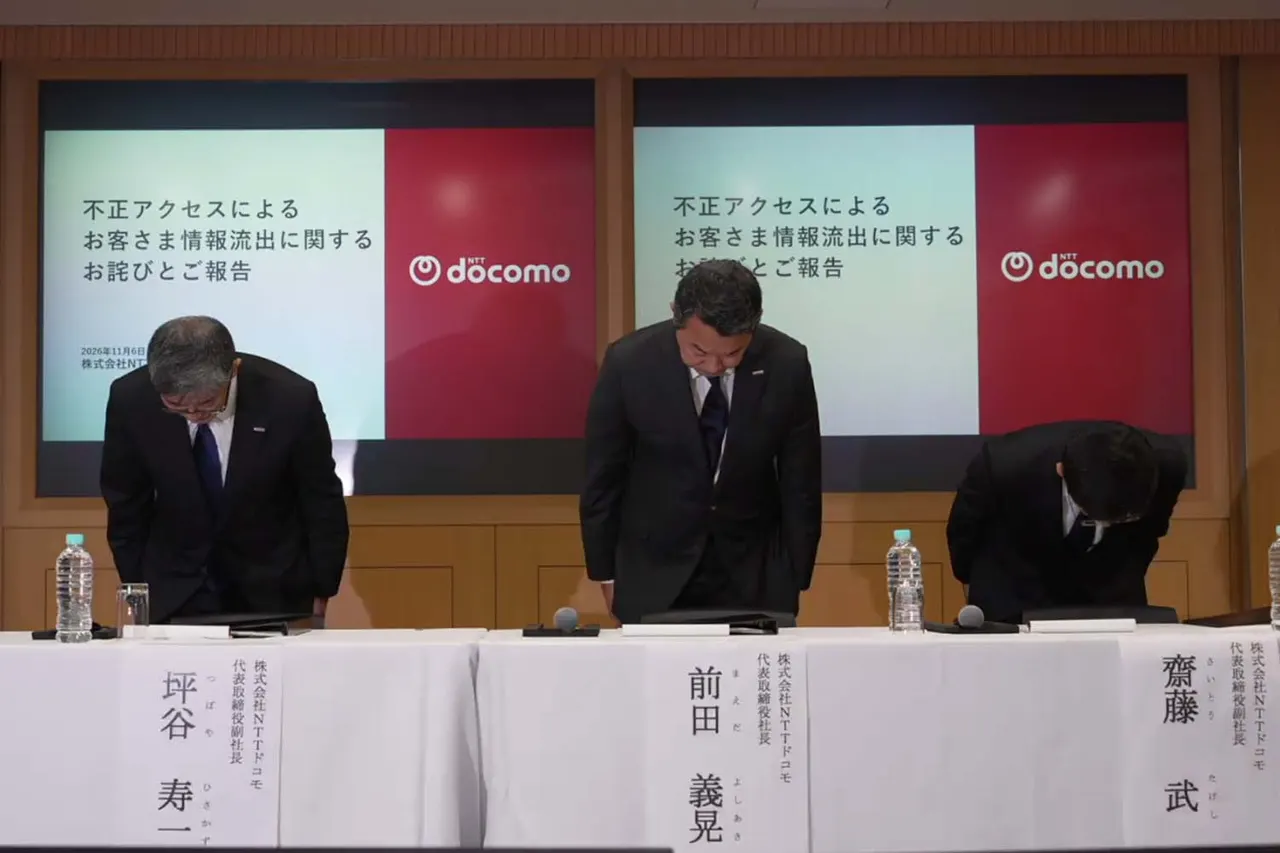
NTT Docomo: Datenleck bei My docomo betrifft bis zu 294.839 Anschlüsse
MTS Link startet 2027 in Kasachstan, Vietnam und Indonesien