OpenAIの未公開モデル、Linuxで948件の脆弱性を発見
OpenAIの未公開AIモデルがLinuxカーネルで948件の固有の脆弱性を発見し、root権限を得る攻撃コードも作成した。総費用は約121万ドル。
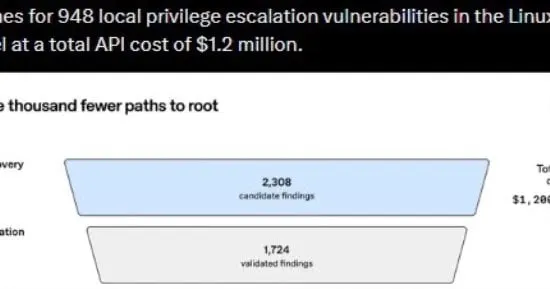
OpenAIは、正式発表前のAIモデルがLinuxで948件の固有の脆弱性を発見したと明らかにした。モデルは、root権限の取得につながる攻撃ツールも開発した。実験にかかった総費用は120万ドルを超える。
実験の内容
同社によると、モデルはLinuxカーネルを調査・解析した。カーネルはAndroidスマートフォンやサーバー、スーパーコンピューターなど、世界の数十億台のデバイスが依存している。システムは5000件超のセキュリティ上の対象を特定し、1724件の脆弱性候補を確認。そのうえで、948件の異なる脆弱性に結び付く1169件の攻撃コードの作成に成功した。
費用は約121万3430ドルだった。OpenAIは、脆弱性報奨金プログラムの水準に基づき、これらの脆弱性に想定される報奨金の仮想的な価値を1890万〜6630万ドルと見積もっている。別の実験は3万2936ドルで行われ、権限昇格の脆弱性に対する攻撃コードを21件作成した。
報告と人間の関与
OpenAIは、Patch the Planetの取り組みの一環として、Linuxの開発を担う関係者に数百件の報告と修正案を送ったとしている。結果の正確性を確かめるため、セキュリティ研究者によるレビューも受けた。
今回の結果は、AIがサイバーセキュリティ分野で新たな脆弱性を見つけ、悪用可能性を検証し、修正を支援できるまでに進歩したことを示す。一方で同社は、結果の精度を担保するには人間による監督が引き続き重要だと強調している。
注目のアプリ
 SUMO:数字パズル
正しいマスを選んで足し算、目標の数に。覚えるのは簡単、極めるのは難しい。無料、全年齢向け。
 Dialo:話して学ぶ語学アプリ
AIの会話パートナーと話すだけ。一文ごとに添削され、あなたの言語で解説が返ってきます。9言語、A1からC2まで。
 ediviewer:EDIファイルを文書のように読む
EDIFACTやX12メッセージを開き、各セグメントの意味を表示。JSON/XML変換、PDF・Excel出力。ローカルで動作、アップロード不要。
 giftdetect:数分でぴったりの贈り物
相手、シーン、性格を選ぶだけ。検索エンジンが地元ショップの商品説明を読み、合うものを並べます。無料、登録不要。
同じ日のニュース
すべて見る →


関連カテゴリ: セキュリティ
すべて見る →
LINE、パスキーに対応 生体認証で機種変更も簡単に

国家サイバー統括室、個人情報漏えい対策8項目を公表

Flock Safety、米10自治体超が監視カメラ契約を終了・制限
