アララメッセージ不正アクセス、メール7700万件流出の恐れ
アララのメール配信サービス「アララメッセージ」で、最大約380社の契約企業から約7700万件のメールアドレスが流出した恐れがある。サービスは全面停止中。
ペイクラウドホールディングスは11月2日、連結子会社アララ(東京都港区)が提供するメール配信サービス「アララメッセージ」への不正アクセスについて、新たに約7700万件のメールアドレスが流出、またはその恐れがあると発表した。影響を受ける契約企業は最大約380社。サービスは10月31日から全面停止しており、再開時期は未定だ。
契約企業のサーバへ侵入
同社は10月29日、共用環境への不正アクセスで約301万件のメールアドレスが流出したと公表していた。その後の調査で、被害が別のサーバにも及んでいたことが判明した。攻撃者は10月28〜31日、アララメッセージのサーバを経由して契約企業のシステム環境に侵入し、97台のサーバから約7700万件のメールアドレスや会員情報を持ち出したという。
会員情報には氏名、性別、生年月日、電話番号、会員番号、住所などが含まれ、項目は企業ごとに異なる。件数は精査中で変動する可能性がある。1人が複数のアドレスを持つ場合があるため、被害者数ではない。
10月29日公表分も、流出アドレスが338万6187件に増えた。契約企業5社の氏名や会社名を含む顧客データも最大41万1827件流出した恐れがあるが、重複の可能性があり合算していない。
不審メール713万通も
攻撃者は同サービスを悪用し、10月28〜30日にクレジットカード会社を装った不審メールを最大約713万通送信していた。送信元は「news@arara.com」で、件名には「利用内容確認のご依頼」などが使われた。同社はURLにアクセスしないよう呼び掛けている。
原因にはWebサーバの脆弱性やシステム環境の問題が関係していた。同社は認証情報の無効化やサーバの通信遮断を行い、侵入経路の特定と安全確認後に再開を判断する。他のサービスへの影響はない。
なおアソビューも11月3日、今回の不正アクセスで会員情報1582万1184件が流出したと発表した。パスワードとクレジットカード情報は対象外という。
注目のアプリ
 SUMO:数字パズル
正しいマスを選んで足し算、目標の数に。覚えるのは簡単、極めるのは難しい。無料、全年齢向け。
 Dialo:話して学ぶ語学アプリ
AIの会話パートナーと話すだけ。一文ごとに添削され、あなたの言語で解説が返ってきます。9言語、A1からC2まで。
 ediviewer:EDIファイルを文書のように読む
EDIFACTやX12メッセージを開き、各セグメントの意味を表示。JSON/XML変換、PDF・Excel出力。ローカルで動作、アップロード不要。
同じ日のニュース
すべて見る →
関連カテゴリ: セキュリティ
すべて見る →
Beget、サイバー攻撃でクラウドのデータ消失を公表
マルウェアVOLTA、盗んだ情報の価値をAIに査定させる
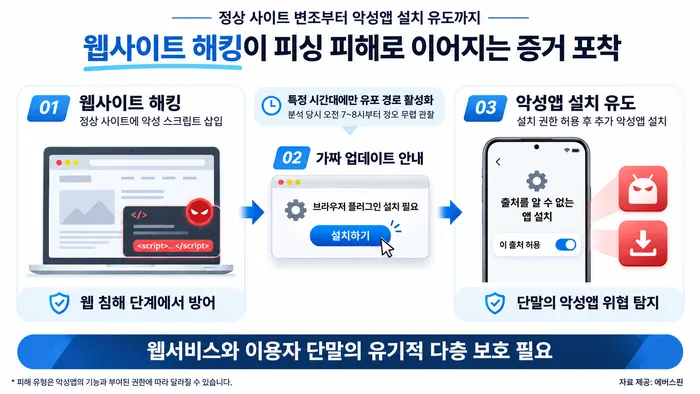
正規サイトで偽Samsungブラウザ更新、Androidマルウェア拡散