正規サイトで偽Samsungブラウザ更新、Androidマルウェア拡散
セキュリティ企業Everspinは、正規企業サイトに不正スクリプトが仕込まれ、偽のSamsungブラウザ更新でAndroidユーザーにマルウェアを入れさせる手口を確認した。
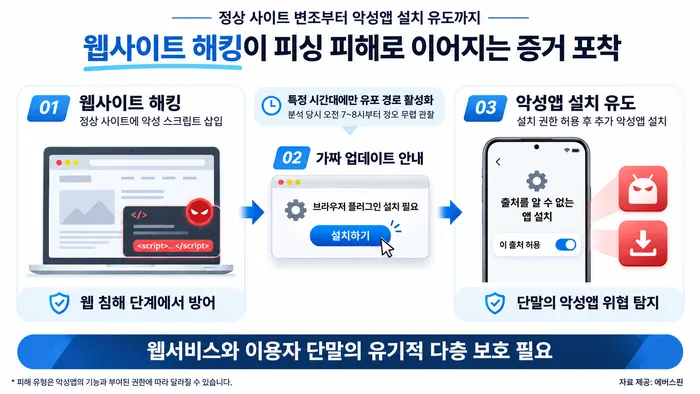
サイバーセキュリティ企業のEverspinは4日、釣り、音響機器、病院など複数業種の正規ウェブサイトに、悪意あるアプリのインストールを促す外部スクリプトが挿入されていた形跡を確認したと発表した。企業サイトの侵害が、訪問者を狙うフィッシングとモバイルマルウェアの拡散につながる事例だ。
偽の更新通知から二段階で感染
攻撃者は、侵害したサイトを訪れた利用者に「Samsungブラウザのプラグインのインストールが必要」とする偽の案内を表示する。インストールボタンを押すとアプリのファイルがダウンロードされ、実行すると追加の更新が必要だとして2つ目のアプリのインストールへ誘導される。
Androidでは公式ストア以外からアプリを入れる際に利用者の許可が必要だが、攻撃者はこの過程で「提供元不明のアプリのインストール」を許可させていた。最終的に入るマルウェアは通常のアプリ一覧には表示されず、端末設定で「Samsung」という名前で確認されたという。
時間帯で動作を切り替え
拡散経路が有効なのは特定の時間帯に限られていた。午前7~8時ごろから正午ごろまではインストール誘導画面とダウンロードが機能し、それ以外の時間帯はエラーになった。検査の時刻によっては悪意ある挙動を見逃す可能性がある。
Everspinは、Webへのハッキングとモバイルのフィッシングを別々に対処するセキュリティ体制の限界を示す事例だと説明する。同社はWebセキュリティ製品「EverSafe Web」とマルウェアアプリ検知製品「FakeFinder」で、Webサービスとモバイル端末を一体で守る必要性を強調した。
ハ・ヨンビン代表は、ハッキングとフィッシングは一連の過程で結びついており、AIが攻撃の分析・作成・変形を助ける環境では、Webとモバイルのどちらかだけでは攻撃経路全体を管理しにくいと述べた。
注目のアプリ
 SUMO:数字パズル
正しいマスを選んで足し算、目標の数に。覚えるのは簡単、極めるのは難しい。無料、全年齢向け。
 Dialo:話して学ぶ語学アプリ
AIの会話パートナーと話すだけ。一文ごとに添削され、あなたの言語で解説が返ってきます。9言語、A1からC2まで。
 ediviewer:EDIファイルを文書のように読む
EDIFACTやX12メッセージを開き、各セグメントの意味を表示。JSON/XML変換、PDF・Excel出力。ローカルで動作、アップロード不要。
同じ日のニュース
すべて見る →
関連カテゴリ: セキュリティ
すべて見る →
アソビュー、会員情報1582万件流出 委託先アララに不正アクセス
iPhoneのジェイルブレイク、Lockdown Modeを突破し更新後も維持