Keystone admite que una brecha web expuso direcciones de clientes
Keystone afirma que una brecha en su sitio web expuso las direcciones de compradores de carteras físicas. Un investigador alerta de estafas dirigidas y ataques físicos.
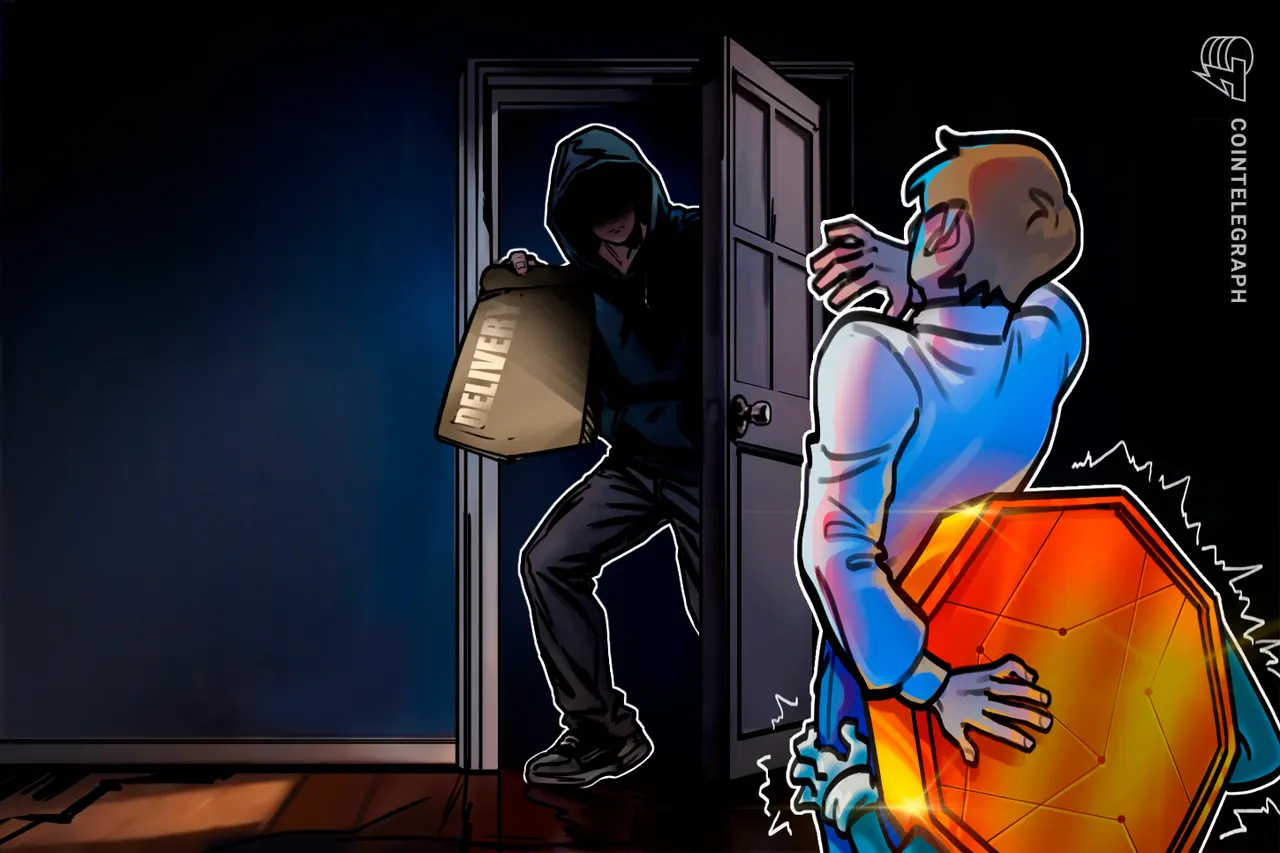
El fabricante de carteras de hardware Keystone asegura que una brecha en su sitio web expuso las direcciones de envío de clientes que compraron sus dispositivos. La divulgación deja datos personales de titulares de criptomonedas en manos de un tercero desconocido y plantea un riesgo que va más allá del entorno digital.
Un investigador de seguridad que alertó del incidente advirtió de que los datos de envío filtrados podrían exponer a los poseedores de criptomonedas a estafas dirigidas e incluso a ataques físicos. La preocupación es clara: una dirección postal vinculada a la compra de una cartera de hardware indica que el destinatario probablemente posee activos digitales, lo que lo convierte en un objetivo atractivo.
Por qué importa una filtración de direcciones
Una cartera de hardware guarda las claves privadas sin conexión, así que la filtración de datos de envío no da, por sí sola, acceso a los fondos. El peligro es otro. Con nombres y direcciones, los atacantes pueden elaborar mensajes de phishing creíbles, hacerse pasar por personal de soporte o enviar dispositivos de reemplazo falsos. En el peor de los casos, delincuentes que sepan dónde vive un probable propietario de criptomonedas podrían intentar coaccionarlo en persona, lo que se conoce como ataque de la llave inglesa.
Por eso una brecha en un fabricante de carteras pesa más que una filtración similar en una tienda en línea común. La propia lista de clientes es sensible, porque identifica a personas que poseen criptoactivos.
Qué pueden hacer los compradores
Quienes compraron en Keystone deberían desconfiar de correos, mensajes o llamadas no solicitados sobre su cartera y no introducir nunca su frase de recuperación en internet ni compartirla con supuestos agentes de soporte. Quien tema por su seguridad física también puede extremar la cautela con las entregas y evitar hablar en público de sus tenencias.
La declaración de la empresa confirma la exposición de direcciones, pero el material disponible no detalla cuántos clientes están afectados ni cómo se produjo la intrusión. De esas respuestas dependerá la gravedad real, y los usuarios esperarán de Keystone información clara sobre el alcance del incidente y las medidas para evitar que se repita.
Más de este día
Ver todas →
NEXCO Central: 38 horas sin telepeaje en Japón y miles pagaron
SpaceX capta 40.000 millones en deuda para GPU y Musk alerta a las neoclouds
iPhone Duo por dentro: iFixit le da un 5/10 en reparabilidad
Amazon llega a un acuerdo con dos exgerentes de AWS por sobornos
Más en: Seguridad
Ver todas →
Apple bloquea certificados comprometidos de eMudhra y prepara parche
Dinamarca propone proteger la voz y el rostro frente a deepfakes
AWS Continuum logra 89 % en CyberGym-E2E, pero con una salvedad