Keystone: Web sitesi ihlali cüzdan alıcılarının adreslerini açığa çıkardı
Keystone, web sitesindeki bir ihlalin donanım cüzdanı alıcılarının adreslerini açığa çıkardığını söyledi. Bir güvenlik araştırmacısı hedefli dolandırıcılık ve fiziksel saldırı riskine dikkat çekti.
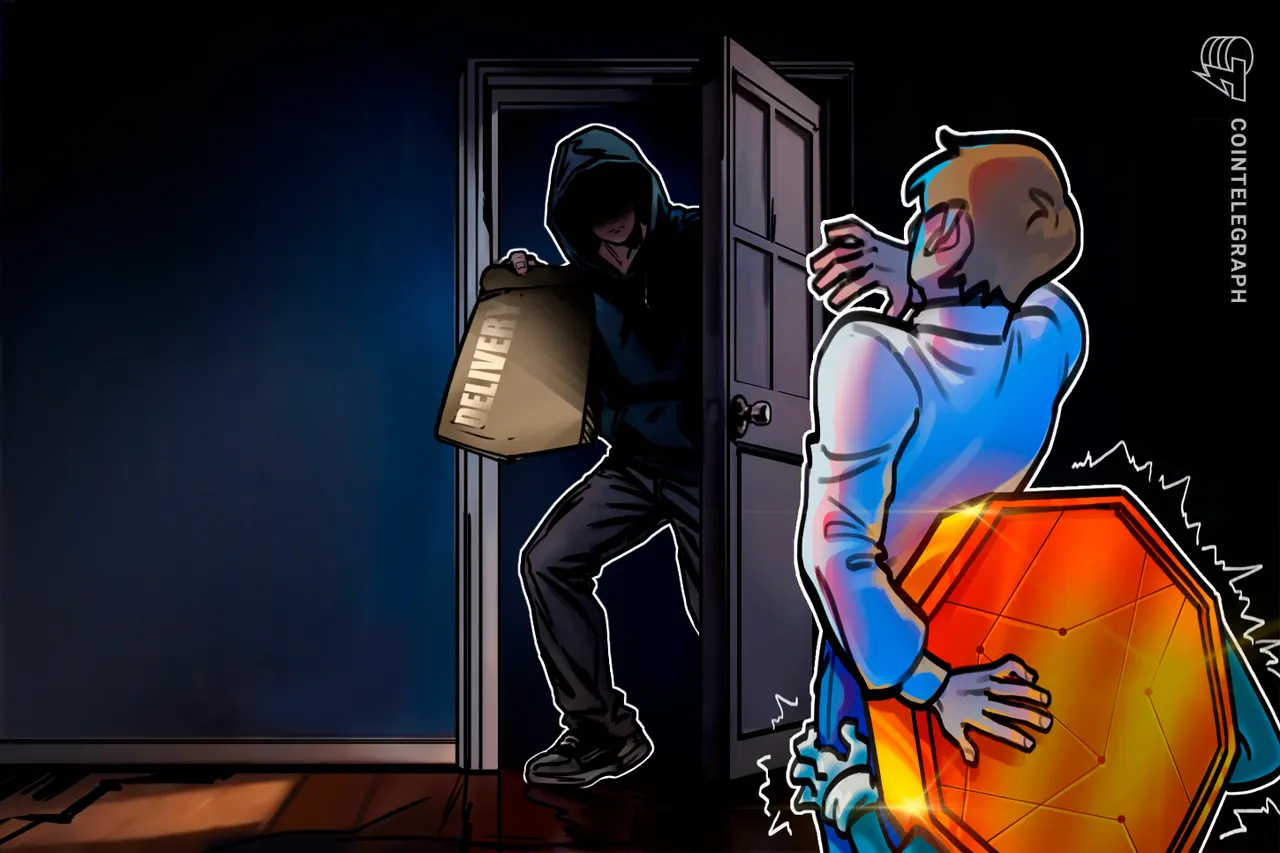
Donanım cüzdanı üreticisi Keystone, web sitesinde yaşanan bir ihlalin cihazlarını satın alan müşterilerin teslimat adreslerini açığa çıkardığını bildirdi. Açıklama, kripto varlık sahiplerinin kişisel bilgilerinin bilinmeyen bir tarafın eline geçmiş olabileceği anlamına geliyor ve müşteriler için dijital dünyanın ötesine geçen bir risk doğuruyor.
Olayı gündeme getiren bir güvenlik araştırmacısı, sızan teslimat bilgilerinin kripto sahiplerini hedefli dolandırıcılıklara ve hatta fiziksel saldırılara maruz bırakabileceği uyarısında bulundu. Mantık basit: Bir donanım cüzdanı alımıyla ilişkilendirilen ev adresi, alıcının büyük olasılıkla dijital varlık sahibi olduğunu gösteriyor ve kişiyi cazip bir hedef haline getiriyor.
Adres sızıntıları kriptoda neden önemli
Donanım cüzdanı özel anahtarları çevrimdışı saklar; teslimat verilerinin sızması tek başına fonlara erişim sağlamaz. Tehlike başka yerde. Saldırganlar isim ve adresleri kullanarak inandırıcı kimlik avı mesajları hazırlayabilir, destek ekibi gibi davranabilir veya sahte yedek cihaz gönderebilir. En kötü senaryoda, olası bir kripto sahibinin nerede yaşadığını bilen suçlular kişiyi yüz yüze zorlamaya çalışabilir; bu yönteme “wrench attack” deniyor.
Bu nedenle bir cüzdan üreticisindeki ihlal, sıradan bir e-ticaret sitesindeki benzer sızıntıdan daha ağır sonuçlar taşıyor. Müşteri listesi başlı başına hassas, çünkü kripto sahibi kişileri tanımlıyor.
Alıcılar neler yapabilir
Keystone’dan sipariş verenler, cüzdanlarıyla ilgili istenmeyen e-posta, mesaj veya aramalara şüpheyle yaklaşmalı; kurtarma ifadesini asla internete girmemeli ve destek ekibi olduğunu söyleyen kimseyle paylaşmamalı. Fiziksel güvenliğinden endişe edenler teslimatlarda ekstra dikkatli olabilir ve varlıkları hakkında herkese açık konuşmaktan kaçınabilir.
Şirketin açıklaması adreslerin açığa çıktığını doğruluyor; ancak eldeki bilgiler kaç müşterinin etkilendiğini ya da saldırının nasıl gerçekleştiğini ayrıntılandırmıyor. Sonuçların ciddiyeti bu yanıtlara bağlı olacak. Müşteriler, Keystone’dan olayın kapsamı ve tekrarını önlemeye yönelik adımlar hakkında net bilgi bekleyecek.
Aynı günden diğer haberler
Tümünü gör →
SpaceX GPU için 40 milyar dolar borçlandı, Musk neocloud'lara uyardı
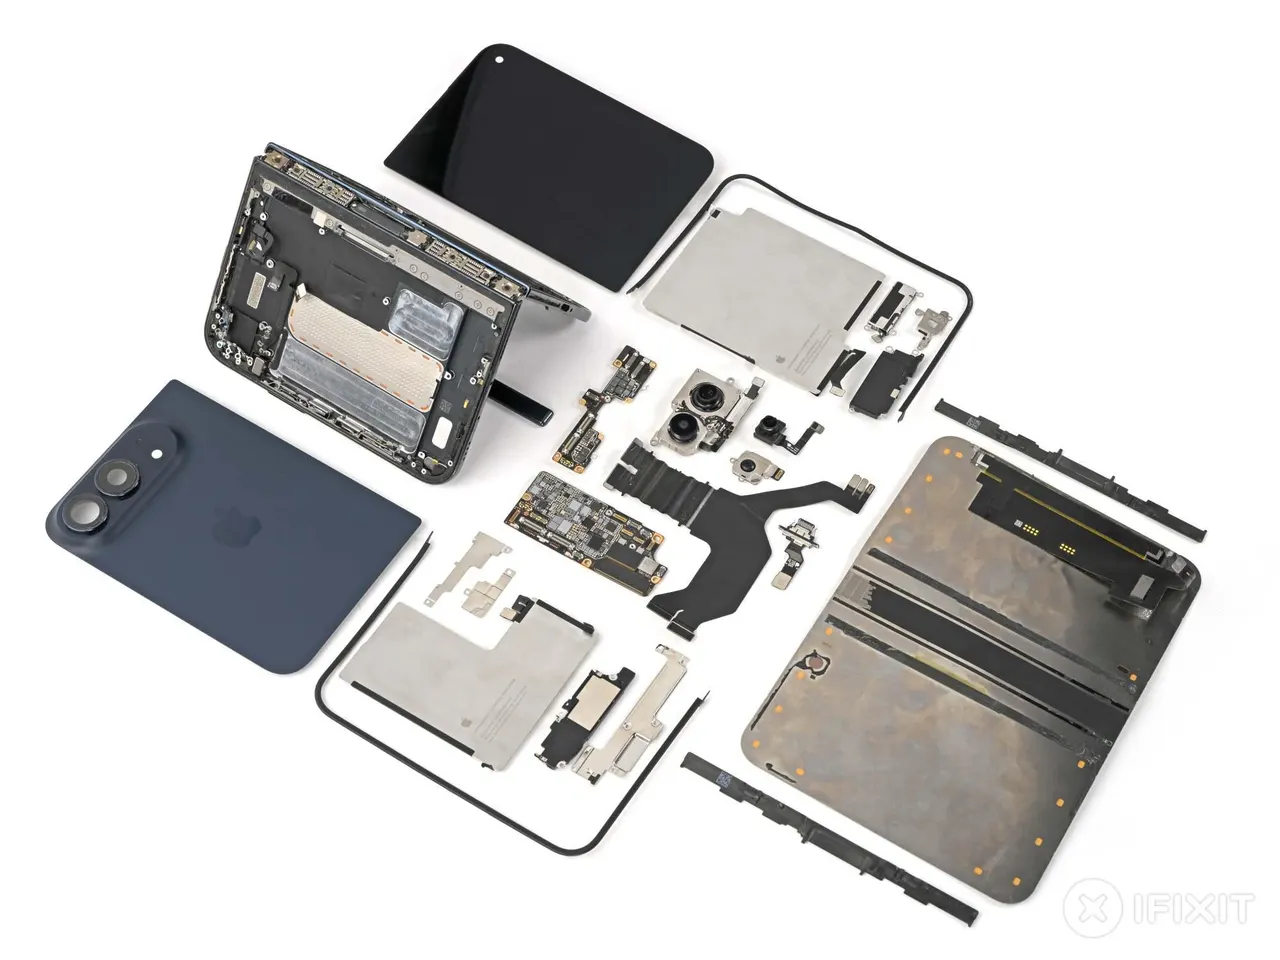
iPhone Duo içi açıldı: iFixit onarılabilirlikte 5/10 verdi
Amazon, eski AWS yöneticileriyle rüşvet davasında uzlaştı
Anchorpoint, perakende stablecoin için acele etmiyor
Daha fazla: Güvenlik
Tümünü gör →
Apple, ele geçirilen eMudhra sertifikalarını engelledi, macOS düzeltmesi geliyor
AWS Continuum CyberGym-E2E'de %89 aldı, ancak bir ayrıntı var
'Skynet modu' saldırı ajanı açıktaki yapay zekâ modellerini ele geçiriyor