ENISA avisa: tras las neveras de supermercado, los electrodomésticos
Tras el hackeo de sistemas de refrigeración en media Europa, el jefe de ciberseguridad de la UE avisa de que routers y electrodomésticos pueden ser los siguientes.
 SUMO· el puzle de números
 Dialo· aprende idiomas hablando
 ediviewer· lee archivos EDI como documentos
 giftdetect· el regalo adecuado en minutos
Primero fueron las cámaras frigoríficas de los supermercados. Después, según el máximo responsable de ciberseguridad de la UE, puede tocarle a los aparatos de tu casa.
El 10 de noviembre en Bruselas, Juhan Lepassaar, director ejecutivo de ENISA, la agencia de ciberseguridad de la UE, dijo: «Hoy fueron los frigoríficos, mañana pueden ser los routers y pasado mañana los electrodomésticos». Todos los servicios de los que dependen los ciudadanos tienen componentes digitales y pueden ser hackeados si no se protegen. En el peor caso, podrían detenerse policía, bomberos, hospitales y transporte. Añadió que grupos vinculados a China, Irán y Corea del Norte tienen en el punto de mira a empresas europeas.
Lepassaar pide que los productos sean seguros desde el diseño. Todo incidente se puede evitar, afirmó, pero la seguridad no es barata y la cuestión es si los fabricantes están dispuestos a invertir. El informe de ENISA señala además que la IA actúa como «multiplicador de fuerza» al acelerar la búsqueda de vulnerabilidades.
¿Qué pasó con los sistemas de refrigeración?
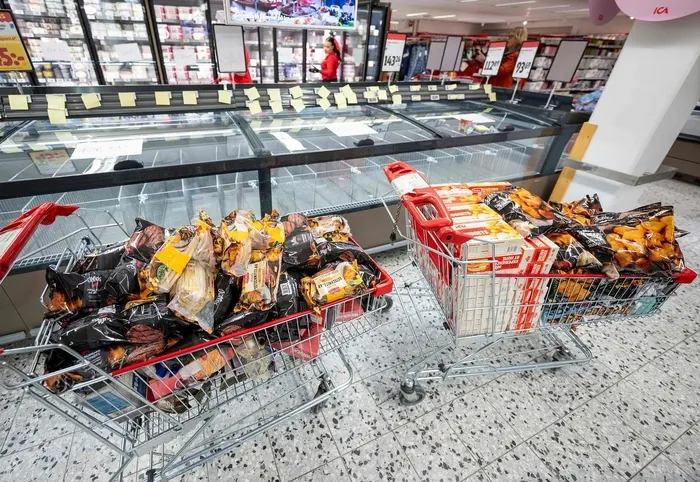
En la noche del 11 al 12 de octubre, los controladores de refrigeración de unos 700 comercios en Francia, entre ellos supermercados, fueron tomados de forma remota. Las temperaturas se dispararon y hubo al menos 15 incendios. A principios de este mes, al menos 12 países, entre ellos Bélgica, Suecia e Irlanda, sufrieron daños. Los atacantes entraron por dispositivos de gestión remota expuestos a internet y por equipos antiguos sin parches de seguridad.
Qué exige la Ley de Ciberresiliencia
Desde septiembre, la Ley de Ciberresiliencia obliga a los fabricantes a notificar en 24 horas las vulnerabilidades explotadas activamente y los incidentes graves de los que tengan conocimiento, también en productos ya vendidos. Las multas llegan a 15 millones de euros o al 2,5 % de la facturación anual mundial, la cifra que sea mayor. Los requisitos de seguridad desde el diseño se aplicarán por completo en diciembre del próximo año.
La presión ya alcanza a los fabricantes surcoreanos que exportan electrodomésticos conectados a Europa. Un directivo del sector dijo que la seguridad será «una condición para entrar en el mercado, no un coste» y señaló tres inversiones: salvaguardas independientes que protejan temperatura y energía aunque la red caiga, políticas de actualización que cubran productos descatalogados y control de los accesos de gestión remota. El Gobierno surcoreano solo ha recomendado de momento usar VPN y cambiar las contraseñas por defecto.
Apps que merecen la pena
SUMO: el puzle de númerosToca las casillas correctas, suma y alcanza el objetivo. Fácil de aprender, difícil de dominar. Gratis, para todas las edades.
Dialo: aprende idiomas hablandoConversa con un compañero de IA; cada frase vuelve corregida y explicada en tu idioma. 9 idiomas, de A1 a C2.
ediviewer: lee archivos EDI como documentosAbre mensajes EDIFACT y X12, cada segmento explicado, conversión a JSON/XML, exportación a PDF y Excel. Funciona en local, sin subir nada.
giftdetect: el regalo adecuado en minutosElige para quién es, la ocasión y su personalidad. El buscador lee las descripciones de tiendas locales y ordena lo que encaja. Gratis, sin registro.
Más de este día
Ver todas →
Conductor de Tesla dormido en la Highway 417 de Ottawa, acusado

Nāpōwawāʻenakaulua: Webb halla el par de cuásares más antiguo

United Airlines restringe los agentes de IA: el check-in lo hace un humano

Jensen Huang renuncia como CEO de Nvidia y Colette Kress asume el cargo
Más en: Seguridad
Ver todas →
ScreenConnect: fallo en el plugin RMM+ infecta 288 equipos
¿Te espía tu smart TV? Las preguntas sobre los datos

El iPhone del atacante de Cracovia podría requerir ayuda de Apple
