Google legt XCPE-Backdoor auf 1,3 Mio. Android-TV-Boxen lahm
Google hat gemeinsam mit Japans Polizeibehörde NPA die XCPE-Backdoor auf über 1,3 Millionen Set-Top-Boxen deaktiviert und die Zusammenarbeit mit Videostrong beendet.

 SUMO· das Zahlenrätsel
 Dialo· Sprachen lernen durch Sprechen
 ediviewer· EDI-Dateien wie Dokumente lesen
 giftdetect· das passende Geschenk in Minuten
Google hat am 3. November (US-Zeit) mitgeteilt, die XCPE-Backdoor auf mehr als 1,3 Millionen Set-Top-Boxen deaktiviert zu haben. Beteiligt waren die japanische Nationale Polizeibehörde und mehrere Sicherheitsfirmen.
Bei XCPE (x.cpe) handelt es sich um Schadsoftware, die in Geräten des Android-OEM/ODM-Herstellers Videostrong Technology steckte. Sie konnte den Schutz von Google Play abschalten, Geräte aus der Ferne steuern, Werbebetrug ausführen, den Internetanschluss der Nutzer als Residential Proxy missbrauchen und weitere Malware nachladen. Der Code war direkt in die Firmware geschrieben und wurde über eigene Infrastruktur samt dynamischer Konfiguration gesteuert, um einer Erkennung zu entgehen. Videostrong verkaufte den Zugang zur Backdoor und verdiente daran.
Betroffene Geräte
Die meisten infizierten Geräte sind Android-TV-Boxen. Hinzu kommen Android-basierte IoT-Geräte wie Telemedizin-Terminals, Karaoke-Geräte und Digital Signage. Sie bildeten ein Botnetz in Nordamerika, Südamerika, Australien, Russland, Südostasien, Europa und Teilen Afrikas.
Neben der Polizeibehörde arbeitete Google mit Lumen, HUMAN Security, Plume, Synthient und TrendAI zusammen, um das Botnetz zu zerschlagen und rechtliche Schritte einzuleiten. Zudem wurden C2-Domains (Command and Control) abgeschaltet, über die Malware verteilt wurde. Google schätzt, dass einschließlich anderer Verbreitungswege der Zugriff auf mehr als 10 Millionen Geräte unterbunden wurde.
Folgen für Videostrong
Google beendete die Partnerschaft mit Videostrong und untersagte dem Unternehmen samt Tochter- und Partnerfirmen dauerhaft, zertifizierte Android-Geräte herzustellen oder zu verkaufen und Software an andere Hersteller zu liefern. Zudem sollen bestehende Prüfprozesse verschärft und die Verfahren zur Sicherung der Firmware-Integrität bei Android-TV-Geräten überarbeitet werden.
Google betont, die Arbeit sei nicht abgeschlossen. Backdoor-Betreiber, Anbieter von Residential Proxys und Gruppen für Werbebetrug bildeten eine komplexe Lieferkette, weshalb ihre Infrastruktur weiter verfolgt werden müsse.
Für Verbraucher zeigt der Fall, dass günstige Streaming-Boxen und andere Android-Geräte mit Schadcode in der Firmware ausgeliefert werden können, den übliche App-Schutzmaßnahmen nicht erreichen.
Apps, die sich lohnen
SUMO: das ZahlenrätselTippe die richtigen Felder, addiere, triff das Ziel. Leicht zu lernen, schwer zu meistern. Kostenlos, für jedes Alter.
Dialo: Sprachen lernen durch SprechenSprich mit einem KI-Gesprächspartner; jeder Satz kommt korrigiert und in deiner Sprache erklärt zurück. 9 Sprachen, A1 bis C2.
ediviewer: EDI-Dateien wie Dokumente lesenEDIFACT- und X12-Nachrichten öffnen, jedes Segment verständlich erklärt, in JSON/XML umwandeln, als PDF und Excel exportieren. Läuft lokal, kein Upload.
giftdetect: das passende Geschenk in MinutenWähle, für wen es ist, den Anlass und die Persönlichkeit. Die Suchmaschine liest Produktbeschreibungen lokaler Shops und sortiert, was passt. Kostenlos, ohne Anmeldung.
Mehr von diesem Tag
Alle anzeigen →
Südkorea hebt Netztrennung für den Finanzsektor komplett auf
Elsevier integriert LG-KI in Reaxys: Strukturformeln durchsuchbar
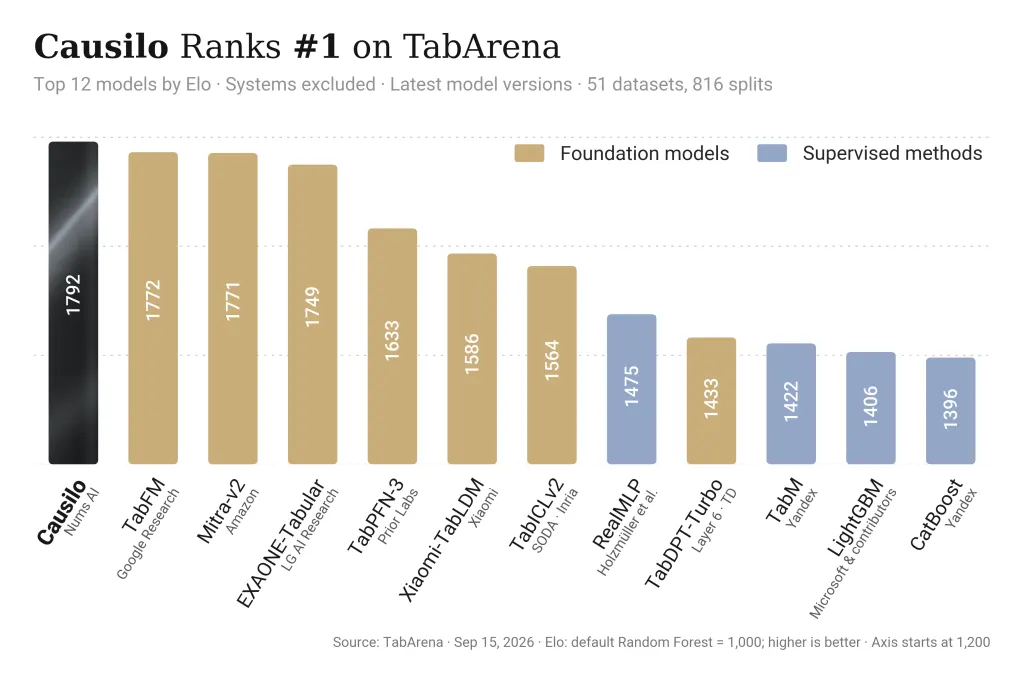
Numz AI sichert weitere 2 Mrd. Won für Tabellendaten-KI Causilo