Bic Camera: Bis zu 14,9 Millionen Datensätze womöglich abgeflossen
Bic Camera, Kojima und Sofmap melden einen möglichen Abfluss von rund 14,9 Millionen Datensätzen mit E-Mail-Adressen. Ursache ist ein Angriff auf den Dienstleister Arara.

 SUMO· das Zahlenrätsel
 Dialo· Sprachen lernen durch Sprechen
 ediviewer· EDI-Dateien wie Dokumente lesen
 giftdetect· das passende Geschenk in Minuten
Die japanischen Elektronikhändler Bic Camera, Kojima und Sofmap haben am 2. November mitgeteilt, dass insgesamt rund 14,9 Millionen Datensätze, darunter E-Mail-Adressen von Newsletter-Abonnenten, abgeflossen sein könnten. Kreditkartendaten und Zugangsdaten zu den Onlineshops seien nicht betroffen, so die Unternehmen.
Als Ursache nennen sie einen unberechtigten Zugriff auf Arara, den Dienstleister, der für alle drei Händler den E-Mail-Versand übernimmt. Nachdem sie von dem möglichen Datenabfluss erfahren hatten, stoppten die Unternehmen die Datenübertragung an Arara und prüfen gemeinsam mit dem Dienstleister das Ausmaß. Betroffene Kunden werden von den jeweiligen Firmen informiert. Sekundärschäden seien bislang nicht bekannt; die Unternehmen warnen vor verdächtigen E-Mails, die sich als sie selbst oder als Arara ausgeben.
Der Vorfall bei Arara ist deutlich größer
Arara teilte am selben Tag mit, dass über den Versanddienst „Arara Message“ möglicherweise rund 77 Millionen E-Mail-Adressen abgeflossen sind. Das Unternehmen schätzt, dass bis zu etwa 380 Vertragskunden betroffen sind; bei einigen wurden auch Namen und Adressen entwendet. Zudem wurden vom 28. bis 30. Oktober über Araras Systeme bis zu rund 7,13 Millionen E-Mails verschickt, die Kreditkartenunternehmen vortäuschten.
Der Betreiber des Freizeit- und Erlebnisportals Asoview meldete am 3. November, dass im Zuge desselben Vorfalls rund 15,82 Millionen Mitgliedsdatensätze abgeflossen seien.
Warum das wichtig ist
Seit Oktober häufen sich unberechtigte Zugriffe auf E-Mail-Versanddienste. Auch Arcadia, das Katastrophenschutzinformationen für Kommunen verteilt, sowie Yumeru Link und Rakus Light Cloud, Betreiber von Blast Mail, haben Datenlecks oder mögliche Lecks bekannt gegeben.
Der Fall zeigt, wie ein einzelner ausgelagerter Dienstleister die Kundendaten hunderter Unternehmen gleichzeitig gefährden kann. Für Verbraucher liegt das Hauptrisiko im Phishing: Mit erbeuteten Adressen lassen sich täuschend echte Nachrichten verschicken. Unerwartete Mails angeblicher Händler oder Kartenanbieter sollten daher mit Vorsicht behandelt werden.
Apps, die sich lohnen
SUMO: das ZahlenrätselTippe die richtigen Felder, addiere, triff das Ziel. Leicht zu lernen, schwer zu meistern. Kostenlos, für jedes Alter.
Dialo: Sprachen lernen durch SprechenSprich mit einem KI-Gesprächspartner; jeder Satz kommt korrigiert und in deiner Sprache erklärt zurück. 9 Sprachen, A1 bis C2.
ediviewer: EDI-Dateien wie Dokumente lesenEDIFACT- und X12-Nachrichten öffnen, jedes Segment verständlich erklärt, in JSON/XML umwandeln, als PDF und Excel exportieren. Läuft lokal, kein Upload.
giftdetect: das passende Geschenk in MinutenWähle, für wen es ist, den Anlass und die Persönlichkeit. Die Suchmaschine liest Produktbeschreibungen lokaler Shops und sortiert, was passt. Kostenlos, ohne Anmeldung.
Mehr von diesem Tag
Alle anzeigen →
Südkorea hebt Netztrennung für den Finanzsektor komplett auf
Elsevier integriert LG-KI in Reaxys: Strukturformeln durchsuchbar
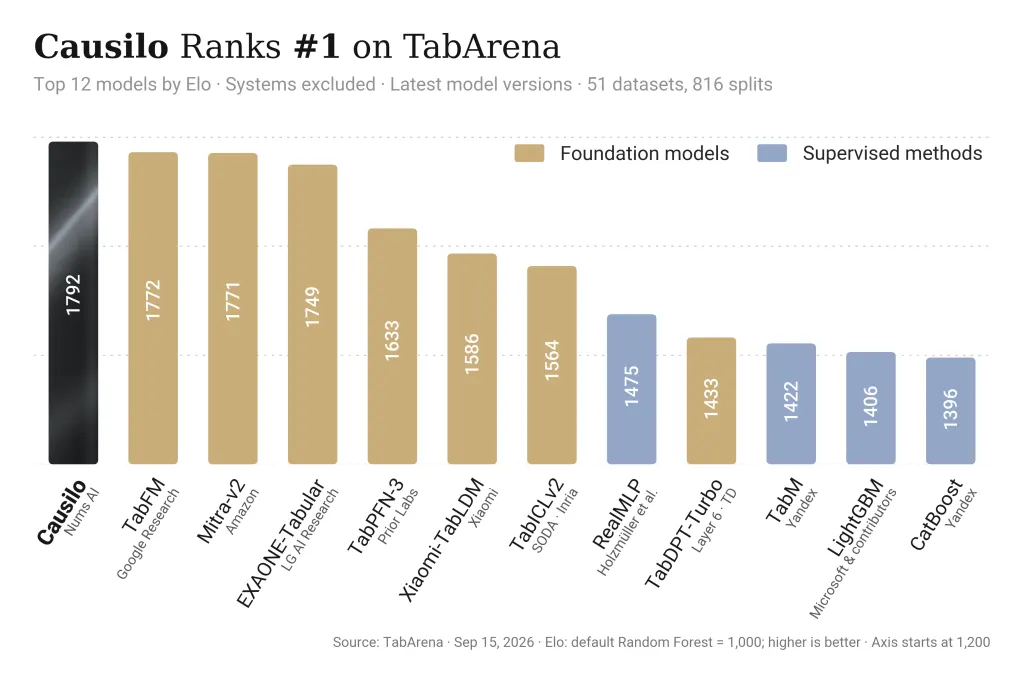
Numz AI sichert weitere 2 Mrd. Won für Tabellendaten-KI Causilo