Cyberangriff manipuliert Kühlsysteme von Blutlagern in Frankreich
Hacker haben an drei französischen Standorten die Kühleinstellungen für Blutprodukte verändert. Laut EFS gab es weder Verluste noch eine Gefahr für die Gesundheit.
 SUMO· das Zahlenrätsel
 Dialo· Sprachen lernen durch Sprechen
 ediviewer· EDI-Dateien wie Dokumente lesen
 giftdetect· das passende Geschenk in Minuten
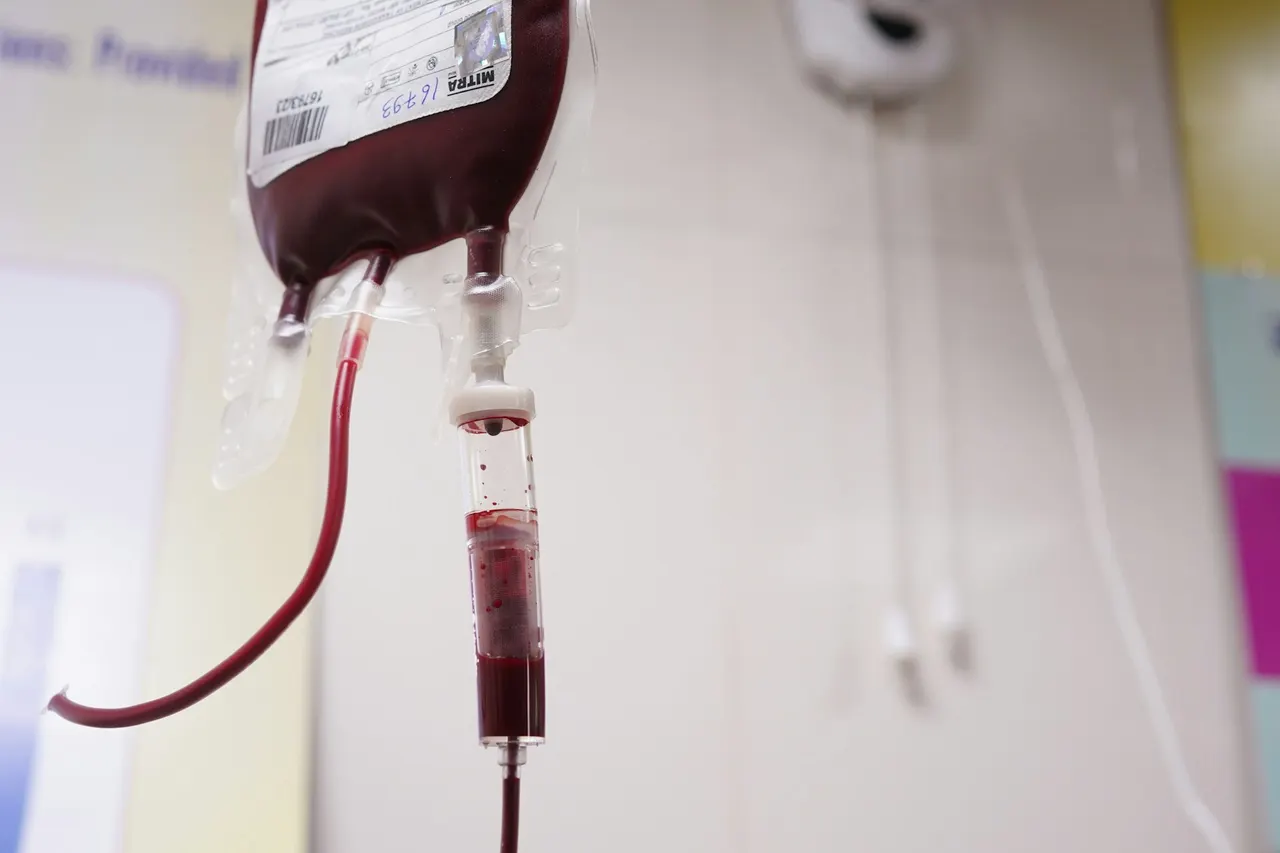
Ein Cyberangriff hat Kühlanlagen für die Lagerung von Blut in Frankreich manipuliert. Das bestätigte der französische Blutspendedienst Établissement Français du Sang (EFS), der Blut im ganzen Land sammelt, verarbeitet und verteilt. Der Vorfall ereignete sich demnach am 2. November.
Die Angreifer veränderten Temperatur- und Abtauparameter an drei Standorten, an denen Blutprodukte lagern. Dort liegen sowohl die Reserven für Krankenhäuser als auch biologische Proben, die unter kontrollierten Bedingungen aufbewahrt werden müssen. Nach Angaben des EFS gingen keine Produkte verloren, und es bestand keine Gefahr für die Gesundheit.
Ziel des Angriffs war laut EFS einer seiner Lieferanten von Kühltechnik, nicht die Organisation selbst. Den Namen nannte die Behörde nicht, doch das europäische Unternehmen Coolworld Rentals bestätigte, Opfer eines Angriffs geworden zu sein. In einer knappen Mitteilung erklärte die Firma, die Hacker hätten eine Schwachstelle in einer Drittanbieter-Komponente ausgenutzt, um ihre Kühlgeräte zu kompromittieren. Blut und Plasma seien nicht verloren gegangen, Sammlung und Verteilung liefen ohne Unterbrechung weiter.
Ein Muster in ganz Europa
Der Vorfall folgt wenige Tage nach Angriffen auf Hunderte französische Supermärkte und Geschäfte in den Niederlanden, bei denen Kühlausfälle offenbar Tonnen an Lebensmitteln verderben ließen. Keine Gruppe hat sich bislang zu den Attacken auf Kühlsysteme bekannt. Behörden wie die französische ANSSI, das schwedische Nationale Zentrum für Cybersicherheit und die belgische Bundesstaatsanwaltschaft ermitteln, haben aber keine Urheber benannt.
In den meisten Fällen nutzen die Angreifer veraltete Fernwartungsmodule und Controller, vor allem der Marken Danfoss, Copeland und Dixell. Diese Geräte hingen am Internet, ohne die nötigen Software-Updates erhalten zu haben. Schwache Zugangsdaten und Fernzugriff auf Systeme ohne Sicherheitspatches erhöhen das Risiko zusätzlich.
Im Jahr 2025 machte die US-Behörde CISA zwei Schwachstellen in Danfoss-Controllern publik, die Befehlsausführung aus der Ferne und das Umgehen der Authentifizierung ermöglichen konnten. Danfoss behob die Fehler und empfahl ein Update auf die aktuelle Firmware – ein Schritt, den offenbar viele betroffene Kühlbetreiber versäumten.
Die Fälle zeigen, dass alltägliche Kühlkettentechnik zum Angriffsziel geworden ist, mit Folgen von verdorbenen Lebensmitteln bis zu medizinischen Vorräten. Wer als Nächstes betroffen ist, lässt sich kaum vorhersagen, zumal KI hilft, Schwachstellen zu finden, bevor Hersteller sie schließen können.
Apps, die sich lohnen
SUMO: das ZahlenrätselTippe die richtigen Felder, addiere, triff das Ziel. Leicht zu lernen, schwer zu meistern. Kostenlos, für jedes Alter.
Dialo: Sprachen lernen durch SprechenSprich mit einem KI-Gesprächspartner; jeder Satz kommt korrigiert und in deiner Sprache erklärt zurück. 9 Sprachen, A1 bis C2.
ediviewer: EDI-Dateien wie Dokumente lesenEDIFACT- und X12-Nachrichten öffnen, jedes Segment verständlich erklärt, in JSON/XML umwandeln, als PDF und Excel exportieren. Läuft lokal, kein Upload.
giftdetect: das passende Geschenk in MinutenWähle, für wen es ist, den Anlass und die Persönlichkeit. Die Suchmaschine liest Produktbeschreibungen lokaler Shops und sortiert, was passt. Kostenlos, ohne Anmeldung.
Mehr von diesem Tag
Alle anzeigen →
ASKUL startet ChatGPT-Plugin für die Produktsuche im B2B-Einkauf

Google legt XCPE-Backdoor auf 1,3 Mio. Android-TV-Boxen lahm

Bic Camera: Bis zu 14,9 Millionen Datensätze womöglich abgeflossen