Apple заблокировала скомпрометированные сертификаты eMudhra
С 19 октября Apple блокирует слабые TLS-сертификаты eMudhra в Safari, Mail и системных фреймворках. Для утилит командной строки macOS нужен ручной обходной путь.
Apple с 19 октября блокирует скомпрометированные TLS-сертификаты индийской компании eMudhra в Safari, Mail и приложениях, которые используют сетевые фреймворки и фреймворки безопасности Apple. Об этом говорится в документе поддержки компании. Блокировка работает автоматически и не требует обновления ПО, поэтому большинству владельцев устройств Apple ничего делать не нужно.
В чём проблема
В начале октября исследователь по безопасности обнаружил, что закрытые криптографические ключи, связанные с восемью промежуточными сертификатами удостоверяющего центра (CA) eMudhra, оказались слабыми. Такие ключи могли позволить злоумышленникам выдавать себя за легитимные сайты и тем самым подвергать риску конфиденциальные данные пользователей.
Доказательств того, что ключи использовались во вред, пока нет. Сертификаты eMudhra считались доверенными во всех основных браузерах, включая Safari, Chrome, Edge и Firefox. Apple и другие компании, стоящие за этими браузерами, уже приняли меры для защиты пользователей.
Исключение для командной строки
Есть одно исключение. Некоторые инструменты командной строки macOS, которыми пользуются, например, системные администраторы, по-прежнему могут принимать скомпрометированные сертификаты, пока Apple не выпустит обновление macOS с исправлением. До этого момента Apple советует пользователям таких инструментов удалить корневые сертификаты CA из файла /etc/ssl/cert.pem.
Дата выхода обновления macOS, которое по умолчанию внесёт нужные изменения в этот файл, пока не названа. Технические подробности приведены в документе поддержки Apple.
Ещё за этот день
Показать все →
Amazon урегулировала иск об откатах с двумя бывшими менеджерами AWS
Anchorpoint не спешит с запуском розничного стейблкоина
Factorio получила финальное обновление 2.1: Wube завершает разработку
XCMG SDA411: электрический терминальный тягач без кабины и с L4
Ещё в рубрике: Безопасность
Показать все →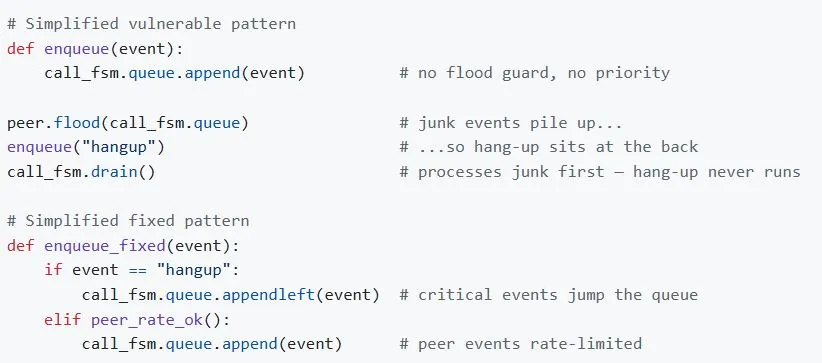
В Signal найдена критическая уязвимость CVE-2026-113380 в звонках
Quad9 прекратит работу во Франции с 24 ноября после иска beIN
AWS Continuum: ИИ-агент набрал 89% в CyberGym-E2E, но есть нюанс