В Signal найдена критическая уязвимость CVE-2026-113380 в звонках
В библиотеке звонков RingRTC мессенджера Signal нашли ошибку с оценкой 9,3 по CVSS: после «завершения» вызова микрофон и видео могут продолжать работу.
В мессенджере Signal обнаружили критическую уязвимость, из-за которой звонок может не завершиться корректно: запись аудио и передача видео при этом продолжаются. Ошибке присвоен идентификатор CVE-2026-113380 и оценка 9,3 из 10 по шкале CVSS.
Проблема затрагивает все версии RingRTC, собственной библиотеки вызовов Signal, вплоть до 2.72.0. RingRTC построена на технологии WebRTC, которая шифрует медиапоток, но в надстройке с функциями звонков, специфичными для Signal, при определённых условиях возможен сбой, мешающий завершить вызов.
Как работает атака
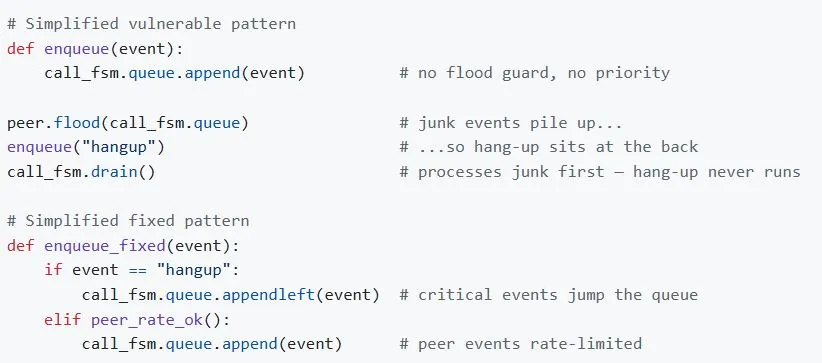
По сути, это атака типа «отказ в обслуживании» на очередь событий конечного автомата (FSM), который управляет вызовами в RingRTC. Если один из участников разговора завалит очередь множеством запросов, система перестанет обрабатывать команды, в том числе команду завершения звонка. В отчёте на GitHub уязвимость классифицирована как CWE-754 — «ненадлежащая проверка необычных или исключительных условий». Там же приведён proof-of-concept: скрипт на Python, показывающий, как переполнение очереди блокирует запрос на завершение.
В итоге собеседник может решить, что разговор окончен, хотя каналы звука, видео или оба сразу остаются активными. Сложность атаки по классификации CVE оценивается как низкая. Признаков эксплуатации в реальных условиях нет: в каталоге известных эксплуатируемых уязвимостей KEV агентства CISA она не значится.
Что исправлено
В RingRTC 2.72.0 разработчики сделали так, что конечный автомат распознаёт запросы на завершение вызова независимо от очереди событий. Кроме того, добавлен тайм-аут, который не даёт процессу завершения заблокироваться при зависании системы.
Пользователям мобильных и десктопных версий Signal стоит обновить приложения до последних версий. Это исключит ситуацию, когда микрофон остаётся включённым после окончания вызова без какого-либо уведомления.
Незадолго до этого исследователи из Венского университета сообщили о другой проблеме в WhatsApp и Signal: по одному лишь номеру телефона можно точно отслеживать местоположение пользователя.
Ещё за этот день
Показать все →
Grok выбирает республиканцев, GPT от OpenAI — демократов
Apple на событии Pro and tell может показать MacBook Pro с сенсорным экраном
Лонги в крипторынке потеряли $404 млн за четыре часа на падении биткоина

OpenAI: аудит выявил провал мониторинга агентов при атаке на Hugging Face
Ещё в рубрике: Безопасность
Показать все →
Quad9 прекратит работу во Франции с 24 ноября после иска beIN
AWS Continuum: ИИ-агент набрал 89% в CyberGym-E2E, но есть нюанс
Symantec: ИИ-агент в «режиме Skynet» угоняет открытые модели