Уязвимости ядра Linux случайно попали в открытую рассылку LKML
Программа Zero Day Initiative по ошибке направила отчёты о новых уязвимостях ядра Linux в публичный список LKML. Часть проблем пока не закрыта в основной ветке.
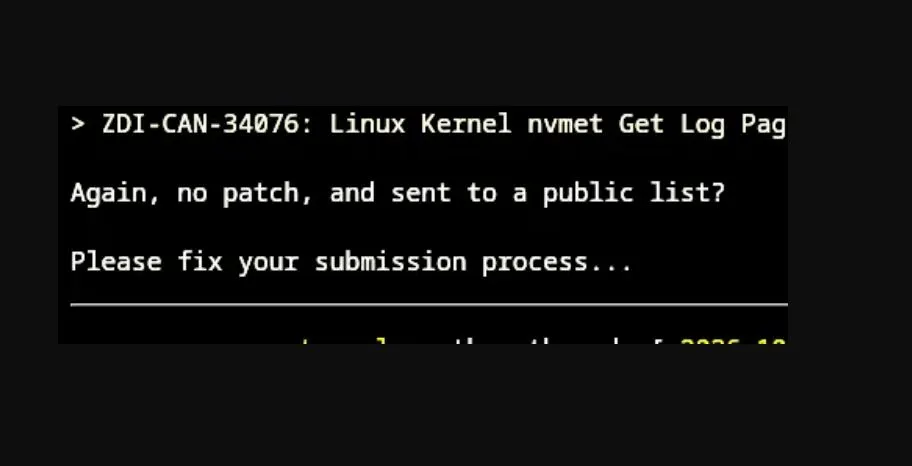
В публичный список рассылки разработчиков ядра Linux (LKML) попало несколько сообщений о неисправленных уязвимостях. В основной ветке ядра они пока не устранены, но для некоторых уже есть патчи: они проходят тестирование или включены в ветки «-next». Оценки опасности по шкале CVSS достигают 9,0 баллов.
Отчёты отправила программа Zero Day Initiative компании Trend Micro. Судя по всему, это произошло случайно: вместо закрытого списка для таких сообщений письма ушли в открытый. Грег Кроа-Хартман, один из ключевых разработчиков ядра, ответил на каждое из них и поинтересовался, почему видит отчёт в публичном доступе.
Что за уязвимости
ZDI-CAN-33549 — целочисленное переполнение (integer underflow) в компоненте SMB Direct, позволяющее выполнить произвольный код. Исправление уже есть в ветке Git для версии ядра 7.5, и, вероятно, его включение в mainline теперь ускорят.
ZDI-CAN-33774 — состояние гонки в KSMBD, которое может привести к выполнению произвольного кода. Оценка CVSS — также 9,0.
ZDI-CAN-33367 — проблема в сетевой подсистеме, связанная с функцией skb_zerocopy для структур skbuff, ведёт к локальному повышению привилегий. Разработчики узнали о ней из другого источника ещё на прошлой неделе, исправление ожидается в ближайшее время.
Ещё три отчёта касаются записи за пределами буфера в графическом драйвере VMware (VMWGFX, ZDI-CAN-34068), использования неинициализированного ресурса в NVMET с возможным раскрытием информации (ZDI-CAN-34076) и переполнения буфера в стеке при обработке TCP-запросов search-domain (ZDI-CAN-32005), которое приводит к локальному повышению привилегий.
Почему это важно
Публикация сведений до выхода патчей даёт злоумышленникам время на подготовку атак. Как отмечается, они уже применяют обратную разработку и перебор вариантов, ускоренные с помощью ИИ, и этот инцидент лишь усугубляет ситуацию.
Нагрузка на сопровождающих растёт: по словам Кроа-Хартмана, за первые шесть месяцев 2026 года в ядре выявили 2308 уязвимостей с отдельными CVE-идентификаторами. Ядро Linux поднялось со второго на первое место среди производителей ПО по числу присвоенных CVE.
Ещё за этот день
Показать все →
Symantec: ИИ-агент в «режиме Skynet» угоняет открытые модели
HSBC запустил стейблкоин RedCoin для 3,3 млн пользователей PayMe
MacBook Neo помог Apple нарастить долю на рынке ПК, упавшем на 21%