Włamania do banków w Korei Płd.: koniec ochrony opartej na ludziach
Tej jesieni zaatakowano 16 koreańskich instytucji finansowych, najpewniej z użyciem AI. Autor felietonu o cyberbezpieczeństwie przekonuje, że łatanie luk już nie wystarcza.
Tej jesieni seria włamań dotknęła banki, firmy pożyczkowe, domy maklerskie i giełdy kryptowalut w Korei Południowej. Według nadzoru finansowego do połowy października potwierdzono naruszenia w 16 instytucjach. Rok wcześniej z jednej firmy kartowej wyciekły dane około 3 mln osób. Większość poszkodowanych miała certyfikaty bezpieczeństwa, sprzęt ochronny i regularne audyty.
Nadzór wykrył w kilku instytucjach ślady masowych, zautomatyzowanych ataków z użyciem narzędzi AI, dokonanych przez tego samego sprawcę. Z analizy zagranicznej firmy z branży wynika, że to osoba korzystająca z kilku serwerów i AI. Pytała ona model nawet o to, gdzie sprzedać skradzione dane finansowe. Tożsamość sprawcy nie jest znana, więc śledztwo trwa.
Łatanie już nie wystarcza
Autor felietonu wskazuje, że tempo zmieniło się radykalnie. Model AI, który wiosną wywołał tzw. szok Mythos, w miesiąc znalazł ponad 10 tys. groźnych podatności, także wieloletnią lukę w PHP. Raport branżowy podaje, że średni czas do wykorzystania podatności wynosi „minus 7 dni”, czyli atak wyprzedza poprawkę. Gdy brakuje luk technicznych, napastnicy uderzają w ludzi i procesy: usługi bez weryfikacji tożsamości, serwery współdzielone z partnerami, przejęte konta, vishing.
Rozwiązaniem ma być zero trust, czyli kontrola tego, co dzieje się już po przekroczeniu zabezpieczeń prewencyjnych. Największe banki wykrywały włamanie dopiero po 15 do 68 godzin. Pierwsza grupa, która się włamie, potrafi przekazać dostęp kolejnej w 22 sekundy, a intruz zwykle pozostaje niezauważony prawie dwa tygodnie.
AI po stronie obrońców
Autor przekonuje, że AI powinna działać także w obronie. Narzędzie użyte w ataku było pierwotnie otwartym oprogramowaniem do testów bezpieczeństwa. Obronna AI musi znać normalny stan sieci, wykrywać pozornie zwyczajne, lecz nietypowe połączenia, a następnie natychmiast zrywać sesję, odbierać uprawnienia i izolować systemy. Rola ludzi ma polegać na ustalaniu zasad i ponoszeniu odpowiedzialności, nie na przeglądaniu alertów.
Felieton apeluje też o zmianę przywództwa. Zamiast pytać, czy wszystko załatano, zarządy powinny pytać, czy potrafią zatrzymać atak przed osiągnięciem celu. Skuteczność ma być mierzona czasem wykrycia i reakcji, nie liczbą certyfikatów, a regulacje powinny oceniać szybkość reakcji. Autor zauważa, że mimo kolejnych incydentów banki ograniczyły wydatki na ochronę informacji.
Więcej z tego dnia
Zobacz wszystkie →
Sam Altman: RAM w domowych pecetach to marnotrawstwo, trafi do AI
Sondaż IBRiS: 78% Polaków chce niższej prędkości hulajnóg
Gothic 1 Remake z obsługą modów. Alkimia dalej wspiera grę
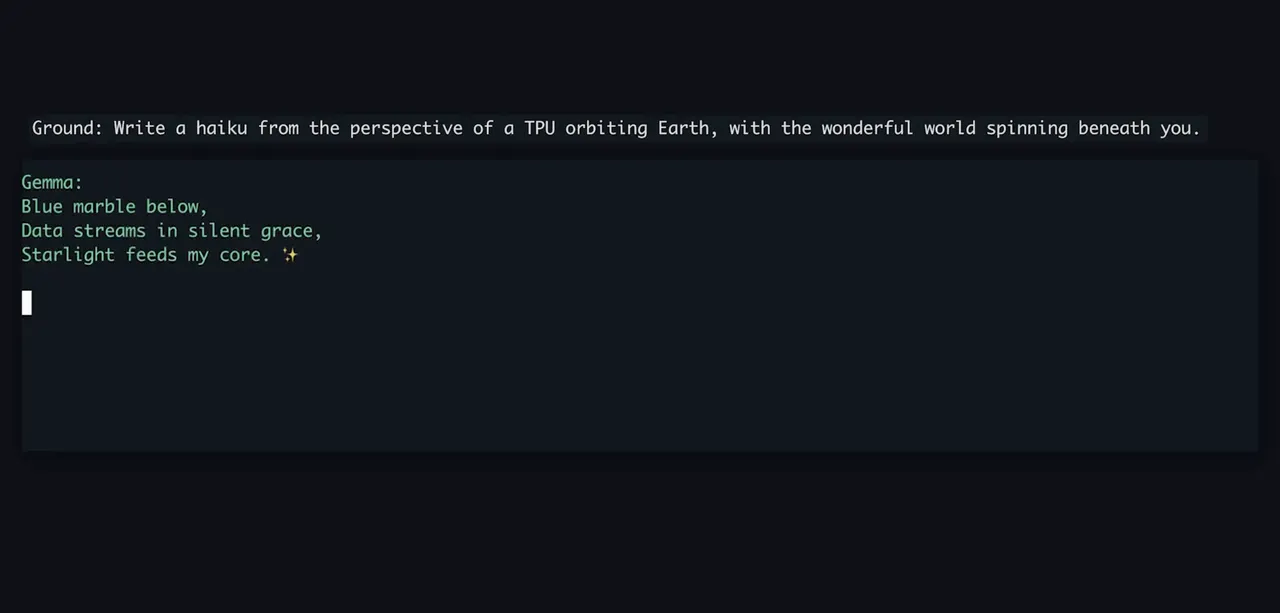
Google: TPU na orbicie odpowiedziała na prompt haiku z Gemmy
Więcej w kategorii: Bezpieczeństwo
Zobacz wszystkie →
Oszustwo na WhatsApp: fałszywy konkurs tańca przejmuje konta
Matsuya Foods: wyciek 2,38 mln rekordów z aplikacji Matsuya
Złośliwe rozszerzenie Claude Code 2.1.313 instalowało backdoor SSH
