K2 Cybersecurity na drugim miejscu w Cyber Arenie GIS Days 2026
Analitycy SOC z K2 Cybersecurity zajęli drugie miejsce w Cyber Arenie GIS Days 2026, broniąc wirtualnego uniwersytetu przed atakami, także na sztuczną inteligencję.

Zespół analityków SOC firmy K2 Cybersecurity zajął drugie miejsce w „Cyber Arenie” podczas GIS Days 2026. To kolejny raz, gdy ekipa znalazła się w gronie najsilniejszych drużyn obrońców.
K2 Cybersecurity wystąpiła po stronie obrońców (Blue Team) i odpowiadała za bezpieczeństwo wirtualnego uniwersytetu. Była to typowa infrastruktura IT z segmentem użytkowników i serwerów, strefą DMZ oraz obwodem programistycznym i zarządzania.
Zakres śledztw
Zespół prowadził dochodzenia dotyczące kilku scenariuszy: ataków na aplikacje webowe, „wrażliwych danych” pozostawionych przez podwykonawcę w usługach produkcyjnych oraz utworzenia i wgrania powłoki (shell) wraz z lateralnym przemieszczaniem się na sąsiednie serwery.
W tym roku szczególną uwagę przyciągnęły zadania związane z atakami na sztuczną inteligencję. K2 Cybersecurity badała przypadek asystenta AI w kliencie poczty, który próbowano nakłonić do ujawnienia poufnych informacji.
Co zadecydowało
Jak powiedział Kirill Rupasow, dyrektor techniczny SOC w K2 Cybersecurity, działania drużyn atakujących były wykrywane bardzo słabo, a podstawowe narzędzie SOC, czyli SIEM, nie dawało pełnego obrazu zdarzeń. Analitykom pomogły umiejętności pracy z WAF (Web Application Firewall) oraz NTA (Network Traffic Analysis), które posłużyły do głębokiej analizy backendu aplikacji webowych i punktowego wykrywania anomalii w ruchu sieciowym.
Rupasow zaznaczył, że firma bierze udział w „Cyber Arenie” GIS Days od kilku lat, a o stabilnych wynikach decyduje zgranie zespołu. Jego zdaniem pozwala ono potwierdzać wysokie kompetencje w warunkach maksymalnie zbliżonych do rzeczywistych.
Wynik pokazuje, że w realistycznych scenariuszach samo SIEM bywa niewystarczające i że analiza ruchu sieciowego oraz ochrona aplikacji webowych stają się równie ważne dla zespołów SOC.
Więcej z tego dnia
Zobacz wszystkie →
TVS Capital startuje z TVS Alts: fundusz kredytowy za 750 crore rupii
Baseten celuje w wycenę 30 mld dolarów na fali rynku inferencji AI
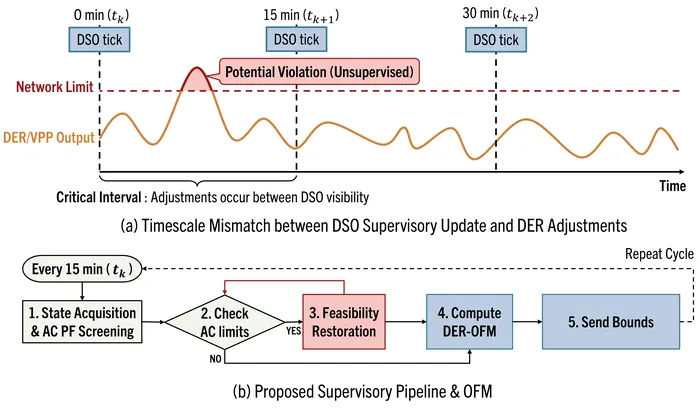
GIST opracował „barierkę bezpieczeństwa” dla paneli PV i magazynów ESS
Cosmoke buduje inline'owy tester cienkich warstw magnetycznych MRAM
Więcej w kategorii: Bezpieczeństwo
Zobacz wszystkie →
AO3 wyłączone na do 4 tygodni po incydencie bezpieczeństwa

Setki luk w zabezpieczeniach nowoczesnych samochodów: atak przez aplikacje
CERT Orange Polska ostrzega przed phishingiem na klientów PKO BP
