mSecure: twórcy menedżera haseł radzą zabezpieczyć dane logowania
Po incydencie IT twórcy menedżera haseł mSecure zalecają użytkownikom ponowne zabezpieczenie wszystkich danych logowania zapisanych w aplikacji.
Twórcy menedżera haseł mSecure apelują do użytkowników o ponowne zabezpieczenie wszystkich zapisanych w aplikacji danych dostępowych. Zalecenie pojawiło się po incydencie IT, który dotyczył programu.
W praktyce oznacza to, że osoby korzystające z mSecure powinny potraktować każdy zapisany w nim dostęp jako wymagający ponownej ochrony. Dotyczy to wszystkich kont, których dane logowania przechowywane są w menedżerze.
Dlaczego to ważne
Menedżer haseł skupia w jednym miejscu dostęp do wielu usług, dlatego każdy incydent bezpieczeństwa wokół takiego narzędzia ma potencjalnie szerokie skutki. Zalecenie samych programistów jest sygnałem, by nie czekać z reakcją.
Z dostępnych informacji nie wynika, jaki dokładnie był charakter incydentu ani jakie dane mogły być zagrożone, dlatego ostrożne podejście do całej zawartości menedżera jest najbezpieczniejsze. Użytkownicy powinni śledzić komunikaty producenta, które mogą zawierać dalsze wskazówki.
Aplikacje warte uwagi
 SUMO: łamigłówka liczbowa
Wybierz właściwe pola, dodaj je i trafiaj w cel. Łatwa do nauczenia, trudna do opanowania. Za darmo, dla każdego wieku.
 Dialo: ucz się języków, mówiąc
Rozmawiaj z partnerem AI; każde zdanie wraca poprawione i wyjaśnione w Twoim języku. 9 języków, od A1 do C2.
 ediviewer: czytaj pliki EDI jak dokumenty
Otwieraj komunikaty EDIFACT i X12, każdy segment objaśniony, konwersja do JSON/XML, eksport PDF i Excel. Działa lokalnie, bez wysyłania.
Więcej z tego dnia
Zobacz wszystkie →
Bleu Robotics zdobywa 5 mln euro na oprogramowanie dla humanoidów
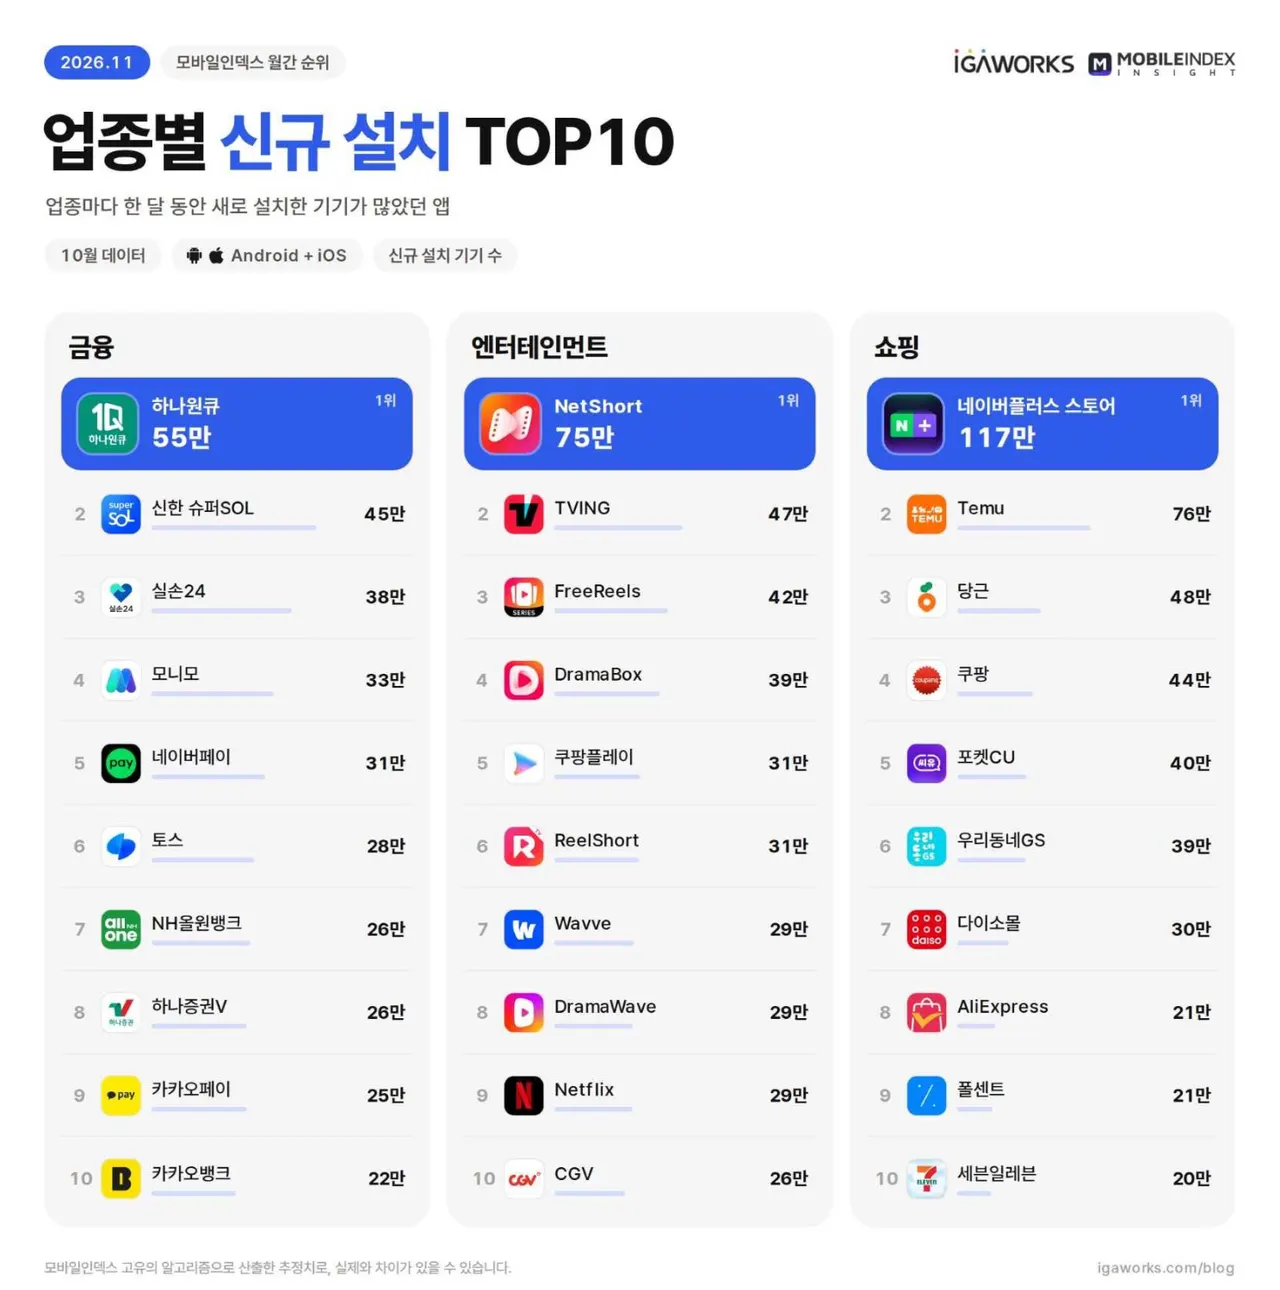
NetShort wyprzedza Netflix i TVING w instalacjach w Korei
FASTER rozszerza ofertę z modułów SiC do zarządzania energią
Flangguage uruchamia CHATTER, AI do rozmów po angielsku
Więcej w kategorii: Bezpieczeństwo
Zobacz wszystkie →
Anthropic: AI znalazła krytyczną lukę w jądrze Linuksa
Beget potwierdza cyberatak: z chmury zniknęły wszystkie dane