Anthropic: AI znalazła krytyczną lukę w jądrze Linuksa
Niepublikowane AI Anthropic znalazło lukę w jądrze Linuksa i przygotowało działający exploit, dający administratorskie uprawnienia na serwerze bez logowania.

Sztuczna inteligencja firmy Anthropic wykryła poważną lukę w jądrze Linuksa i pokazała, że da się ją wykorzystać do przejęcia kontroli nad serwerem z uprawnieniami administratora, bez żadnego logowania. Firma poinformowała o tym w oficjalnym komunikacie z 27 października.
W badaniu użyto niepublikowanego modelu AI, rozwijanego wewnętrznie przez Anthropic. System nie poprzestał na wskazaniu miejsca z błędem: stworzył kod ataku i potwierdził w praktyce, że działa.
Na czym polega problem
Błąd znajduje się w jądrze, czyli podstawowym komponencie systemu, który odpowiada m.in. za zarządzanie pamięcią i urządzeniami. Anthropic zademonstrowało atak na serwer przyjmujący połączenia Multipath TCP, czyli protokołu wykorzystującego kilka ścieżek transmisji jednocześnie.
Wykorzystanie usterki w obsłudze ruchu sieciowego pozwoliło wykonywać operacje z uprawnieniami administratora bez logowania. Nie była też potrzebna żadna akcja ze strony użytkownika, na przykład otwarcie podejrzanego linku.
Według oceny Red Hata luka otrzymała 9,8 pkt na 10 w skali dotkliwości i trafiła do najwyższej kategorii zagrożenia.
Co powinni zrobić administratorzy
Linux rzadko działa na komputerach osobistych, ale jest powszechny na serwerach, w urządzeniach sieciowych oraz zastosowaniach przemysłowych i badawczych, więc potencjalny zasięg problemu jest szeroki. Przejęcie serwera z uprawnieniami administratora może oznaczać kradzież lub modyfikację przechowywanych danych, w tym osobowych.
Poprawkę trzeba wdrożyć za pomocą aktualizacji dostarczanej przez producenta używanej dystrybucji. Amazon Linux opublikował już aktualizację usuwającą lukę. Administratorzy powinni sprawdzić, czy ich wersja systemu jest podatna i czy odpowiednie aktualizacje zostały zainstalowane.
Aplikacje warte uwagi
 SUMO: łamigłówka liczbowa
Wybierz właściwe pola, dodaj je i trafiaj w cel. Łatwa do nauczenia, trudna do opanowania. Za darmo, dla każdego wieku.
 Dialo: ucz się języków, mówiąc
Rozmawiaj z partnerem AI; każde zdanie wraca poprawione i wyjaśnione w Twoim języku. 9 języków, od A1 do C2.
 ediviewer: czytaj pliki EDI jak dokumenty
Otwieraj komunikaty EDIFACT i X12, każdy segment objaśniony, konwersja do JSON/XML, eksport PDF i Excel. Działa lokalnie, bez wysyłania.
Więcej z tego dnia
Zobacz wszystkie →
Vitroscope zbiera 7 mln dolarów na platformy perfuzyjne dla tkanek
Tallia pozyskuje 4 mln euro na AI dla firm doradztwa podatkowego
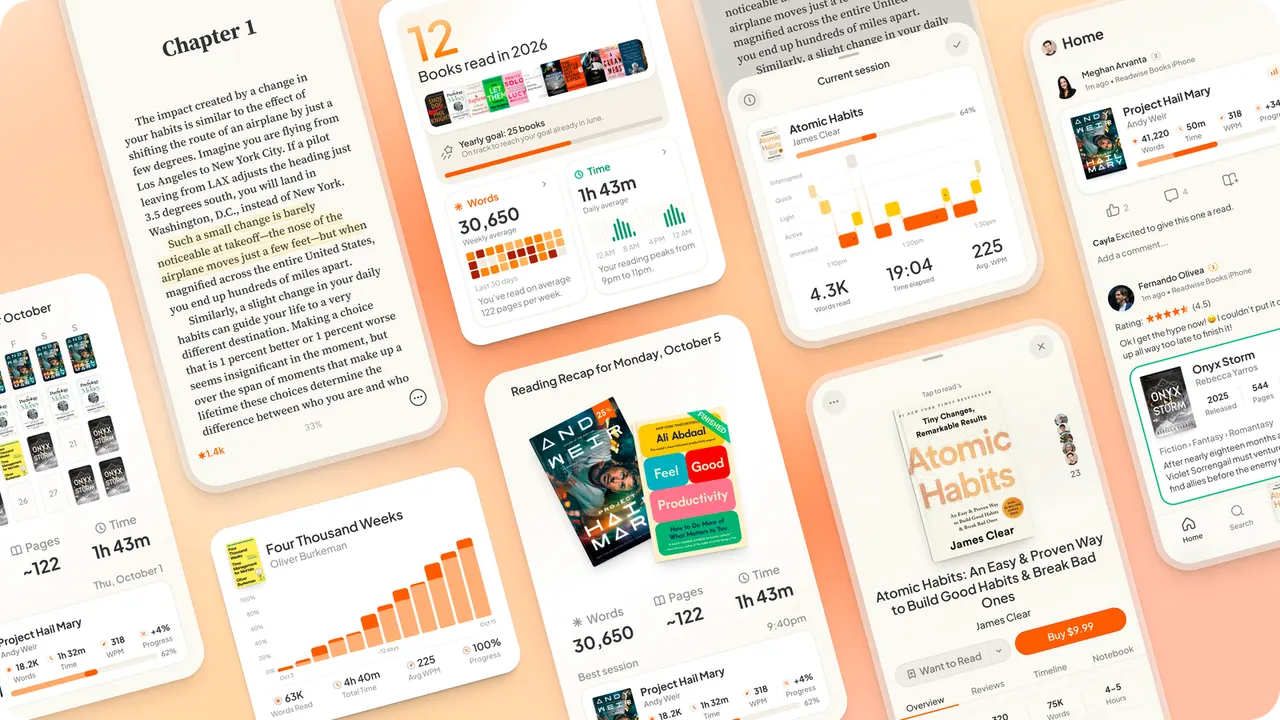
Readwise Books wchodzi na rynek jako rywal Kindle i Goodreads
42AI wychodzi z ukrycia z 62,5 mln dol. i modelem zachowań
Więcej w kategorii: Bezpieczeństwo
Zobacz wszystkie →
Cyberataki na lodówki w supermarketach objęły dziewięć krajów Europy
Beget potwierdza cyberatak: z chmury zniknęły wszystkie dane
mSecure: twórcy menedżera haseł radzą zabezpieczyć dane logowania