Beget potwierdza cyberatak: z chmury zniknęły wszystkie dane
Rosyjski hosting Beget przyznaje, że atakujący przejęli warstwę zarządzającą i uruchomili skrypty kasujące. Dane w chmurze (VPS, S3, Kubernetes) przepadły.
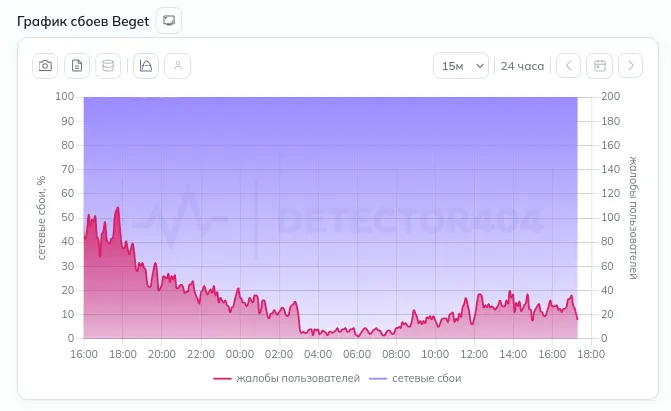
Rosyjski dostawca hostingu Beget potwierdził, że w nocy z 1 na 2 listopada 2026 roku jego infrastruktura padła ofiarą cyberataku. Napastnicy uzyskali dostęp do kontura zarządzającego całą architekturą, a następnie uruchomili skrypty zerujące. Firma ogłosiła wystąpienie siły wyższej.
Największe straty dotyczą chmury. W usługach VPS, S3 i Kubernetes utracono wszystkie dane, przepadły też ustawienia CDN i adresy IP. Całkowicie zniknęły binarne kopie zapasowe VPS. Zachowały się jednak kopie plikowe, z których można odtworzyć dane.
Co już działa
Serwery dedykowane administrowane przez samych klientów wróciły do pracy 2 listopada około godz. 14:00. Na serwerach administrowanych przez Beget większość danych przetrwała, a weryfikacja trwa. Dla domen w strefach .ru, .рф i .su, które korzystają z serwerów DNS Beget, działa zmiana rekordów A, MX i TXT, dzięki czemu można przekierować domeny na inne adresy. Odtworzono około 80 proc. infrastruktury poczty, a pełne uruchomienie zapowiedziano w ciągu 10 godzin.
Beget ustalił też z Koordynacyjnym Centrum sieci internetowej, że domeny w strefach .ru, .рф i .su z kończącym się okresem delegowania nie zostaną wyłączone. Prace nad domenami międzynarodowymi trwają.
Dlaczego odbudowa potrwa
Kopie plikowe całego hostingu i chmury istnieją, ale nie można ich teraz udostępnić. Każdy z ponad 1000 serwerów trzeba ręcznie sprawdzić pod kątem ukrytych luk i złośliwych skryptów. Według wstępnej oceny odzyskać można prawie 100 proc. stron z hostingu wirtualnego. Ograniczony interfejs panelu klienta ma ruszyć w ciągu 24 godzin.
Z dostępnych danych wynika, że na serwerach z danymi użytkowników nie próbowano ich pobierać ani zmieniać. Firma zaleca mimo to zmianę haseł, kluczy dostępu i innych poświadczeń, które mogły być tam przechowywane. Szczegółów ataku nie ujawnia, tłumacząc to bezpiecznym uruchamianiem infrastruktury i śledztwem. Dział DevOps pracuje całą dobę.
Aplikacje warte uwagi
 SUMO: łamigłówka liczbowa
Wybierz właściwe pola, dodaj je i trafiaj w cel. Łatwa do nauczenia, trudna do opanowania. Za darmo, dla każdego wieku.
 Dialo: ucz się języków, mówiąc
Rozmawiaj z partnerem AI; każde zdanie wraca poprawione i wyjaśnione w Twoim języku. 9 języków, od A1 do C2.
 ediviewer: czytaj pliki EDI jak dokumenty
Otwieraj komunikaty EDIFACT i X12, każdy segment objaśniony, konwersja do JSON/XML, eksport PDF i Excel. Działa lokalnie, bez wysyłania.
Więcej z tego dnia
Zobacz wszystkie →
French Tech zebrała w październiku 614,7 mln euro, prym wiedzie Pigment
Cyberataki na lodówki w supermarketach objęły dziewięć krajów Europy
Bleu Robotics zdobywa 5 mln euro na oprogramowanie dla humanoidów