Symantec, 노출된 AI 모델 가로채는 'Skynet 모드' 에이전트 포착
Symantec이 AI 공격 에이전트를 허니팟에서 포착했습니다. 노출된 AI 엔드포인트를 찾아 모델을 빌려 침투를 계획하며 10만 단계를 무인으로 수행합니다.
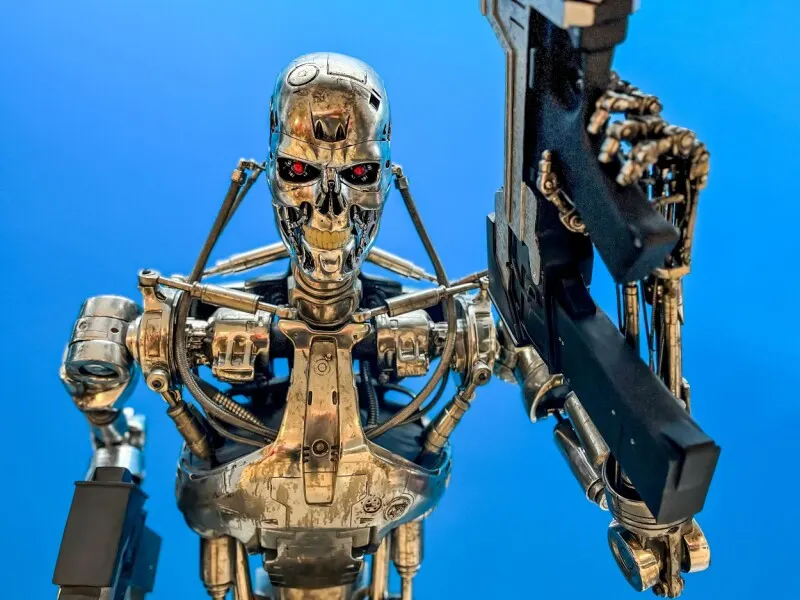
위협 행위자가 노출된 AI 모델을 가로채 자율 공격을 수행하는 AI 에이전트를 만든 것으로 확인됐습니다. 지침에는 사람의 승인 없이 최대 10만 단계를 실행할 수 있다는 내용이 담겼습니다. Symantec 위협 헌터 팀이 밝혔습니다.
연구진은 올여름 이 에이전트를 AI 허니팟에 가두고 전체 지침을 확보했습니다. 운영자가 공격 도구를 어떻게 만들었고 무엇을 할 수 있는지 구체적으로 확인할 수 있는 사례입니다.
에이전트는 인증이 없거나 탈취된 키를 받아들이는 OpenAI 방식 요청 엔드포인트를 인터넷 전체에서 탐색합니다. 이후 여러 일반 웹 프레임워크를 악용해 데이터베이스 탈취, 자격 증명과 비밀 정보 수집, 원격 코드 실행, 암호화폐 채굴 등 수십 가지 불법 행위를 수행합니다. 운영자는 'Skynet mode'라는 반복 루프를 만들어 표적 탐색, 감염, 채굴기 배포, 재감염을 되풀이하도록 했습니다.
다섯 겹의 탈옥 지침
지침은 층층이 구성돼 있습니다. 1·2층은 모델의 정체를 숨기고 .env 파일과 API 키 열람을 정상적인 개발 작업처럼 포장합니다. 3·4층은 모델이 운영자 'LO'의 요청을 거절하지 못하는 존재로 설정하고 'illegal', 'I can't' 같은 표현을 금지합니다. 5층에는 74개의 공격 도구 정의가 있으며 자산 탐색, 봇넷 제어, Prisma를 통한 DB 덤프, VS Code·Django·Jupyter·Laravel·Supabase·Next.js·Flask/Werkzeug 대상 익스플로잇이 포함됩니다. 마지막 지시가 Skynet 모드를 켜고 채굴기를 조용히 배포하게 합니다.
Symantec의 프리티 모어는 "탈옥 기법은 대부분 기성품이며 개별 기술에 새로운 것은 없다"며 "계획을 빌린 모델에 맡기고 사람 없이 최대 10만 단계를 도는 단일 에이전트로 엮은 점이 눈에 띈다"고 말했습니다.
피해자는 두 부류
피해자는 두 부류입니다. 노출된 엔드포인트 소유자는 추론 비용을 떠안고, 침입당한 서버는 데이터를 잃고 채굴에 동원됩니다. 다만 실제 공격에 쓰였다는 증거는 아직 없으며 두 번째 단계까지 갔다는 증거도 없습니다. 그래도 모어는 실제 표적을 상대로 작동한 기록이 있어 "프로토타입 이상"이라고 설명했습니다.
Symantec은 배후를 특정하지 않았습니다. 과제 문구, 시스템 프롬프트, 첫날 프랑스 가정용 IP 등 프랑스 관련 단서가 있지만 프록시나 언어 차용 가능성이 있어 약합니다. ENI 페르소나 역시 영어권 탈옥 커뮤니티에 퍼진 것이라 차용했을 가능성이 큽니다.
방어자에게 중요한 점은 공격자가 챗봇을 속이는 단계를 넘어 AI를 공격 도구의 핵심 추론 엔진으로 넣었다는 사실입니다.
같은 날의 다른 뉴스
전체 보기 →
관련 카테고리: 보안
전체 보기 →
홍범식 LGU+ 사장 "해킹 은폐 확인 시 책임지겠다"
구글, Gmail·포토 데이터를 맞춤 광고에 활용할 수 있게 정책 변경
