EUサイバーレジリエンス法、安価なワイヤレスマウスに影響か
EUのサイバーレジリエンス法が2027年12月から本格適用される。最安クラスのワイヤレスマウスにも対応が求められ、コスト増が低価格モデルを直撃しかねない。
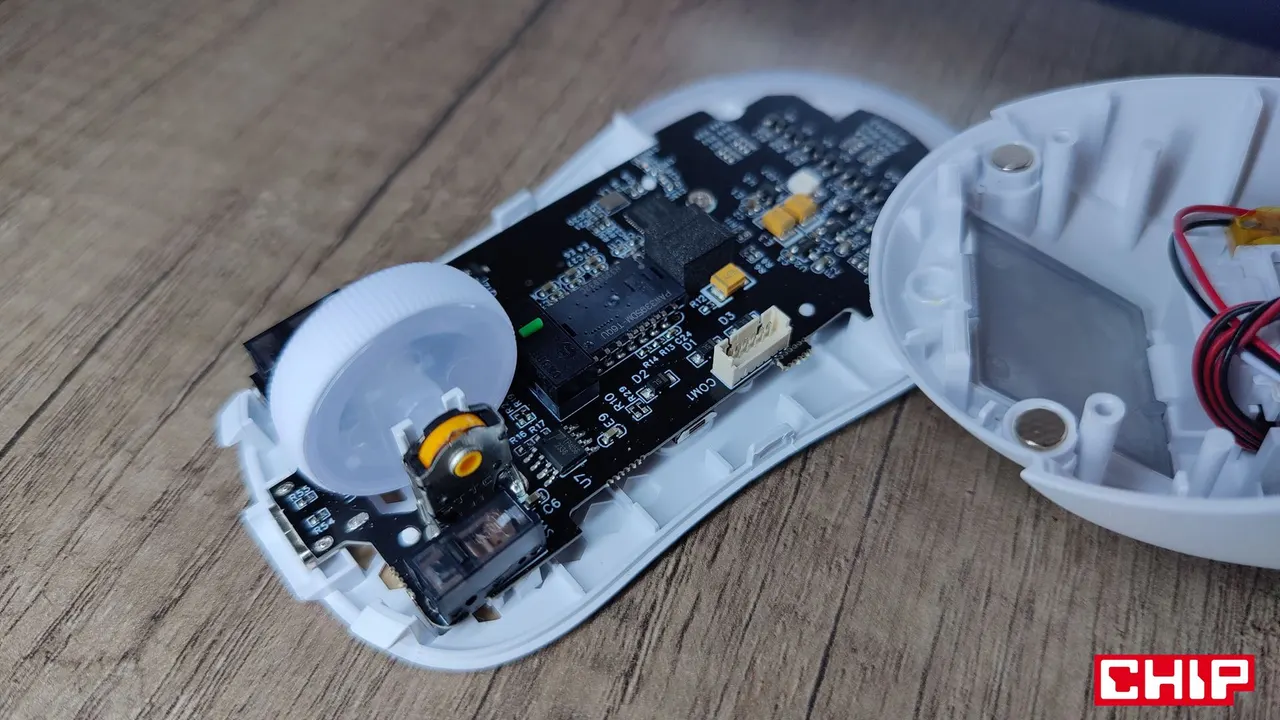
EUのサイバーレジリエンス法(CRA、規則2024/2847)の主要要件が、2027年12月11日から適用される。ワイヤレスマウスなどの周辺機器メーカーは、最も安価な製品でもサイバーセキュリティ対策を求められる。追加コストは、低価格モデルに最も重くのしかかる可能性がある。
マウスにもコントローラーと無線モジュール
ワイヤレスマウスには、コントローラー、ファームウェア、USBレシーバーと通信する無線モジュールが入っている。CRAはデジタル要素を含む幅広い製品を対象とし、キーボードやマウスも含まれる。有線製品も対象のため、ケーブルに戻してもメーカーの義務は消えない。
CRAはすべての無線通信の暗号化を一律に義務付けるわけではない。データの機密性と完全性の保護、不正アクセスの防止、脆弱性悪用リスクの低減を求めており、暗号化はその手段の一つで、具体策はリスク評価によって決まる。脅威は現実的だ。2016年にBastilleの研究者がMouseJackの脆弱性を公表し、一部の無線機器に細工したコマンドを送ると、キー入力として解釈された。最大100メートル離れた場所から他人のPCでコマンドを実行できる可能性があった。一方、LogitechのLogi Boltのように、すでに安全な無線通信を提供する製品もある。
最大の課題はコストとサポート
CRAはリスクの文書化、報告された脆弱性への対応、セキュリティサポートの提供を求める。サポート期間は原則5年以上で、想定使用期間が短いと正当化できる場合は除く。重大インシデントや積極的に悪用される脆弱性の報告義務は、2026年9月11日からすでに適用されている。
ENISAが2026年6月に公表した調査では194組織が対象となり、66%がCRAを認知していた一方、142組織が準備のための資金支援が必要と答えた。周辺機器メーカーに限った調査ではないが、中小企業の負担の大きさを示している。
2027年12月11日より前にEU市場へ投入された製品は、大幅に改造されない限り新たな設計要件を満たす必要はない。ただし報告義務は旧製品にも及ぶ。同日以降に新たに投入する製品は、設計が以前のものでも適合が必要だ。価格上昇や最安モデルの減少、有線製品への関心の高まりが想定されるが、無線通信が終わるわけではない。
注目のアプリ
 SUMO:数字パズル
正しいマスを選んで足し算、目標の数に。覚えるのは簡単、極めるのは難しい。無料、全年齢向け。
 Dialo:話して学ぶ語学アプリ
AIの会話パートナーと話すだけ。一文ごとに添削され、あなたの言語で解説が返ってきます。9言語、A1からC2まで。
 ediviewer:EDIファイルを文書のように読む
EDIFACTやX12メッセージを開き、各セグメントの意味を表示。JSON/XML変換、PDF・Excel出力。ローカルで動作、アップロード不要。
同じ日のニュース
すべて見る →
関連カテゴリ: セキュリティ
すべて見る →
スペイン治安警備隊、約250万ユーロでスマホ遠隔捜索システム購入
Amutable、自らの状態を証明するLinuxのプレビュー公開
韓国の銀行9行以上に不正アクセス、ClaudeとDeepSeek悪用か