ストラスブールの交通会社CTS、23万件の顧客情報が流出
仏ストラスブールの交通事業者CTSで、脆弱なAPIを悪用され約23万件の顧客アカウント情報が流出した。銀行情報とパスワードは対象外という。
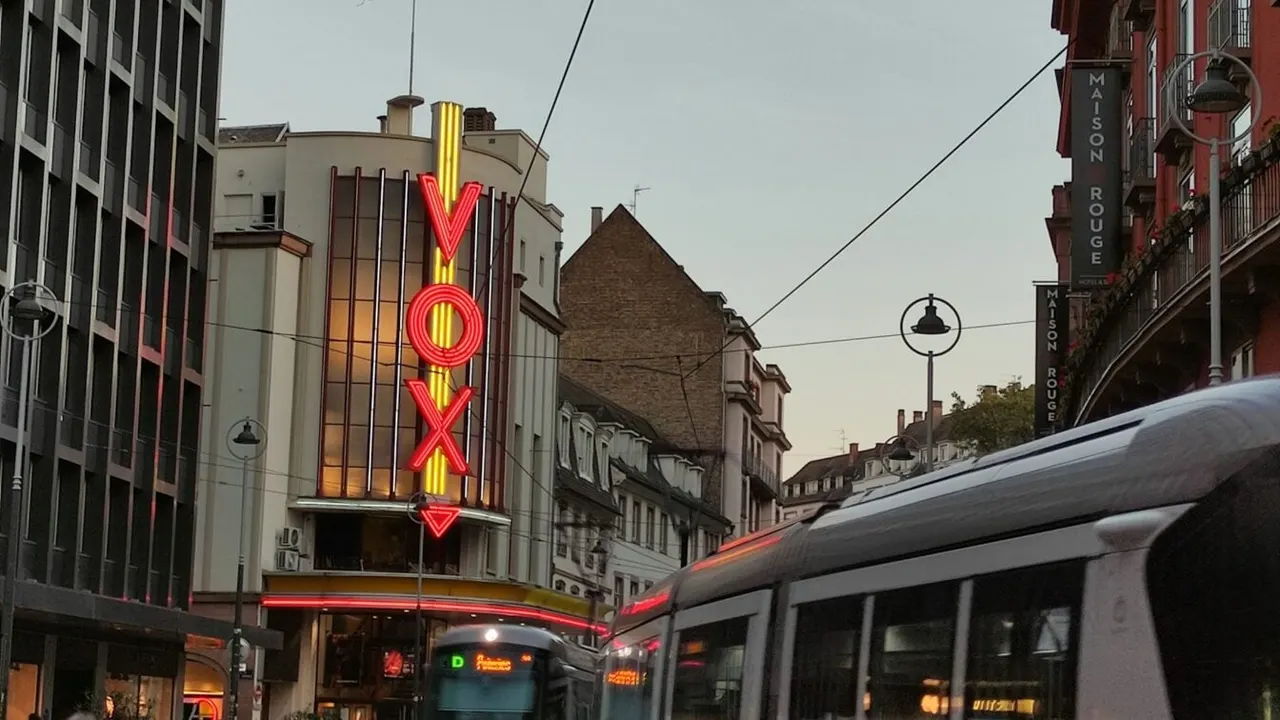
フランス・ストラスブールでバスとトラムを運営するCTS(Compagnie des transports strasbourgeois)は、サイバー攻撃により約23万件の顧客アカウントのデータが外部に流出したと発表した。利用者の約4割に当たる規模だ。
流出した情報と手口
流出したのは氏名、生年月日、住所、顧客IDである。CTSは銀行情報とパスワードは影響を受けていないと説明している。
攻撃は10月18日から19日にかけての夜に行われた。社長のエマニュエル・オーノー氏は地元紙に対し、データベースへの異常な量のアクセスを検知したと述べている。サーバーは改ざんされておらず、攻撃者が社内システムに侵入したわけでもない。攻撃者は、ソフトウェアとCTSのサイトをつなぐ脆弱なAPIを悪用したという。
会社の対応と注意点
CTSによると、データの持ち出しはすでに止められ、サイトの防御も強化された。データ保護当局CNILには通知済みで、ストラスブールの裁判所に告訴する予定だ。対象の23万人には今週、メールで連絡した。
最大のリスクはフィッシングである。流出した情報を使えば、偽メッセージがより本物らしく見えるためだ。CTSはメールで支払いや銀行情報の入力を求めることはないとしており、不審な場合はリンクを開かず、公式サイトか公式アプリから確認するよう呼びかけている。
CTSは2024年にも、一部の顧客アカウントへの不正アクセスを確認している。フランスでは税務当局や通信事業者、多数のスポーツ連盟でも情報流出が相次ぐ。同国のCybermalveillanceの調査では、今年は国民の約半数が被害に遭ったという。
タグ:ctsstrasbourgdata breachphishingcnilapi vulnerability