ANAの予約情報に不正アクセス、Amadeus経由で個人情報を参照か
ANAは10月29日、旅客サービスシステムを提供するAmadeus経由で予約情報に不正アクセスがあり、一部顧客の個人情報が参照された形跡があると発表した。
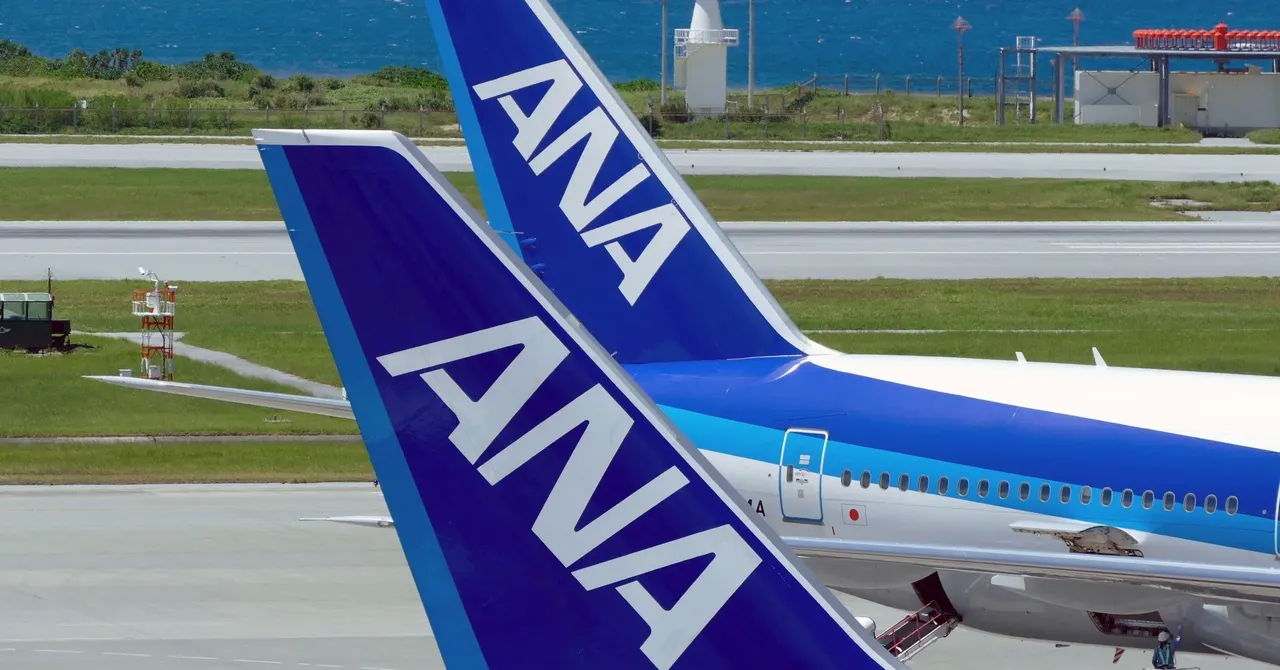
全日本空輸(ANA)は10月29日、ANA便の予約情報に不正アクセスがあったと発表した。旅客サービスシステムの提供元であるスペインのAmadeus IT Group(アマデウス)から報告を受けて判明した。第三者が一部顧客の個人情報を参照した形跡があるという。
影響範囲は調査中
ANAはAmadeusと連携して影響範囲を調べており、詳細が分かり次第、対象の顧客に連絡する方針だ。対象人数や情報の項目、不正アクセスの時期は公表していない。
旅客サービスシステムは、航空券の予約や発券、搭乗手続きなどをまとめて処理する仕組みだ。ANAは2015年4月に国際線でAmadeusのシステムを導入し、2026年5月には国内線も自社システムから切り替えた。2023年の発表では、システム費用の変動費化や、国内線と国際線で分かれていた運営体制の効率化を狙いに挙げていた。
他の航空会社にも被害
Amadeusのシステムをめぐっては、日本航空(JAL)と日本トランスオーシャン航空が28日、約9万2000人分の予約情報に不正アクセスがあったと発表している。このうち約2000人分は、パスポート番号や連絡先も対象となった。
また韓国の大韓航空とアシアナ航空も23日、Amadeusのシステムから一部顧客の予約番号が流出した形跡があると明らかにしている。
委託先の共通システムが侵害されると、複数の航空会社に被害が同時に広がる構図が浮かんだ。ANAの利用者は、今後の案内を待ちつつ、不審な連絡に注意する必要がある。
タグ:anaamadeusdata breachjalairlines
同じ日のニュース
すべて見る →
関連カテゴリ: セキュリティ
すべて見る →
セキュリティ2026/10/28
米FEC、サイバー攻撃未遂で電子申告システムを停止
セキュリティ2026/10/28
Candiru関連のDiscover-Tech、Starlink広告入札で首位
セキュリティ2026/10/28
Coinbase、自社侵害を否定 Amplitudeで顧客連絡先が流出
セキュリティ2026/10/27