Beget、サイバー攻撃を確認 クラウドの全データが消失
ロシアのホスティング事業者Begetは、管理基盤に侵入され初期化スクリプトが実行されたと発表。VPS、S3、Kubernetesのデータはすべて失われた。
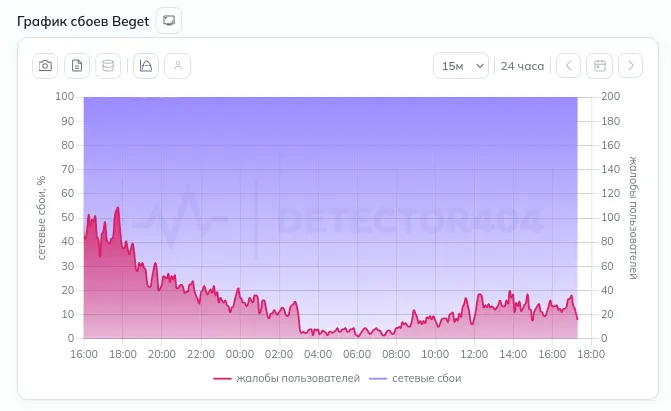
ロシアのホスティング事業者Begetは11月3日、障害の状況を説明し、2026年11月1日から2日にかけての夜にITインフラへのサイバー攻撃を受けたと明らかにした。同社によると、攻撃者はアーキテクチャ全体の管理基盤に侵入し、データを初期化するスクリプトを実行した。VPS、S3、Kubernetesからなるクラウド基盤のデータはすべて失われたという。
失われたもの、残ったもの
VPSのファイルバックアップは保全されているが、VPSのバイナリバックアップは完全に失われた。CDNとIPの設定も消失した。同社はこれらの復旧方法を探し続けるとしている。ファイルバックアップは、各サーバーに隠れた脆弱性や悪意あるスクリプトがないか手作業で確認する必要があるため、現時点では利用者に提供できない。確認が必要なサーバーは1000台を超える。
仮想ホスティング上のサイトは、暫定的な見積もりでほぼ100%が復旧可能という。利用者自身が管理する専用サーバーは稼働を再開し、同社が管理するサーバーも大半のデータが残っており、検証と再開作業が続いている。
サービスの復旧状況
Begetで登録しBeget のDNSサーバーを使う.ru、.рф、.suドメインでは、A、MX、TXTレコードの変更が可能になった。主管理画面の代わりに、別ページのdomains.beget.ruで操作する。国際ドメインは作業中だ。メールサービスは基盤の80%が復旧し、約10時間以内の全面再開を見込む。ロシアのインターネット調整センターとは、委任期限が切れる.ru/.рф/.suドメインを委任解除しないことで合意したという。
同社は24時間以内に、一部サービス向けの限定的な管理画面を提供するとした。利用者データのあるサーバーでは、データのダウンロードや改変の試みは確認されていないが、サーバーに保存した可能性のあるパスワードやアクセスキーなどの認証情報はすべて変更するよう推奨している。調査への影響を避けるため詳細は公表しておらず、不可抗力(フォースマジュール)を宣言した。
注目のアプリ
 SUMO:数字パズル
正しいマスを選んで足し算、目標の数に。覚えるのは簡単、極めるのは難しい。無料、全年齢向け。
 Dialo:話して学ぶ語学アプリ
AIの会話パートナーと話すだけ。一文ごとに添削され、あなたの言語で解説が返ってきます。9言語、A1からC2まで。
 ediviewer:EDIファイルを文書のように読む
EDIFACTやX12メッセージを開き、各セグメントの意味を表示。JSON/XML変換、PDF・Excel出力。ローカルで動作、アップロード不要。
同じ日のニュース
すべて見る →
関連カテゴリ: セキュリティ
すべて見る →
スーパーの冷蔵設備へのサイバー攻撃、欧州9カ国に拡大

Anthropicの未公開AI、Linuxカーネルの重大な脆弱性を発見
mSecure、ITインシデント後に全ログイン情報の再保護を推奨