Anthropicの未公開AI、Linuxカーネルの重大な脆弱性を発見
Anthropicは社内の未公開AIがLinuxカーネルの脆弱性を見つけ、ログインなしで管理者権限を得る攻撃コードを実証したと発表した。

Anthropicは10月27日の公式発表で、同社のAIがLinuxカーネルの脆弱性を発見し、ログインなしでサーバーを管理者として操作できる攻撃コードを作成・実証したと明らかにした。
問題の内容
使われたのは、社内で研究している未公開のAIだ。問題の指摘にとどまらず、実際に攻撃が成立するかまで確かめたという。脆弱性があったのは、メモリや機器の管理などOSの基本的な働きを支えるカーネルの部分である。
攻撃の対象は、複数の通信経路を使う「Multipath TCP」の接続を受け付けるサーバーだった。通信を処理する際の不具合を悪用すると、ログインなしで管理者権限の操作ができた。利用者が怪しいリンクを開く必要もなかった。
Red Hatの評価では、深刻度を示すスコアは10点満点中9.8で、最も深刻なランクに分類されている。
影響と対応
Linuxは一般的なPCではあまり使われないが、サーバーやネットワーク機器、産業・研究用途で広く利用されており、影響範囲は広い。管理者権限を奪われれば、保存された個人情報などの盗難や改ざんにつながるおそれがある。
修正を反映するには、利用しているLinuxの提供元が配信する更新を適用する必要がある。例えばAmazon Linuxでは、この脆弱性に対応する更新がすでに公開されている。サーバーの管理者は、使用中のバージョンが影響を受けるか、必要な更新が適用済みかを確認しておきたい。
注目のアプリ
 SUMO:数字パズル
正しいマスを選んで足し算、目標の数に。覚えるのは簡単、極めるのは難しい。無料、全年齢向け。
 Dialo:話して学ぶ語学アプリ
AIの会話パートナーと話すだけ。一文ごとに添削され、あなたの言語で解説が返ってきます。9言語、A1からC2まで。
 ediviewer:EDIファイルを文書のように読む
EDIFACTやX12メッセージを開き、各セグメントの意味を表示。JSON/XML変換、PDF・Excel出力。ローカルで動作、アップロード不要。
同じ日のニュース
すべて見る →
関連カテゴリ: セキュリティ
すべて見る →
スーパーの冷蔵設備へのサイバー攻撃、欧州9カ国に拡大
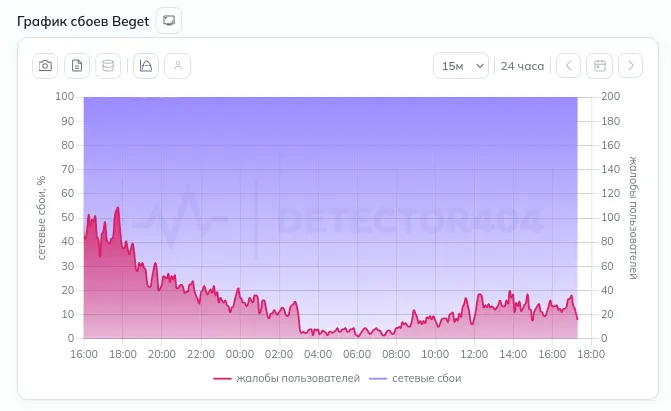
Beget、サイバー攻撃を確認 クラウドの全データが消失
mSecure、ITインシデント後に全ログイン情報の再保護を推奨