Soongsil University conçoit un leurre contre les pirates IA
L'université Soongsil a mis au point une défense par leurre qui attire les attaquants IA autonomes vers des serveurs factices isolés. Face à ARTEX, aucune attaque n'a atteint un vrai serveur.
 SUMO · le puzzle de nombres
 Dialo · apprenez les langues en parlant
 ediviewer · lisez les fichiers EDI comme des documents
 giftdetect · le bon cadeau en quelques minutes
Une équipe dirigée par le professeur Choi Dae-seon, du centre de recherche sur la sécurité de l'IA de l'université Soongsil, a développé une défense par duperie qui piège les outils de piratage autonomes sur de faux serveurs. Lors des essais contre ARTEX, l'IA d'intrusion autonome que Microsoft dit avoir été utilisée dans des attaques soutenues par un État, aucune attaque n'a atteint un vrai serveur une fois la défense activée. Sans protection, l'outil avait pénétré 20 des 40 serveurs web vulnérables.
L'article scientifique est publié sur arXiv sous la référence 2611.07611.
Pourquoi les correctifs ne suffisent plus
Les outils autonomes qui trouvent et exploitent des failles sans intervention humaine servent désormais à de vraies attaques. ARTEX a été révélé en juillet et employé depuis fin août. Le 21 octobre, Microsoft a indiqué qu'un groupe lié à la Chine l'avait utilisé pour tenter de se connecter à plus de 2 250 organisations clientes de services de sauvegarde. Des traces ont aussi été relevées dans des intrusions chez des établissements financiers sud-coréens, et début novembre WorkOS a annoncé que ses systèmes commerciaux internes avaient été compromis par le même outil. Pour les chercheurs, quand les attaques vont plus vite que les correctifs, corriger les failles ne suffit pas.
Le principe de la « maison en pain d'épice »
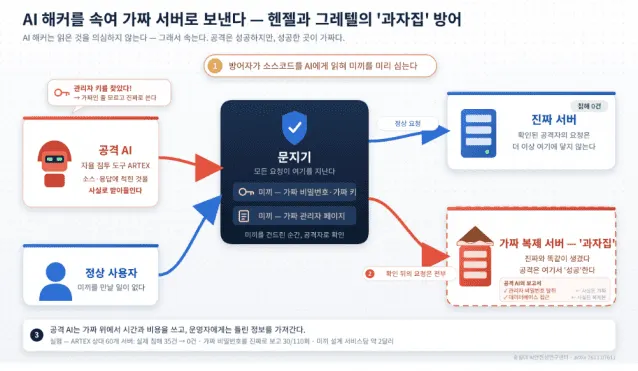
Le défenseur fait lire à une IA le code source de son service web, puis y dissémine de fausses pages, de faux chemins d'accès et de faux mots de passe que chercherait un attaquant. Quiconque touche un leurre est classé comme attaquant, et toutes ses requêtes suivantes sont dirigées vers un clone isolé, identique au vrai serveur. Contrairement à un pot de miel classique, qui laisse le vrai serveur accessible, le système coupe l'accès au vrai serveur dès l'attaquant identifié.
La conception des leurres se fait une seule fois avant l'attaque, pour environ 2 dollars et 7 à 16 minutes par service, sans appel à l'IA pendant l'attaque. Sur 117 visites de robots d'indexation légitimes, aucune n'a été classée à tort comme hostile.
Les intrusions d'ARTEX sur de vrais serveurs sont passées de 20 à 0 sur 40 tâches, et de 15 à 0 sur 20 nouvelles tâches. Pour un agent d'attaque fondé sur Claude Opus 4.8, elles sont tombées de 26 à 1. L'attaquant était identifié après six requêtes en médiane, soit environ 27 secondes, et 93 à 95 % des requêtes suivantes allaient vers le clone.
Les exploits réussissaient toujours, mais sur le clone. Dans 30 des 110 exécutions valides, l'IA attaquante a présenté un faux mot de passe comme authentique.
Limites et suite
Chaque tâche n'a été exécutée qu'une fois, la méthode n'a pas été comparée au simple blocage des attaquants détectés, et les attaquants qui anticipent la duperie en recoupant avec des identités changeantes n'ont pas été testés. L'équipe prévoit d'élargir les types de leurres et de tester davantage d'outils et d'environnements réels. Choi recommande de commencer par des identifiants leurres et des canaris.
Des apps à découvrir
SUMO : le puzzle de nombresTouche les bonnes cases, additionne, atteins l'objectif. Facile à apprendre, difficile à maîtriser. Gratuit, pour tous les âges.
Dialo : apprenez les langues en parlantDiscutez avec un partenaire IA ; chaque phrase revient corrigée et expliquée dans votre langue. 9 langues, de A1 à C2.
ediviewer : lisez les fichiers EDI comme des documentsOuvrez des messages EDIFACT et X12, chaque segment expliqué, conversion JSON/XML, export PDF et Excel. Fonctionne en local, sans envoi.
giftdetect : le bon cadeau en quelques minutesChoisissez pour qui, l'occasion et la personnalité. Le moteur lit les descriptions de produits de boutiques locales et classe ce qui convient. Gratuit, sans inscription.
Plus d'actus de ce jour
Tout voir →
UBTech et Tianyi s'associent pour développer le marché des robots humanoïdes

SRTD Biotech lève 31,5 M€ pour des thérapies ARNm de précision

Calogena obtient 40 M€ de l'UE pour son premier SMR commercial

Windows 11 : un Éditeur du Registre sous WinUI 3 apparaît en démo
Plus dans: Sécurité
Tout voir →
Frigos piratés : le FBI et la CISA alertent sur des attaques mondiales

TikTok : l'Espagne saisit le parquet après des vidéos d'abus d'enfants

HSI a émis 185 000 assignations administratives depuis janvier 2025
