Muji : la réouverture de la boutique en ligne reportée après une attaque
Ryohin Keikaku reporte la réouverture de la boutique en ligne Muji après une attaque par bourrage d'identifiants ayant pu permettre des connexions frauduleuses.
 SUMO · le puzzle de nombres
 Dialo · apprenez les langues en parlant
 ediviewer · lisez les fichiers EDI comme des documents
 giftdetect · le bon cadeau en quelques minutes
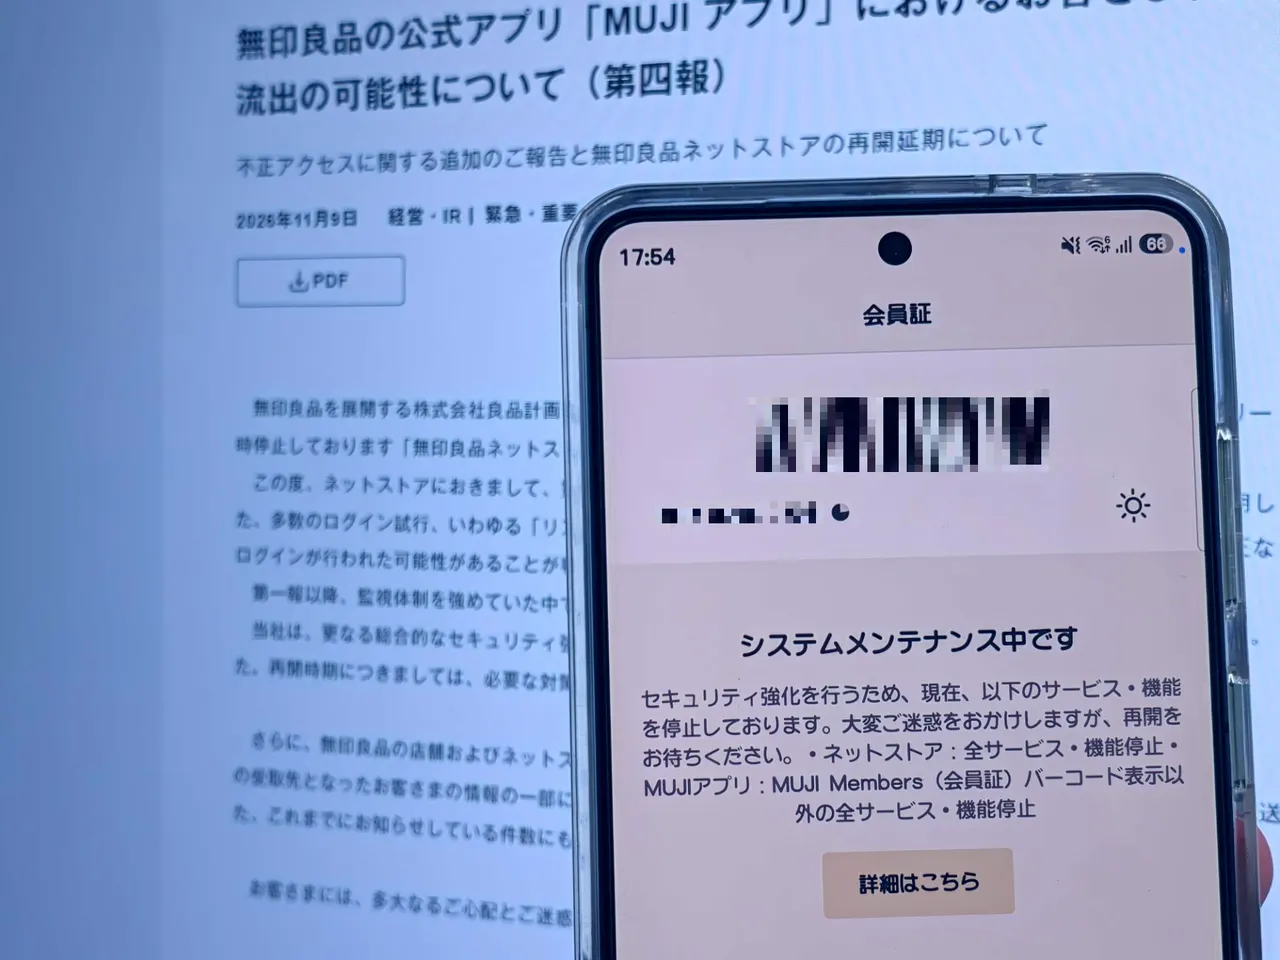
Ryohin Keikaku, le groupe derrière Muji, reporte la réouverture de sa boutique en ligne « Muji Net Store », fermée depuis le 6 novembre à 16 h. L'entreprise l'a annoncé le 9 novembre dans son quatrième communiqué sur une possible fuite de données liée à l'application MUJI.
Lors de la fermeture, Muji tablait sur un retour sous un à deux jours. Elle a depuis constaté une attaque par bourrage d'identifiants (credential stuffing), avec de très nombreuses tentatives de connexion, et des tiers ont pu accéder frauduleusement à des comptes. Aucune nouvelle date n'est fixée.
Des mots de passe réutilisés en cause
Les attaquants ont utilisé des mots de passe et identifiants possiblement obtenus illégalement ailleurs. Muji avait renforcé sa surveillance après un premier communiqué le 30 octobre, mais de nouveaux accès frauduleux l'ont conduite à juger nécessaires des mesures de sécurité et des vérifications globales.
À la réouverture, l'entreprise prévoit d'exiger de tous les utilisateurs une réinitialisation de leur mot de passe. Elle recommande aussi de ne pas employer, pour Muji, le même mot de passe que sur d'autres services, la réutilisation d'une même adresse e-mail et d'un même mot de passe accroissant le risque de connexion frauduleuse.
Les données de livraison contre remboursement touchées
Muji a également confirmé un accès non autorisé à une partie des informations de clients destinataires de livraisons contre remboursement, en magasin ou en ligne, entre le 2 janvier 2020 et le 10 février 2025. Le nombre de personnes concernées déjà publié a été en partie modifié.
À partir du 10 novembre, Ryohin Keikaku et Credit Saison contacteront progressivement les personnes concernées par e-mail ou par courrier. Pour les clients de livraison contre remboursement dont Ryohin Keikaku ne détient pas les coordonnées, l'annonce du 9 novembre tient lieu de notification individuelle.
Pour les clients, le réflexe utile est de ne pas réutiliser leur mot de passe Muji ailleurs et de s'attendre à une réinitialisation obligatoire à la réouverture.
Des apps à découvrir
SUMO : le puzzle de nombresTouche les bonnes cases, additionne, atteins l'objectif. Facile à apprendre, difficile à maîtriser. Gratuit, pour tous les âges.
Dialo : apprenez les langues en parlantDiscutez avec un partenaire IA ; chaque phrase revient corrigée et expliquée dans votre langue. 9 langues, de A1 à C2.
ediviewer : lisez les fichiers EDI comme des documentsOuvrez des messages EDIFACT et X12, chaque segment expliqué, conversion JSON/XML, export PDF et Excel. Fonctionne en local, sans envoi.
giftdetect : le bon cadeau en quelques minutesChoisissez pour qui, l'occasion et la personnalité. Le moteur lit les descriptions de produits de boutiques locales et classe ce qui convient. Gratuit, sans inscription.
Plus d'actus de ce jour
Tout voir →
Naver Financial et Dunamu : l'autorité coréenne craint pour la concurrence
Google AI Mode : la réservation de restaurants au Japon
Mitsui Chemicals rachète JSR pour 1 840 milliards de yens
Registre russe des logiciels : changer de titulaire des droits
Plus dans: Sécurité
Tout voir →
Vanderbilt University visée par une attaque présumée de rançongiciel
IBM veut intégrer Claude Mythos à Concert Protect en 2027
Qnap NAS : les failles Plex Media Server exploitées sont corrigées