HYBE : fuite de données touchant d'anciens salariés et partenaires
HYBE reconnaît qu'un outil d'aperçu de documents lié à son système de validation interne a été exploité, exposant des données d'anciens employés et de partenaires.
 SUMO · le puzzle de nombres
 Dialo · apprenez les langues en parlant
 ediviewer · lisez les fichiers EDI comme des documents
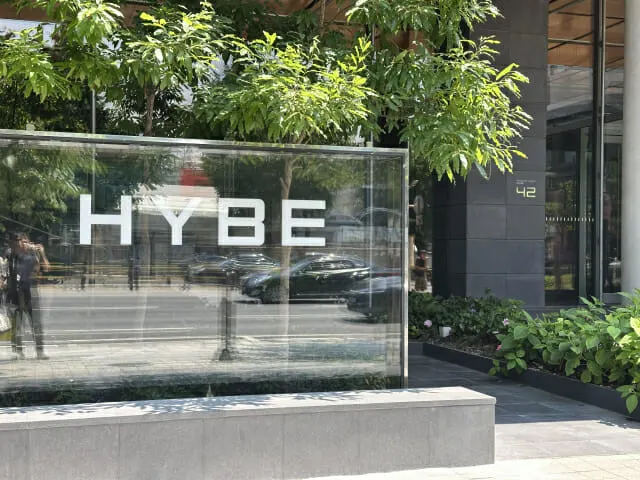
HYBE a confirmé une fuite de données personnelles concernant d'anciens salariés et des collaborateurs d'entreprises partenaires. Selon un avis publié le 18 octobre sur le site officiel du groupe, l'incident a été découvert lors d'un contrôle de sécurité interne.
L'entreprise a relevé des signes d'accès anormaux depuis l'extérieur à une solution d'aperçu de documents fournie par un prestataire et connectée à son système de validation électronique. L'enquête établit que certains documents internes stockés sur le serveur de ce système et dans l'outil de gestion des frais, ainsi que les données personnelles qu'ils contenaient, ont été exfiltrés.
Les données concernées
Les informations touchées comprennent les noms, numéros d'inscription au registre de résident, numéros d'étranger, numéros de passeport, coordonnées bancaires, numéros de carte, numéros de téléphone fixe et mobile, adresses électroniques et postales, informations médicales, dates de naissance, adresses IP, matricules et noms de service. HYBE précise qu'il s'agit d'une partie des données de contacts de partenaires et d'anciens membres du personnel.
Les accès non autorisés se sont déroulés sur deux périodes : du 12 septembre à 13 h 16 au 13 septembre à 11 h 14, puis du 3 octobre à 22 h 41 au 5 octobre à 15 h 05.
Mesures et recommandations
HYBE affirme avoir bloqué l'ensemble des adresses IP et le chemin d'accès utilisés, et suspendu en urgence le service d'aperçu pour empêcher toute nouvelle fuite. Conformément à la loi, l'incident a été signalé à l'Agence coréenne de l'internet et de la sécurité (KISA) et à la Commission de protection des informations personnelles ; les personnes concernées seront averties individuellement.
Aucun usage frauduleux n'a été signalé à ce stade. Pour limiter les risques secondaires, le groupe invite à ne pas répondre aux messages usurpant l'identité de ses services ou de ses employés et réclamant identifiants, argent ou documents sensibles. Les victimes d'un préjudice peuvent réclamer des dommages-intérêts légaux et saisir le comité de médiation des litiges relatifs aux données personnelles.
Des apps à découvrir
SUMO : le puzzle de nombresTouche les bonnes cases, additionne, atteins l'objectif. Facile à apprendre, difficile à maîtriser. Gratuit, pour tous les âges.
Dialo : apprenez les langues en parlantDiscutez avec un partenaire IA ; chaque phrase revient corrigée et expliquée dans votre langue. 9 langues, de A1 à C2.
ediviewer : lisez les fichiers EDI comme des documentsOuvrez des messages EDIFACT et X12, chaque segment expliqué, conversion JSON/XML, export PDF et Excel. Fonctionne en local, sans envoi.
Plus d'actus de ce jour
Tout voir →
PostgreSQL 19 repoussé au 19 novembre à cause des bugs de l'IA

Anthropic dévoile les capacités offensives d'un modèle d'IA interne

Shadow AI : supprimer un chat ChatGPT n'efface pas les données