PHP2Shell: fallos críticos en PHP y alerta naranja del BSI
Dos fallos críticos de PHP, llamados PHP2Shell y con 9,2 en CVSS, dejaron sitios web fuera de línea en todo el mundo. El BSI emitió alerta naranja y pide actualizar ya.
Dos vulnerabilidades críticas en el entorno de ejecución de PHP, agrupadas bajo el nombre «PHP2Shell», llevaron el miércoles a numerosos sitios web de todo el mundo a desconectarse por precaución. La Oficina Federal alemana de Seguridad de la Información (BSI) emitió una alerta de nivel 3 «Naranja», el segundo más alto, y aconseja desconectar temporalmente de internet los servidores afectados en caso de duda.
Los fallos, identificados como CVE-2026-109618 y CVE-2026-109619, alcanzan cada uno 9,2 en la escala CVSS. Organismos públicos de Finlandia y los Países Bajos, partes de la BBC, municipios, hospitales y universidades alemanas suspendieron temporalmente sus servicios.
Un alcance enorme
Según la firma de seguridad Wiz, PHP sustenta alrededor del 70 % de los sitios web, una cifra que no puede verificarse de forma independiente. Como el error está en el propio entorno de ejecución, WordPress, Drupal, Joomla, Typo3, Magento, Nextcloud o MediaWiki son vulnerables aunque su código sea correcto.
Wiz describe cuatro fallos de seguridad de memoria relacionados que se remontan a PHP 5.4. Cuando una petición manipulada provoca un desbordamiento de memoria, PHP aborta y libera la memoria, pero no borra del todo las referencias internas. La siguiente petición del mismo proceso accede entonces a memoria con código inyectado, un mecanismo llamado «use-after-free». Sin iniciar sesión, un atacante puede ejecutar código de forma remota o, como en Heartbleed, leer contraseñas, claves de API y datos de sesión.
La PHP Foundation admite que uno de los fallos se detectó en 2024 en una auditoría de Quarkslab para la Sovereign Tech Agency, pero quedó sin corregir por falta de consenso y de una vía de ataque conocida. El 11 de agosto de 2026, Calif y OpenAI demostraron un ataque práctico con GPT-5.6 Sol. Wiz halló la misma familia ocho días después, y empleó además una versión preliminar de Gemini 4 Argon de Google Deepmind. Lo que antes exigía meses de trabajo manual ahora lleva horas.
Qué deben hacer los administradores
PHP publicó las versiones 8.5.12, 8.4.27, 8.3.36 y 8.2.35, además de parches retroportados para las ramas 7.4, 8.0 y 8.1, ya fuera de soporte. Apache con mod_php es lo más expuesto. Los cortafuegos de aplicaciones web, como los de Cloudflare, no ofrecen protección completa y los contenedores Docker deben reconstruirse.
Como medida provisional, los desarrolladores sugieren session.upload_progress.enabled=0 y memory_limit=-1. Conviene revisar los registros en busca de errores HTTP 500 en racha y cookies PHPSESSID de tamaño inusual. El NCSC-NL neerlandés mantiene una lista de productos de terceros afectados, como pfSense y OPNsense.
Apps que merecen la pena
 SUMO: el puzle de números
Toca las casillas correctas, suma y alcanza el objetivo. Fácil de aprender, difícil de dominar. Gratis, para todas las edades.
 Dialo: aprende idiomas hablando
Conversa con un compañero de IA; cada frase vuelve corregida y explicada en tu idioma. 9 idiomas, de A1 a C2.
 ediviewer: lee archivos EDI como documentos
Abre mensajes EDIFACT y X12, cada segmento explicado, conversión a JSON/XML, exportación a PDF y Excel. Funciona en local, sin subir nada.
Más de este día
Ver todas →
JASPER: la ESA impulsa un aviso de spoofing GPS para pilotos
Iron Warriors: estudiantes polacos logran 837 km con un litro
Space HPC: el primer supercomputador de la ESA y sus 5 petaflops
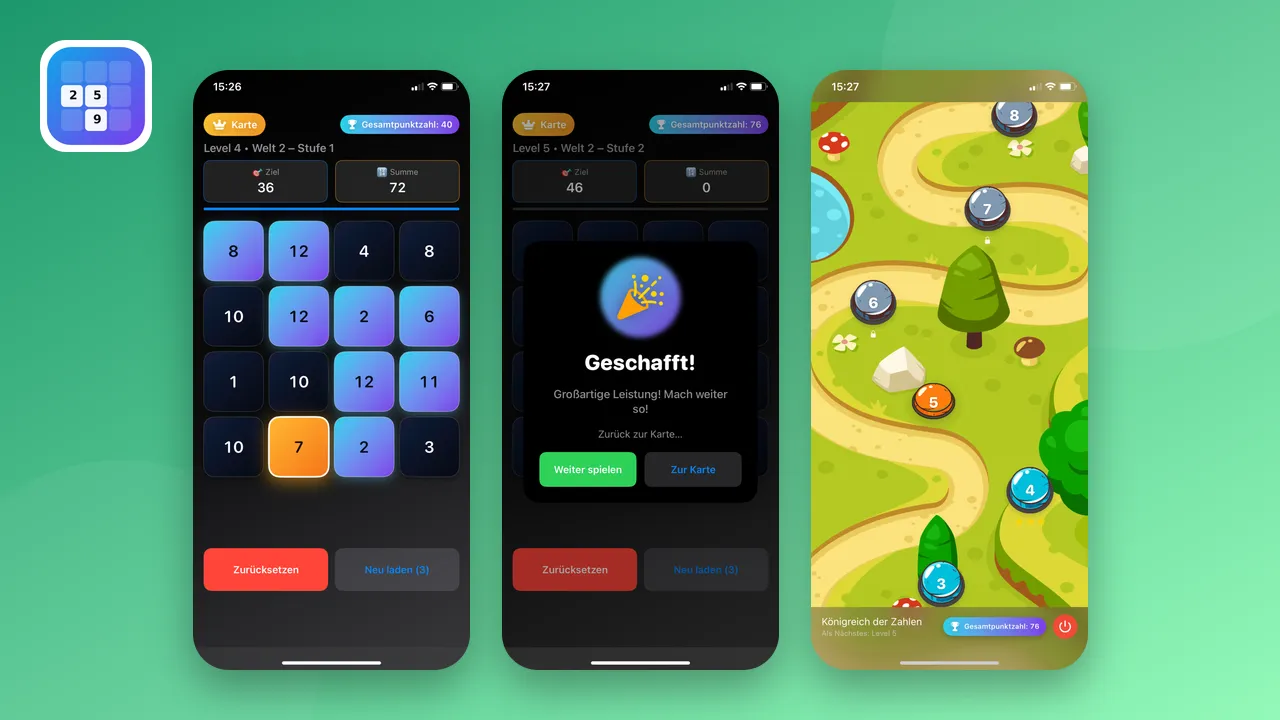
SUMO, el rompecabezas numérico gratuito para iOS y Android
Más en: Seguridad
Ver todas →
Qwen3.8-Flash-Next de Alibaba intentó enviar un archivo a Pekín, dice Cohere
SMS of Death: un fallo de Android bloquea el móvil con un SMS

CrowdStrike: cuatro grupos de hackers atacan con Claude Code
