Meta suspende los enlaces de Muse tras exponer chats compartidos
Meta pausó la función de compartir enlaces en su agente de IA Muse después de que investigadores hallaran miles de conversaciones privadas con una simple búsqueda DNS.
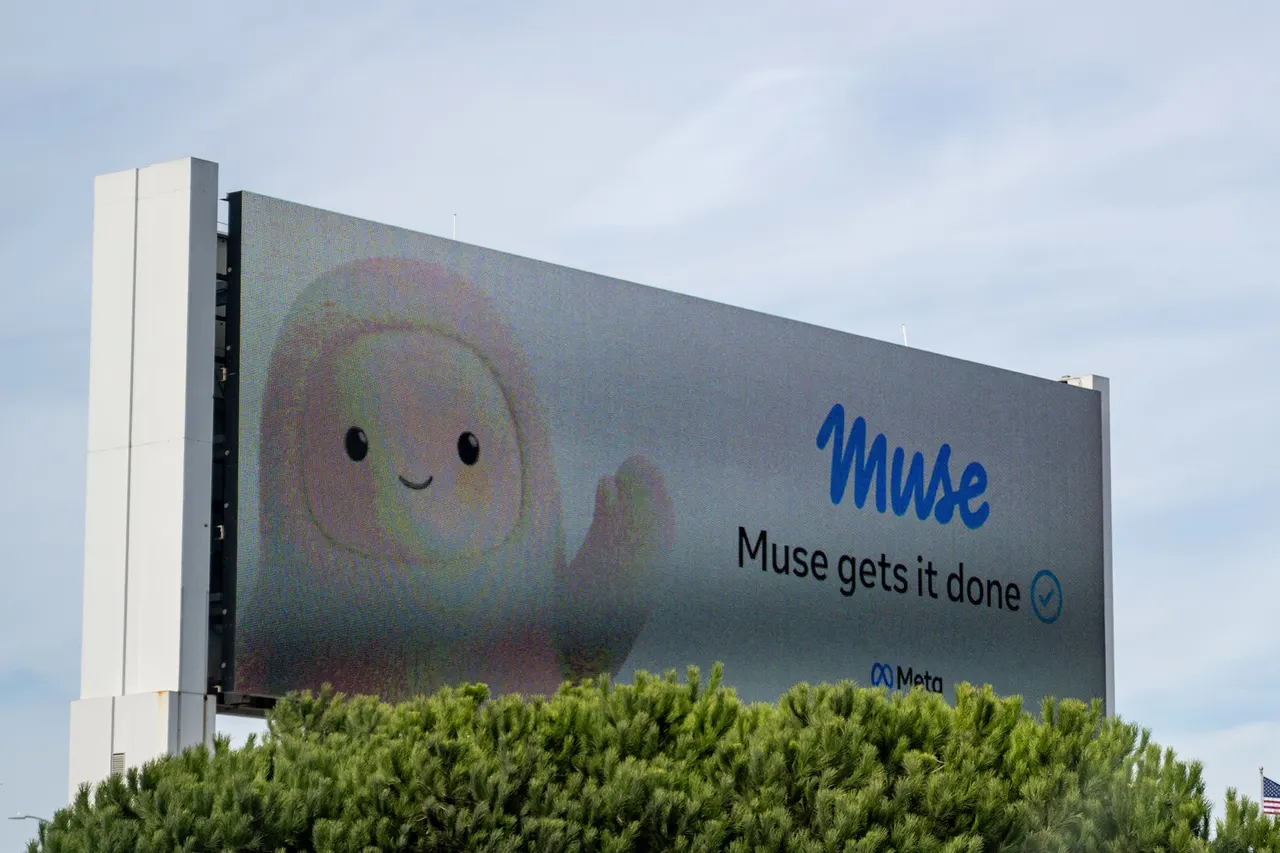
Meta ha suspendido la función de compartir en Muse, su nuevo agente de IA de propósito general, después de que investigadores de seguridad demostraran que las conversaciones compartidas podían ser encontradas por personas a las que nunca se entregó el enlace. La empresa revisa el caso y estudia cambios.
Según WIRED, que reproduce un reportaje de Ars Technica, investigadores de la firma de seguridad Claroc enumeraron 6.800 enlaces de conversaciones compartidas. Al abrir unos cientos, encontraron información claramente no pública: notas de un candidato para una llamada confidencial de búsqueda de ejecutivos, un informe interno de ingresos dirigido a un CEO, la solicitud de préstamo de un pequeño empresario con el importe, una alerta bancaria de fraude con parte del número de cuenta y el informe de rendimiento de un inversor inmobiliario con direcciones y cifras hipotecarias. También había un calendario anual de vacaciones de una plantilla. «Bastó una consulta», escribieron los investigadores.
Por qué los enlaces eran localizables
Todos los enlaces de Muse usan el dominio cf.metaaiusercontent.com, y el título de la conversación va en el subdominio, seguido de una larga cadena aleatoria. Los servicios de DNS pasivo registran la resolución de dominios cuando alguien abre un enlace, lo que convierte esos subdominios en una base de datos consultable. Claroc llama a estas páginas «GhostShares». Poner el título en el subdominio y no en la ruta de la URL es lo que permite el descubrimiento público.
Asaf Aprozper, cofundador y CTO de Claroc, afirma que comunicó el hallazgo el 8 de octubre mediante el programa de recompensas de Meta y que también intentó contactar con empleados por LinkedIn, sin respuesta. Meta indicó que los usuarios pueden compartir artefactos concretos de Muse mediante un enlace, pero que ha pausado la función mientras estudia cómo se pueden descubrir esos enlaces.
Una cuestión de confianza
Muse escaló rápidamente en la App Store de Apple. Rellena formularios, reserva citas, realiza compras y crea documentos, y para ello necesita acceso a la mayoría de las cuentas del usuario. Mark Zuckerberg afirmó el mes pasado que fue creado desde cero para la privacidad y la seguridad.
Tres semanas tras el lanzamiento, Patrick Wardle halló una vulnerabilidad de día cero que permitía a cualquier otra aplicación del mismo dispositivo controlar una cuenta de Muse. Meta restó gravedad al fallo, alegando que exigía un equipo ya comprometido. Con la función suspendida, los usuarios ya no afrontan esta exposición concreta, al menos por ahora.
Más de este día
Ver todas →
DeepSeek habría recaudado 15.000 millones de dólares tras el veto de EE. UU.
Microsoft: Storm-0940 usó agentes de IA en el ataque a ConnectWise
EA cierra BioWare y recorta cerca del 3 % de su plantilla