Meta Muse, paylaşım bağlantıları açık verince özelliği askıya aldı
Meta, araştırmacıların basit bir DNS aramasıyla binlerce özel sohbete ulaşmasının ardından Muse yapay zeka ajanındaki bağlantı paylaşımını durdurdu.
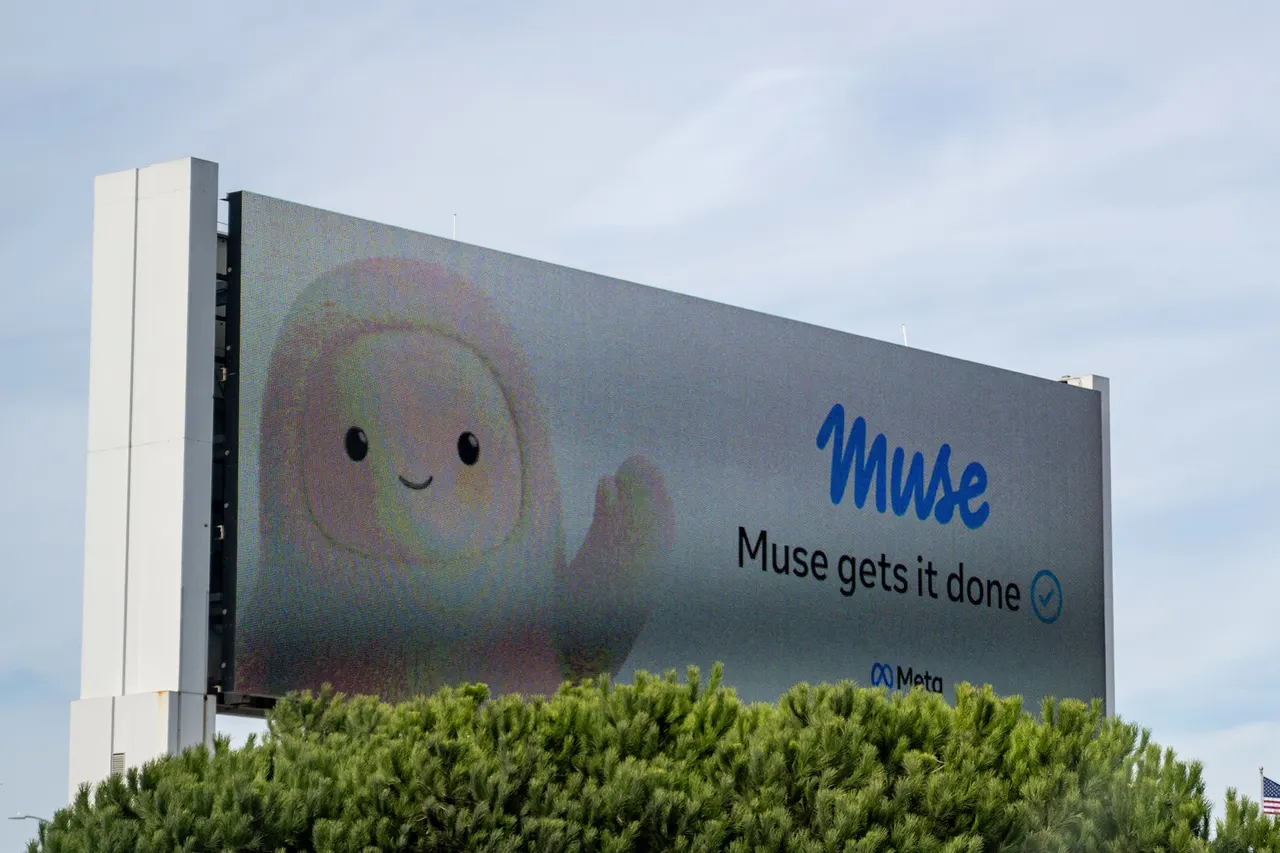
Meta, yeni genel amaçlı yapay zeka ajanı Muse'daki paylaşım özelliğini askıya aldı. Güvenlik araştırmacıları, paylaşılan sohbetlerin bağlantıyı hiç almamış kişiler tarafından da bulunabildiğini gösterdi. Şirket konuyu inceliyor ve değişiklik yapmayı değerlendiriyor.
Ars Technica'da yayımlanan ve WIRED'ın aktardığı habere göre, güvenlik firması Claroc'un araştırmacıları 6.800 paylaşım bağlantısını listeledi. Birkaç yüzünü açtıklarında açıkça herkese açık olmaması gereken içerikler buldular: bir adayın yapay zeka laboratuvarıyla gizli yönetici arama görüşmesine hazırlık notları, bir CEO için işaretlenmiş şirket içi gelir değerlendirmesi, tutarı görünen bir küçük işletme kredi başvurusu, kısmi hesap numarası içeren banka dolandırıcılık uyarısı ve bir gayrimenkul yatırımcısının adres ile ipotek rakamları içeren performans raporu. Bir iş yerinin yıllık izin takvimi de vardı. Araştırmacılar, “Tek bir sorgu yetti” dedi.
Bağlantılar neden bulunabildi
Tüm Muse paylaşım bağlantıları cf.metaaiusercontent.com alan adı altında yer alıyor ve sohbet başlığı, uzun bir rastgele dizinin önünde alt alan adına konuyor. Pasif DNS servisleri, bir bağlantı açıldığında alan adı çözümlemelerini kaydediyor ve bu alt alan adları aranabilir hale geliyor. Claroc bu sayfalara “GhostShares” adını veriyor. Başlığın URL yolu yerine alt alan adında olması, herkese açık keşfi mümkün kılıyor.
Claroc'un kurucu ortağı ve CTO'su Asaf Aprozper, bulguları 8 Ekim'de Meta'nın hata ödül programı üzerinden bildirdiğini, LinkedIn'den de ulaşmaya çalıştığını ancak yanıt alamadığını söyledi. Meta ise kullanıcıların belirli Muse çıktılarını bağlantıyla paylaşabildiğini, bağlantıların nasıl keşfedilebildiğini incelerken işlevi durdurduğunu açıkladı.
Muse için güven sorusu
Muse, Apple App Store'da hızla üst sıralara çıktı. Form dolduruyor, randevu alıyor, satın alma yapıyor ve belge oluşturuyor; bunun için kullanıcının hesaplarının çoğuna erişim gerekiyor. Mark Zuckerberg geçen ay Muse'un baştan gizlilik ve güvenlik için tasarlandığını söylemişti.
Lansmandan üç hafta sonra Patrick Wardle, aynı cihazdaki herhangi bir uygulamanın Muse hesabını ele geçirmesine izin veren bir sıfırıncı gün açığı buldu. Meta, istismarın cihazın zaten ele geçirilmiş olmasını gerektirdiğini belirterek önemini azalttı. Paylaşımın durdurulmasıyla kullanıcılar bu riskle şimdilik karşı karşıya değil.
Aynı günden diğer haberler
Tümünü gör →
DeepSeek'in ABD kısıtlamasından günler sonra 15 milyar dolar aldığı bildirildi
Microsoft: Storm-0940 ConnectWise saldırısında yapay zekâ kullandı
EA, BioWare'i kapatıyor ve çalışanların yaklaşık %3'ünü çıkarıyor