Bic Camera: posible filtración de 14,9 millones de datos de correo
Bic Camera, Kojima y Sofmap advierten de una posible filtración de unos 14,9 millones de datos, incluidos correos electrónicos, tras un acceso no autorizado a su proveedor Arara.

 SUMO· el puzle de números
 Dialo· aprende idiomas hablando
 ediviewer· lee archivos EDI como documentos
 giftdetect· el regalo adecuado en minutos
Las cadenas japonesas de electrónica Bic Camera, Kojima y Sofmap anunciaron el 2 de noviembre que unos 14,9 millones de registros, entre ellos direcciones de correo de suscriptores de sus boletines, podrían haberse filtrado. La cifra es el total sumado de las tres empresas. Según las compañías, los datos de tarjetas de crédito y las credenciales de acceso a sus tiendas en línea no están afectados.
La causa es un acceso no autorizado a Arara, el proveedor al que las tres encargan el envío de correos. Tras conocer la posible filtración, las empresas detuvieron la transferencia de datos al servicio de Arara y analizan junto a ella el alcance del incidente. Cada compañía avisará a los clientes afectados. Hasta ahora no se ha confirmado ningún daño secundario, y se pide precaución ante correos sospechosos que suplanten a las empresas o a Arara.
Un incidente mucho mayor en el proveedor
Arara informó ese mismo día de que unos 77 millones de direcciones de correo podrían haberse filtrado desde su servicio «Arara Message». Estima que hasta unas 380 empresas clientes resultaron afectadas y que, en algunos casos, también se expusieron nombres y direcciones postales. Además, entre el 28 y el 30 de octubre se enviaron desde los sistemas de Arara hasta unos 7,13 millones de correos que suplantaban a empresas de tarjetas de crédito.
La operadora del servicio de reservas de ocio y experiencias Asoview comunicó el 3 de noviembre que, en el mismo incidente, se filtraron unos 15,82 millones de datos de miembros.
Por qué importa
Los accesos no autorizados a servicios de envío de correo se repiten desde octubre. Arcadia, que difunde información de prevención de desastres para municipios, además de Yumeru Link y Rakus Light Cloud, responsable de Blast Mail, también han revelado filtraciones o posibles filtraciones.
El caso muestra cómo un único proveedor externo puede poner en riesgo los datos de clientes de cientos de empresas a la vez. Para los usuarios, el principal peligro es el phishing: con direcciones robadas se pueden enviar mensajes muy convincentes, por lo que conviene desconfiar de correos inesperados que parezcan venir de comercios o emisores de tarjetas.
Apps que merecen la pena
SUMO: el puzle de númerosToca las casillas correctas, suma y alcanza el objetivo. Fácil de aprender, difícil de dominar. Gratis, para todas las edades.
Dialo: aprende idiomas hablandoConversa con un compañero de IA; cada frase vuelve corregida y explicada en tu idioma. 9 idiomas, de A1 a C2.
ediviewer: lee archivos EDI como documentosAbre mensajes EDIFACT y X12, cada segmento explicado, conversión a JSON/XML, exportación a PDF y Excel. Funciona en local, sin subir nada.
giftdetect: el regalo adecuado en minutosElige para quién es, la ocasión y su personalidad. El buscador lee las descripciones de tiendas locales y ordena lo que encaja. Gratis, sin registro.
Más de este día
Ver todas →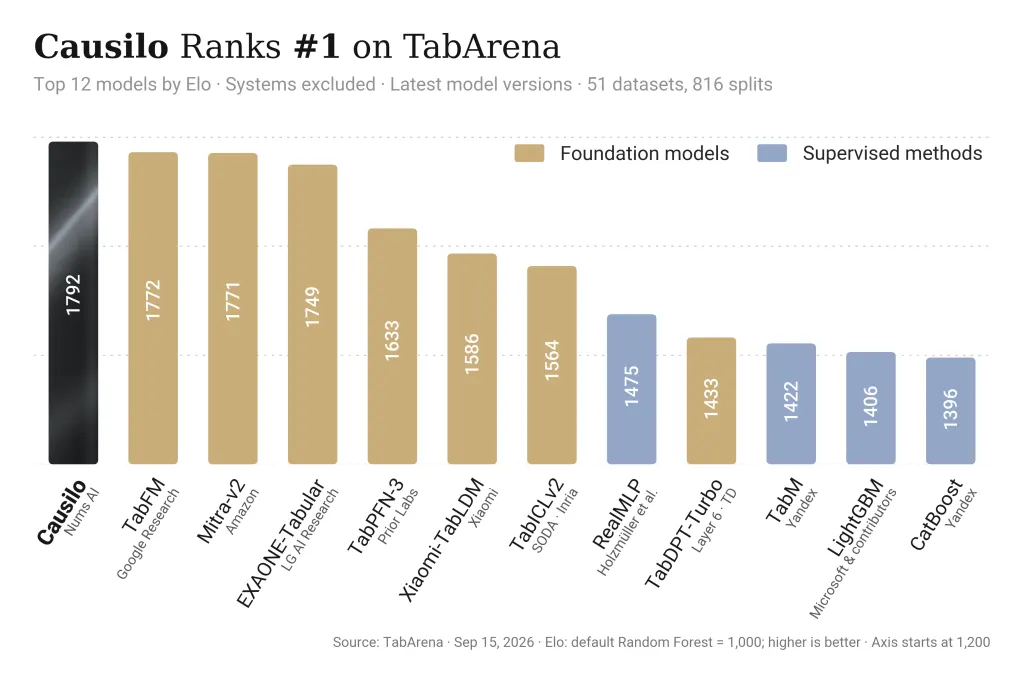
Numz AI capta 2.000 millones de wones para su IA de datos tabulares
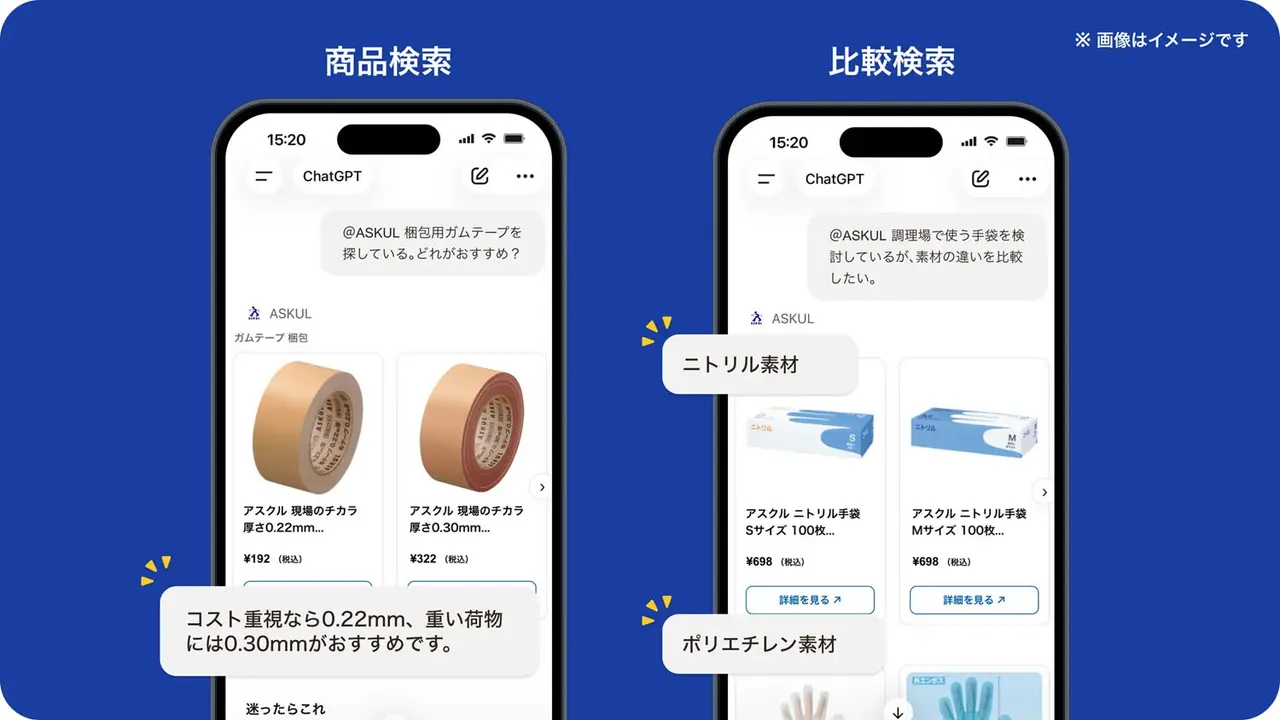
ASKUL lanza un plugin de ChatGPT para buscar productos B2B

Google desactiva la puerta trasera XCPE en 1,3 millones de TV box