Un ciberataque altera la refrigeración de bancos de sangre en Francia
Hackers modificaron la temperatura de equipos de refrigeración en tres sitios franceses de almacenamiento de sangre el 2 de noviembre. El EFS descarta pérdidas y riesgos.
 SUMO· el puzle de números
 Dialo· aprende idiomas hablando
 ediviewer· lee archivos EDI como documentos
 giftdetect· el regalo adecuado en minutos
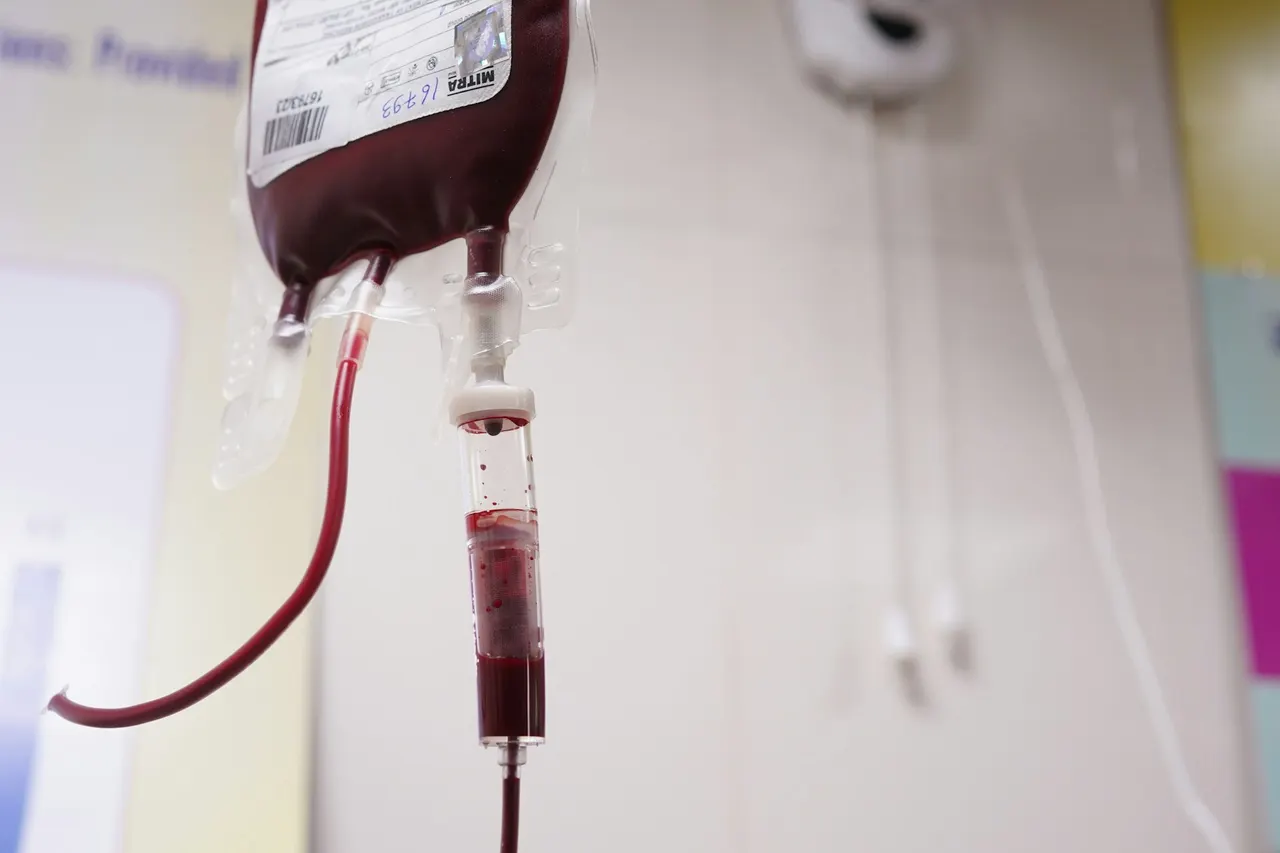
Un ciberataque alteró equipos de refrigeración usados para almacenar sangre en Francia, según confirmó el Établissement Français du Sang (EFS), el organismo responsable de recolectar, procesar y distribuir sangre en el país. El incidente ocurrió el 2 de noviembre.
Los atacantes modificaron los parámetros de temperatura y descongelación en tres instalaciones donde se guardan productos sanguíneos. Estos centros albergan las reservas destinadas a hospitales y muestras biológicas que deben conservarse en condiciones controladas. De acuerdo con el EFS, no se perdió ningún producto ni hubo riesgo para la salud.
La institución precisó que el objetivo fue uno de sus proveedores de equipos de refrigeración y no el propio EFS. No identificó a la empresa, pero la firma europea Coolworld Rentals confirmó que fue víctima de un ataque. En un breve comunicado, explicó que los hackers aprovecharon un fallo en un componente de terceros para vulnerar sus unidades de refrigeración. Añadió que no hubo pérdidas de sangre ni plasma y que la recolección y distribución continuaron sin interrupciones.
Un patrón que se repite en Europa
El caso llega días después de que hackers vulneraran cientos de supermercados franceses y tiendas en Países Bajos, donde fallos de refrigeración habrían echado a perder toneladas de alimentos. Ningún grupo ha reivindicado los ataques a sistemas de refrigeración. Agencias como la ANSSI en Francia, el Centro Nacional de Ciberseguridad de Suecia y la Fiscalía Federal de Bélgica investigan, pero no han determinado quién está detrás.
En la mayoría de los casos, los atacantes aprovechan módulos y controladores remotos obsoletos, sobre todo de las marcas Danfoss, Copeland y Dixell. Estos equipos estaban conectados a internet sin las actualizaciones necesarias. A ello se suman credenciales débiles y acceso remoto a sistemas que ya no reciben parches de seguridad.
En 2025, la agencia estadounidense CISA reveló dos vulnerabilidades en controladores Danfoss que permitían ejecutar comandos de forma remota y eludir la autenticación. La empresa corrigió los fallos y recomendó actualizar al firmware más reciente, algo que muchas empresas de refrigeración afectadas no hicieron.
Predecir los próximos objetivos es difícil, sobre todo cuando la IA ayuda a descubrir vulnerabilidades antes de que los fabricantes puedan parchearlas.
Apps que merecen la pena
SUMO: el puzle de númerosToca las casillas correctas, suma y alcanza el objetivo. Fácil de aprender, difícil de dominar. Gratis, para todas las edades.
Dialo: aprende idiomas hablandoConversa con un compañero de IA; cada frase vuelve corregida y explicada en tu idioma. 9 idiomas, de A1 a C2.
ediviewer: lee archivos EDI como documentosAbre mensajes EDIFACT y X12, cada segmento explicado, conversión a JSON/XML, exportación a PDF y Excel. Funciona en local, sin subir nada.
giftdetect: el regalo adecuado en minutosElige para quién es, la ocasión y su personalidad. El buscador lee las descripciones de tiendas locales y ordena lo que encaja. Gratis, sin registro.
Más de este día
Ver todas →
Bic Camera: posible filtración de 14,9 millones de datos de correo

Beget recupera el 35 % de sus servidores tras un ciberataque
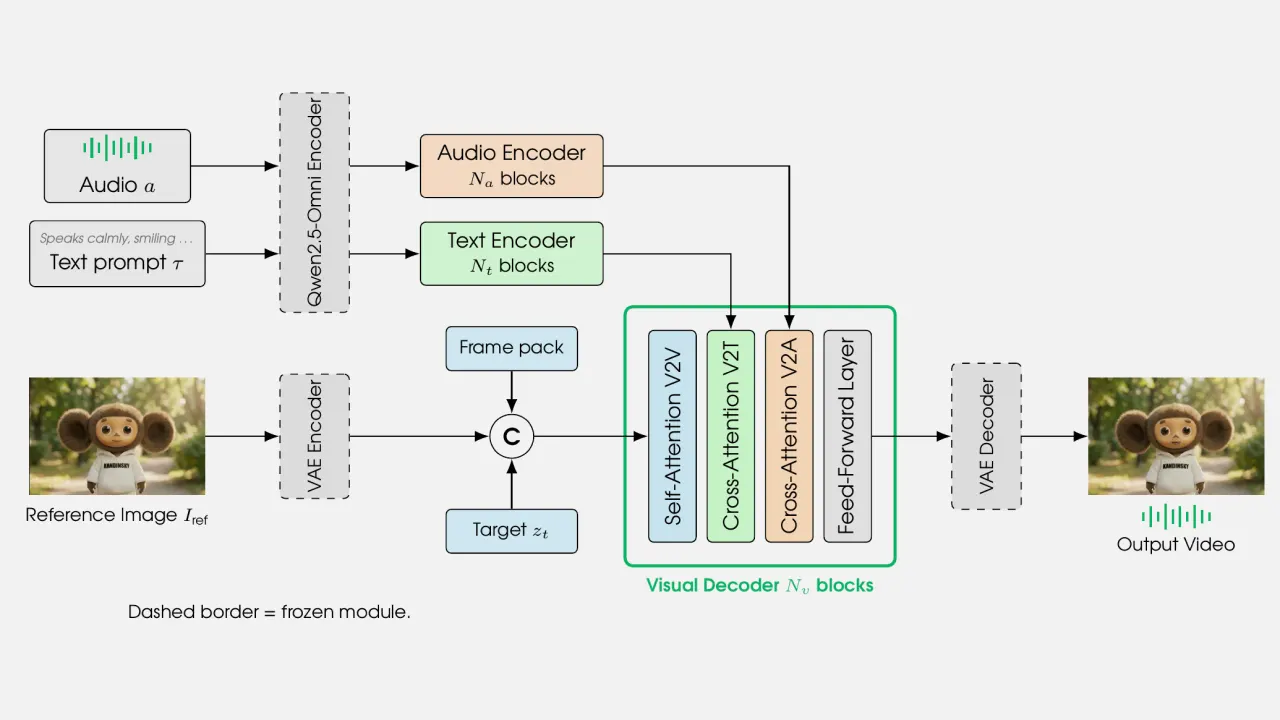
Sber libera el código de Kandinsky Avatar 1.0 para avatares