Botnet XCPE: 1,3 millones de TV box infectadas, según Google
Unos 1,3 millones de TV box han caído en el botnet XCPE. Google asegura tener pruebas de que el fabricante instaló el código malicioso en la propia fábrica.
 SUMO· el puzle de números
 Dialo· aprende idiomas hablando
 ediviewer· lee archivos EDI como documentos
 giftdetect· el regalo adecuado en minutos
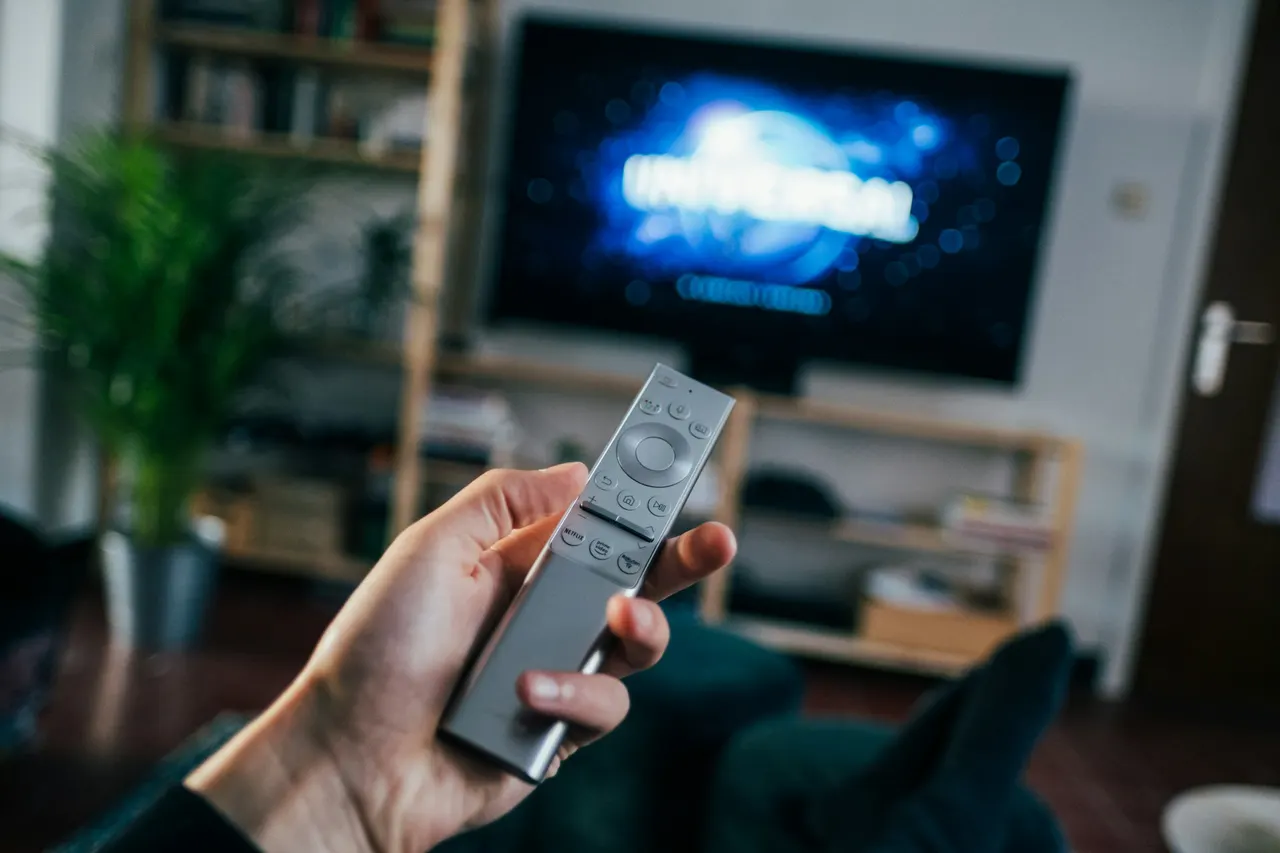
Alrededor de 1,3 millones de dispositivos Smart TV han acabado en manos del botnet XCPE, y según Google, el rastro conduce hasta el propio fabricante. La compañía afirma tener pruebas de que el productor de los aparatos estuvo implicado y de que el código malicioso se instaló antes de que las cajas salieran de la fábrica.
El botnet utilizaba los dispositivos infectados para aprovechar las conexiones de internet de otras personas. En la práctica, los propietarios cedían ancho de banda a una operación de la que no sabían nada, solo por conectar un accesorio de televisión a su red doméstica.
Malware que llega en la caja
Lo más preocupante es el supuesto origen de la infección. El malware doméstico suele llegar después de la compra, a través de una aplicación manipulada, una descarga dudosa o un fallo sin parchear. Google apunta aquí a otro escenario: el código habría estado presente desde el principio, lo que sería un problema de cadena de suministro y no un error del usuario.
La diferencia es importante. Un comprador no puede comprobar qué software se carga en un aparato en la fábrica, y los hábitos habituales, como evitar aplicaciones sospechosas, no protegen frente a algo que ya viene integrado.
Qué significa para los compradores
El caso recuerda que los dispositivos conectados baratos pueden esconder riesgos, sobre todo cuando permanecen siempre en la red doméstica y apenas se les presta atención tras la instalación. Una caja que presta discretamente tu conexión también puede afectar al rendimiento y a la reputación de tu red en internet.
La acusación de Google contra el fabricante es el punto central de la historia, y la cifra de 1,3 millones de dispositivos muestra hasta dónde puede extenderse una sola línea de productos comprometida. Quienes tengan dudas sobre su propio aparato deberían seguir las indicaciones oficiales del fabricante y de los investigadores de seguridad para saber qué modelos están afectados y cómo actuar.
Apps que merecen la pena
SUMO: el puzle de númerosToca las casillas correctas, suma y alcanza el objetivo. Fácil de aprender, difícil de dominar. Gratis, para todas las edades.
Dialo: aprende idiomas hablandoConversa con un compañero de IA; cada frase vuelve corregida y explicada en tu idioma. 9 idiomas, de A1 a C2.
ediviewer: lee archivos EDI como documentosAbre mensajes EDIFACT y X12, cada segmento explicado, conversión a JSON/XML, exportación a PDF y Excel. Funciona en local, sin subir nada.
giftdetect: el regalo adecuado en minutosElige para quién es, la ocasión y su personalidad. El buscador lee las descripciones de tiendas locales y ordena lo que encaja. Gratis, sin registro.
Más de este día
Ver todas →
Peppermint Robotics capta 100 crore de rupias para sus robots
altM capta 10,3 millones de dólares para fabricar químicos
Google Cloud y Nammu21 llevan a blockchain un préstamo de 1.945 M$
FAB activa su marco de custodia de activos digitales con Komainu
Más en: Seguridad
Ver todas →
Canonical corrige un fallo de gravedad máxima en LXD y MicroCloud
Apple revisará los enlaces compartidos de iCloud desde iOS 27.3

Crédit Mutuel Arkéa confirma un ciberataque; el monto sigue sin aclarar
