AirSnitch: el ataque que rompe el aislamiento del Wi-Fi en 2 segundos
El aislamiento de clientes, que debería impedir que otro usuario de tu Wi-Fi espíe tu tráfico, falló en todos los routers y redes que probaron unos investigadores.
 SUMO· el puzle de números
 Dialo· aprende idiomas hablando
 ediviewer· lee archivos EDI como documentos
 giftdetect· el regalo adecuado en minutos
En un Wi-Fi de invitados, el router promete que los demás dispositivos no ven tu tráfico. Un nuevo estudio indica que esa promesa es bastante frágil. El ataque se llama AirSnitch y en un router Netgear se montó en unos dos segundos.
El trabajo es de investigadores de la Universidad de California en Riverside y otras instituciones, y se presentó en febrero en la conferencia NDSS de San Diego. Apunta al «aislamiento de clientes», la función que impide que los dispositivos de una misma red Wi-Fi se comuniquen entre sí. Todos los entornos analizados, routers domésticos, equipos empresariales y redes universitarias, cayeron ante al menos un ataque, lo que permite escuchar el tráfico e inyectar datos.
¿Por qué falla el aislamiento de clientes en el Wi-Fi?
No existe un estándar común en la industria. Cada fabricante ha creado su propia versión, y los investigadores encontraron fallos en todas. Describen tres vías principales.
La primera abusa de la clave temporal de grupo (GTK), una clave de cifrado compartida para enviar mensajes a todos los dispositivos. El atacante esconde un paquete para una víctima dentro de algo que parece un mensaje del router, y la víctima lo acepta.
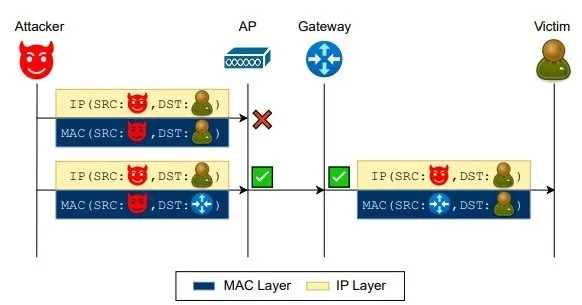
La segunda es el «rebote por la puerta de enlace». Muchos equipos bloquean la comunicación directa en la capa MAC (direcciones de hardware), pero no en la capa IP. El atacante dirige los datos al router y señala a la víctima como destino IP final. El router los reenvía sin más.
La tercera es el «robo de puerto». Un punto de acceso moderno tiene varias conexiones (BSSID) para distintas bandas y para la red principal y la de invitados, tratadas internamente como puertos virtuales separados. Si el atacante se conecta por la red de invitados falsificando la dirección MAC de la víctima, el punto de acceso cree que esta se ha movido y le envía su tráfico entrante.
¿Qué puede hacer un atacante?
En un Wi-Fi de invitados abierto, sin contraseña, el tráfico de la víctima sale al aire sin su cifrado habitual. Si se falsifica la MAC del propio router, también se captura el tráfico saliente hacia internet.
Combinando interceptación e inyección, el atacante logra un ataque de intermediario casi sin que la víctima lo note. En las pruebas, el equipo escuchó sin retraso desde el Wi-Fi de invitados un dispositivo del Wi-Fi principal. También espió el tráfico de un servidor de autenticación RADIUS empresarial, descifró una contraseña y levantó un punto de acceso falso que capturaba tráfico y credenciales.
Apps que merecen la pena
SUMO: el puzle de númerosToca las casillas correctas, suma y alcanza el objetivo. Fácil de aprender, difícil de dominar. Gratis, para todas las edades.
Dialo: aprende idiomas hablandoConversa con un compañero de IA; cada frase vuelve corregida y explicada en tu idioma. 9 idiomas, de A1 a C2.
ediviewer: lee archivos EDI como documentosAbre mensajes EDIFACT y X12, cada segmento explicado, conversión a JSON/XML, exportación a PDF y Excel. Funciona en local, sin subir nada.
giftdetect: el regalo adecuado en minutosElige para quién es, la ocasión y su personalidad. El buscador lee las descripciones de tiendas locales y ordena lo que encaja. Gratis, sin registro.
Más de este día
Ver todas →
Nāpōwawāʻenakaulua: Webb halla el par de cuásares más antiguo

United Airlines restringe los agentes de IA: el check-in lo hace un humano

Jensen Huang renuncia como CEO de Nvidia y Colette Kress asume el cargo

Carpeta WinSxS: el comando DISM que libera hasta 10 GB en Windows
Más en: Seguridad
Ver todas →
ScreenConnect: fallo en el plugin RMM+ infecta 288 equipos
¿Te espía tu smart TV? Las preguntas sobre los datos

El iPhone del atacante de Cracovia podría requerir ayuda de Apple
