US-Militär: Hacker bringen Gefriertruhen zum Heizen, Essen verdirbt
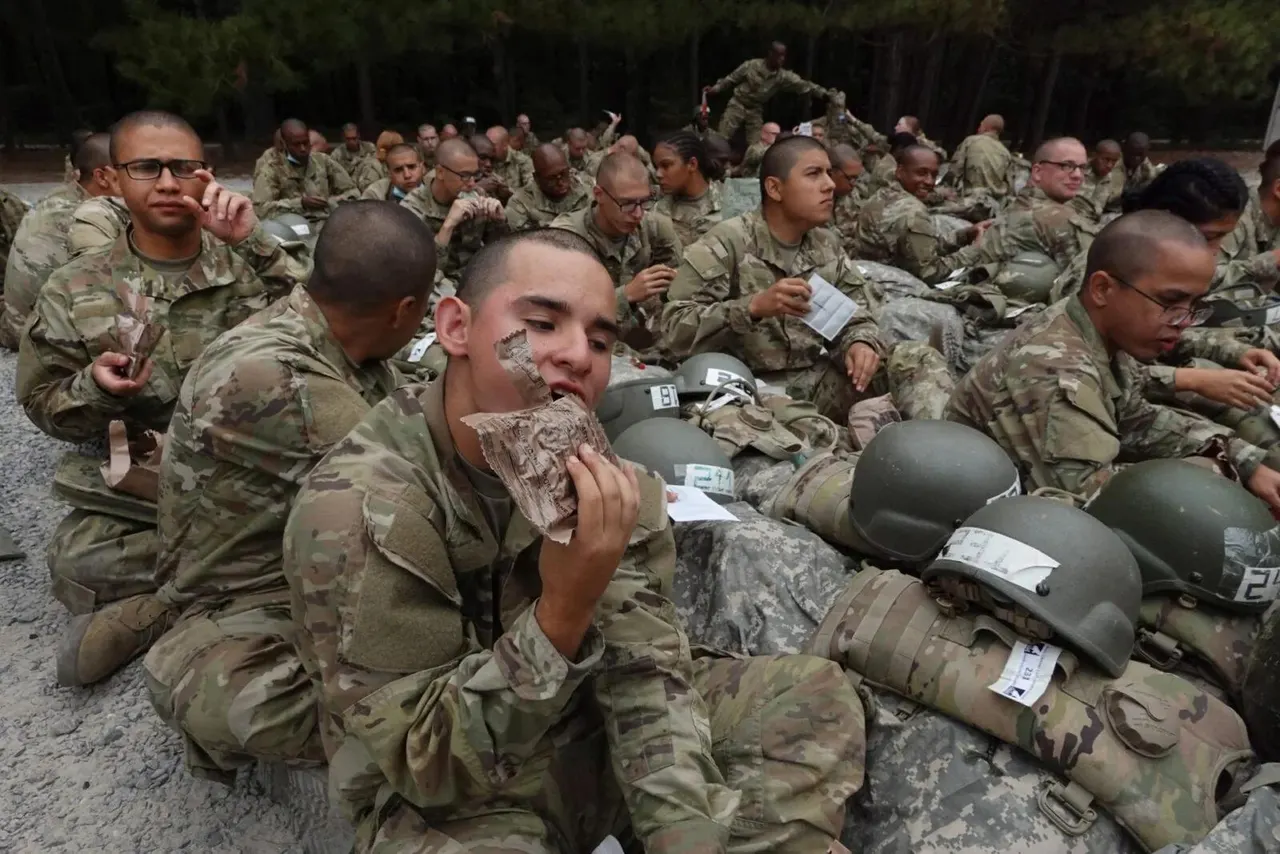
In Lebensmittelmärkten von US-Stützpunkten heizten Gefriergeräte statt zu kühlen. Das Pentagon vermutet einen Cyberangriff und setzt Cyber Command sowie Armeeermittler ein.
 SUMO· das Zahlenrätsel
 Dialo· Sprachen lernen durch Sprechen
 ediviewer· EDI-Dateien wie Dokumente lesen
In Supermärkten auf US-Militärstützpunkten sind Gefriergeräte so außer Kontrolle geraten, dass große Mengen Lebensmittel entsorgt werden mussten. Das Pentagon vermutet einen Cyberangriff. Laut Reuters ermitteln das US Cyber Command und die Kriminalermittler der Armee.
Die Vorfälle begannen im August 2026: An mehreren Stützpunkten im ganzen Land fielen die Kühlanlagen der militärischen Lebensmittelmärkte (Commissaries) gleichzeitig aus oder arbeiteten fehlerhaft. Der Sicherheitsblog Signal and Silence zählte 14 Störungen an Militäreinrichtungen in 11 Bundesstaaten. Zunächst hielt man sie für Stromausfälle oder technische Defekte, doch Berichte der Stützpunkte zeigten ein anderes Bild.
Abtaumodus ohne Ende
Die Gefriergeräte waren von selbst in den Abtaumodus gewechselt, der Eis an den Kühlelementen schmelzen soll. Üblicherweise stoppt dieser Vorgang automatisch, sobald die Temperatur um einige Grad steigt. Diesmal hörte die Heizung nicht auf: Auf einem Stützpunkt in Wyoming stieg die Temperatur in einer Gefriertruhe Berichten zufolge auf etwa 71 bis 82 Grad Celsius.
Ähnliche Angriffe sollen auch mehr als 350 Filialen privater Supermärkte in Frankreich getroffen haben. Ermittler mehrerer Länder arbeiten bei der Suche nach den Tätern zusammen.
Alte Industriesteuerungen, neue Angriffsfläche
Anders als klassische Ransomware, die Daten stiehlt und Geld fordert, übernimmt dieser Angriff physische Infrastruktur und richtet direkten Schaden an. Verdorbene Lebensmittel verlieren ihren Wert, und Lieferketten können durcheinandergeraten.
Als Schwachstelle gelten speicherprogrammierbare Steuerungen (SPS, englisch PLC), die Anlagen in Fabriken und Geschäftsgebäuden steuern. Sie wurden vor Jahrzehnten für Umgebungen ohne Verbindung zu externen Netzwerken entwickelt. Als man sie später an das Internet und Fernüberwachung anschloss, blieb der Schutz oft unzureichend.
Bill Moore, Chef des Industrie-Sicherheitsunternehmens Xona Systems, erklärte, Steuergeräte, die ursprünglich für die manuelle Wartung durch Mitarbeiter gedacht waren, seien heute ein bequemer Einstiegspunkt für Angreifer.
Der Fall zeigt, dass auch alltägliche Lebensmittelversorgung und Handelsinfrastruktur Ziel von Cyberangriffen mit physischer Zerstörung sind.
Apps, die sich lohnen
SUMO: das ZahlenrätselTippe die richtigen Felder, addiere, triff das Ziel. Leicht zu lernen, schwer zu meistern. Kostenlos, für jedes Alter.
Dialo: Sprachen lernen durch SprechenSprich mit einem KI-Gesprächspartner; jeder Satz kommt korrigiert und in deiner Sprache erklärt zurück. 9 Sprachen, A1 bis C2.
ediviewer: EDI-Dateien wie Dokumente lesenEDIFACT- und X12-Nachrichten öffnen, jedes Segment verständlich erklärt, in JSON/XML umwandeln, als PDF und Excel exportieren. Läuft lokal, kein Upload.
Mehr von diesem Tag
Alle anzeigen →
Freenow verschwindet in Polen: Lyft ersetzt die Marke bis 2027
Plus schaltet 3G in Polen schon im November 2026 ab
ERMIS-3: Griechischer Nanosatellit gelingt erste Laserverbindung
Revolut setzt auf chinesisches KI-Modell GLM-5.1 und spart massiv
Mehr aus: Sicherheit
Alle anzeigen →
Sam Altman: Alle Bugs zu beheben, funktioniert nicht mehr
Cyberangriffe auf Kühlschränke: Erste Fälle in Bayern und NRW
Cyberangriffe auf Supermarkt-Kühlungen erreichen neun Länder Europas
