Gefälschtes Samsung-Browser-Update auf gehackten Seiten verbreitet Malware
Der Sicherheitsanbieter Everspin hat legitime Firmenwebsites entdeckt, die per Skript ein falsches Samsung-Browser-Plugin anbieten und Android-Nutzer zur Malware-Installation verleiten.
 SUMO· das Zahlenrätsel
 Dialo· Sprachen lernen durch Sprechen
 ediviewer· EDI-Dateien wie Dokumente lesen
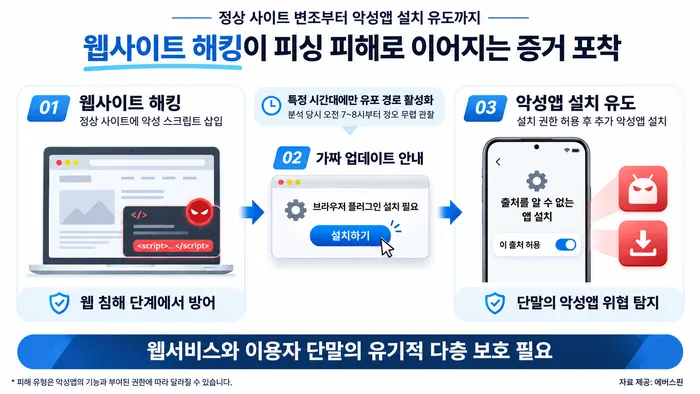
Der Sicherheitsanbieter Everspin hat Angriffe aufgedeckt, bei denen legitime Websites ein gefälschtes Browser-Update anzeigen und Besucher zur Installation einer schädlichen Android-App drängen. Das Unternehmen fand extern eingebundene Skripte auf Seiten aus mehreren Branchen, darunter Angeln, Audiotechnik und Krankenhäuser.
So läuft der Angriff ab
Besucher einer manipulierten Seite sehen ein Pop-up, das die Installation eines Samsung-Browser-Plugins verlangt. Ein Tipp auf die Schaltfläche lädt eine App-Datei herunter. Beim Start folgt ein zweiter Hinweis, ein weiteres Update sei nötig, und eine zweite App wird installiert.
Android verlangt für Apps außerhalb des offiziellen Stores eine ausdrückliche Zustimmung. Laut Everspin lotsen die Angreifer Nutzer dazu, die Berechtigung „Installation unbekannter Apps“ zu erteilen. Die schließlich installierte Schad-App taucht nicht in der üblichen App-Liste auf, sondern nur in den Geräteeinstellungen unter dem Namen „Samsung“.
Nur zu bestimmten Uhrzeiten aktiv
Everspin beobachtete außerdem, dass die Verbreitung nur zeitweise aktiv war. Zwischen etwa 7 bis 8 Uhr morgens und gegen Mittag funktionierten Installationsaufforderung und Download, zu anderen Zeiten traten Fehler auf. Da sich das Verhalten je nach Tageszeit ändert, kann eine Sicherheitsprüfung die schädlichen Aktivitäten verpassen.
Warum das wichtig ist
Everspin sieht darin die Grenzen einer Sicherheitsstrategie, die Web-Hacking und mobiles Phishing getrennt behandelt. Wird die Website eines Unternehmens zum Verteilkanal für Schad-Apps, werden auch ihre Besucher zum Ziel. Das Unternehmen verweist auf sein Web-Sicherheitsprodukt Eversafe Web und das Erkennungstool FakeFinder als Teil eines integrierten Ansatzes für Webdienste und Mobilgeräte.
Everspin-Chef Ha Young-bin erklärte, Hacking und Phishing seien in dieser Kette verknüpft: Erst werde eine Seite kompromittiert, dann würden Nutzer getäuscht. Wenn KI Angreifern bei Analyse, Entwicklung und Abwandlung helfe, lasse sich der gesamte Angriffsweg nicht mehr durch Schutz nur im Web oder nur auf dem Smartphone abdecken.
Apps, die sich lohnen
SUMO: das ZahlenrätselTippe die richtigen Felder, addiere, triff das Ziel. Leicht zu lernen, schwer zu meistern. Kostenlos, für jedes Alter.
Dialo: Sprachen lernen durch SprechenSprich mit einem KI-Gesprächspartner; jeder Satz kommt korrigiert und in deiner Sprache erklärt zurück. 9 Sprachen, A1 bis C2.
ediviewer: EDI-Dateien wie Dokumente lesenEDIFACT- und X12-Nachrichten öffnen, jedes Segment verständlich erklärt, in JSON/XML umwandeln, als PDF und Excel exportieren. Läuft lokal, kein Upload.
Mehr von diesem Tag
Alle anzeigen →
Samsung One UI 9 sorgt für Probleme mit Android Auto
Gratis-Starlink für Dörfer: Investor wirbt um Akzeptanz in Polen
OpenAI schenkt französischen Studierenden 50 € ChatGPT-Guthaben
Cyclon zeigt Smartphone, das Apps per KI für Nutzer bedient
Mehr aus: Sicherheit
Alle anzeigen →
Asoview: 15,8 Millionen Mitgliedsdaten über Dienstleister Arara geleakt
iPhone-Jailbreak umgeht Lockdown-Modus und übersteht iOS-Update
Nojima Online: Rund 7 Millionen Kundendaten nach Hackerangriff
