Asoview: 15,8 Millionen Mitgliedsdaten über Dienstleister Arara geleakt
Der japanische Freizeit-Buchungsdienst Asoview meldet den Abfluss von 15.821.184 Mitgliederdatensätzen nach einem unbefugten Zugriff auf den E-Mail-Dienstleister Arara.
 SUMO· das Zahlenrätsel
 Dialo· Sprachen lernen durch Sprechen
 ediviewer· EDI-Dateien wie Dokumente lesen
Asoview, Betreiber der großen japanischen Freizeit-Buchungsplattform Asoview!, hat am 3. November mitgeteilt, dass 15.821.184 Mitgliederdatensätze abgeflossen sind. Auslöser war ein unbefugter Zugriff auf den Dienst des E-Mail-Dienstleisters Arara.
Betroffen sind Daten von Mitgliedern, denen Asoview E-Mails über Araras Dienst „Arara Message“ zugestellt hat. Neben E-Mail-Adressen und Namen wurden Mitglieds-ID und -nummer, Geschlecht, Registrierungsdatum, Datum des letzten Logins, Postleitzahl und Wohnregion erfasst. Hinzu kommen Ticketdaten: Kaufzeitpunkt, Ticketart, Anzahl der Tickets, Teilnehmerzahl und ob eine Buchung storniert wurde. Auch Namen genutzter Einrichtungen gehören laut Unternehmen dazu.
Maßnahmen von Asoview
Arara informierte Asoview am 2. November. Noch am selben Tag stoppte das Unternehmen sämtliche E-Mail-Versände über Arara Message und machte Zugangsdaten wie Passwörter der Verwaltungsoberfläche und API-Schlüssel ungültig. Zudem prüft Asoview, ob auch die eigenen Systeme unbefugt aufgerufen wurden.
Derzeit lässt sich nicht feststellen, welchen Mitgliedern die abgeflossenen E-Mail-Adressen gehören. Arara ermittelt die Betroffenen; Asoview will die Angaben abgleichen und die betroffenen Mitglieder einzeln kontaktieren.
Außerdem will das Unternehmen seine Kriterien für die Auswahl externer Auftragnehmer und Dienste überprüfen, die an Partner übergebenen Daten auf das notwendige Minimum begrenzen und die Aufsicht verschärfen.
Warum das relevant ist
Laut der jüngsten Pressemitteilung vom 22. Oktober hat Asoview mehr als 23 Millionen Mitglieder und führt 28.000 Angebote von Freizeitparks über Aquarien bis zu Outdoor-Aktivitäten, die als E-Tickets auf Website und App buchbar sind. Der Vorfall betrifft damit einen großen Teil der Nutzerbasis.
Mitglieder sollten bei verdächtigen E-Mails und Nachrichten wachsam sein, die die abgeflossenen Details missbrauchen könnten. Der Fall reiht sich in mehrere japanische Datenpannen ein, die auf externe E-Mail- und Lieferdienstleister zurückgehen.
Apps, die sich lohnen
SUMO: das ZahlenrätselTippe die richtigen Felder, addiere, triff das Ziel. Leicht zu lernen, schwer zu meistern. Kostenlos, für jedes Alter.
Dialo: Sprachen lernen durch SprechenSprich mit einem KI-Gesprächspartner; jeder Satz kommt korrigiert und in deiner Sprache erklärt zurück. 9 Sprachen, A1 bis C2.
ediviewer: EDI-Dateien wie Dokumente lesenEDIFACT- und X12-Nachrichten öffnen, jedes Segment verständlich erklärt, in JSON/XML umwandeln, als PDF und Excel exportieren. Läuft lokal, kein Upload.
Mehr von diesem Tag
Alle anzeigen →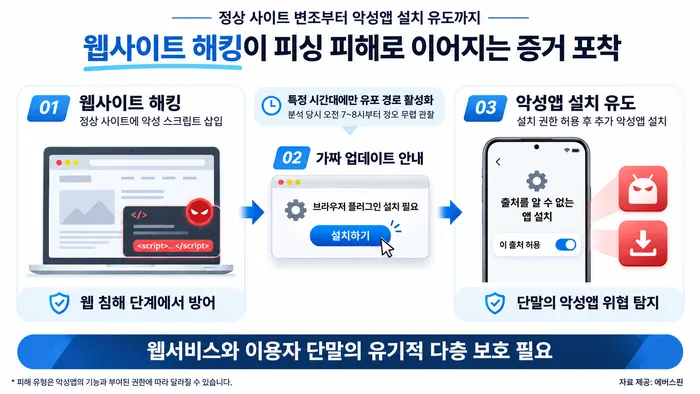
Gefälschtes Samsung-Browser-Update auf gehackten Seiten verbreitet Malware
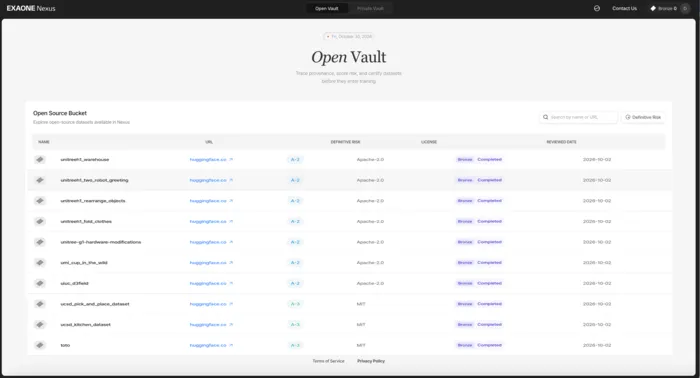
LG AI Research: EXAONE Nexus prüft KI-Daten zu einem Tausendstel der Kosten
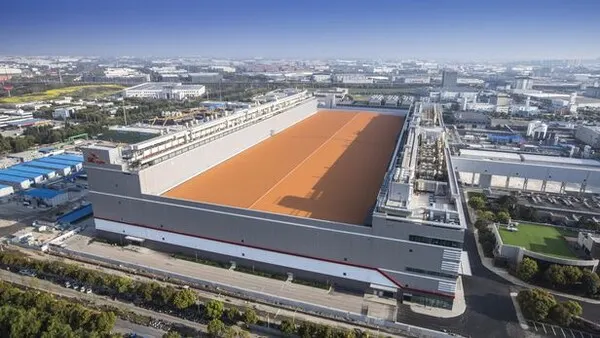
SK Hynix Dalian: USA halten Genehmigung für Ausbau-Anlagen zurück