Cyberangriff auf Supermarkt-Kühlungen in Belgien und Schweden
In der Nacht auf den 2. November haben Hacker in Belgien die Kühlanlagen Dutzender Supermärkte manipuliert. Auch Luxemburg und Schweden sind betroffen.
 SUMO· das Zahlenrätsel
 Dialo· Sprachen lernen durch Sprechen
 ediviewer· EDI-Dateien wie Dokumente lesen
Hacker haben in der Nacht von Sonntag auf Montag, den 2. November 2026, die Kühlanlagen Dutzender Supermärkte in Belgien aus der Ferne übernommen und den Abtaumodus aktiviert. Dadurch stiegen die Temperaturen in Kühl- und Gefrierschränken, die gelagerten Lebensmittel waren in Gefahr.
Laut Delhaize betraf der „IT-Vorfall“ Kühl- und Gefriergeräte in Dutzenden seiner Filialen in Belgien und Luxemburg. Auch Carrefour-Märkte, fünf Spar-Supermärkte und einzelne Ikea-Häuser waren betroffen. In manchen Delhaize-Filialen kletterte die Temperatur auf 15 °C; mehrere Marktleiter orderten kurzfristig Kühlwagen, um ihre Waren zu retten. In vielen Geschäften war die Kühlkette unterbrochen, frische und tiefgekühlte Produkte wurden vorsorglich entsorgt.
Gleiche Methode wie in Frankreich
Das Unternehmen Sabcobel, das Kälteanlagen installiert, holte mitten in der Nacht seine Techniker zusammen. Geschäftsführer Stephan Moelans sagte, sein Team habe die ganze Nacht und den Vormittag damit verbracht, die betroffenen Anlagen vom Netz zu trennen. Das Unternehmen zählt rund zwanzig gehackte Anlagen. Die Angreifer hätten „exakt denselben Mechanismus“ wie in Frankreich genutzt: erzwungenes Abtauen.
Auch Schweden ist betroffen. Die Ketten ICA und Coop meldeten ähnliche Vorfälle, in einem schwedischen Markt lag die Temperatur sogar über 50 °C.
Das Szenario erinnert an den Angriff in der Nacht vom 11. auf den 12. Oktober in Frankreich, bei dem Hacker die Kühlsysteme Hunderter Supermärkte übernahmen, darunter Intermarché, Super U und Leclerc. Auch dort stiegen die Temperaturen auf bis zu 50 °C; die Verluste beliefen sich auf zweistellige Millionenbeträge in Euro. Die französische Cybersicherheitsbehörde ANSSI stellte fest, dass nicht eine raffinierte Schwachstelle, sondern „elementare Sicherheitsmängel“ ausgenutzt wurden: Die Geräte hingen direkt am Internet und waren mit schwachen, leicht zu erratenden Passwörtern geschützt. Deshalb wird vermutet, dass auch wenig erfahrene Angreifer mit KI-Unterstützung dahinterstecken könnten.
Warum das wichtig ist
Das größte Risiko sei die Nachahmung, warnte ein Experte nach dem französischen Angriff: Die Methode sei bekannt und billig, anfällige Geräte ließen sich nicht in wenigen Wochen austauschen. Belgische Kältetechniker versuchen nun, die Lücken zu schließen. Laut Moelans ist die einfachste Lösung, die Kühlgeräte über eine gesicherte Internetverbindung zu steuern – den Weg, den die meisten französischen Kunden der Gruppe nach dem Oktober-Angriff gewählt haben.
Apps, die sich lohnen
SUMO: das ZahlenrätselTippe die richtigen Felder, addiere, triff das Ziel. Leicht zu lernen, schwer zu meistern. Kostenlos, für jedes Alter.
Dialo: Sprachen lernen durch SprechenSprich mit einem KI-Gesprächspartner; jeder Satz kommt korrigiert und in deiner Sprache erklärt zurück. 9 Sprachen, A1 bis C2.
ediviewer: EDI-Dateien wie Dokumente lesenEDIFACT- und X12-Nachrichten öffnen, jedes Segment verständlich erklärt, in JSON/XML umwandeln, als PDF und Excel exportieren. Läuft lokal, kein Upload.
Mehr von diesem Tag
Alle anzeigen →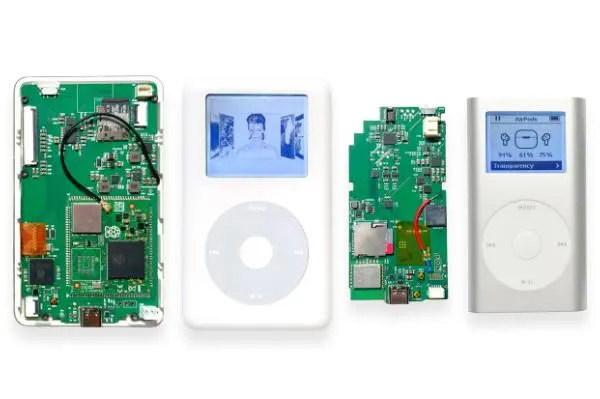
Sprout Pi Mainboard rüstet alte iPods mit Bluetooth und USB-C auf
Apple attackiert Google Chrome auf der Safari-Wechselseite
iPhone Duo: Scalper nutzen KI-Bots, um Nachschub zu ergattern
Russland: Rechenzentren müssen 10 % Kapazität für den Staat reservieren
Mehr aus: Sicherheit
Alle anzeigen →
Beget erklärt höhere Gewalt nach massiver Cyberattacke auf Hoster
Sicherheitslücken in Progress WS_FTP erlauben Kompromittierung
Leakers$ hacken LED-Werbetafeln in Ägypten, Malaysia, Brasilien