CTS Straßburg: Datenleck betrifft 230.000 Kundenkonten
Der Straßburger Nahverkehrsbetreiber CTS meldet den Abfluss von Daten aus rund 230.000 Kundenkonten. Bankdaten und Passwörter sind nach Angaben des Unternehmens nicht betroffen.
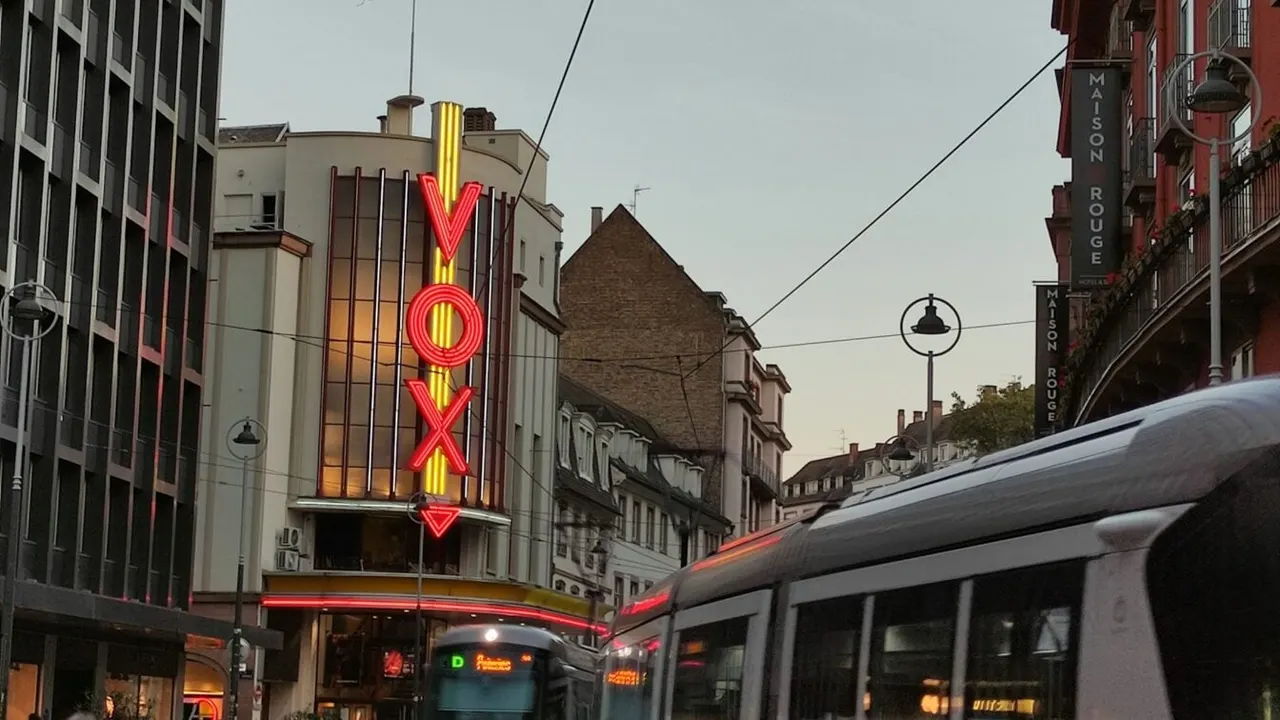
Die Compagnie des transports strasbourgeois (CTS), die Busse und Straßenbahnen im Großraum Straßburg betreibt, ist Opfer eines Cyberangriffs geworden. Betroffen sind rund 230.000 Kundenkonten, etwa 40 Prozent der Nutzer. Möglich wurde der Datenabfluss laut Unternehmen durch eine missbräuchliche Nutzung der eigenen Website.
Welche Daten betroffen sind
Entwendet wurden Nachname, Vorname, Geburtsdatum, Postanschrift und Kundenkennung. Bankdaten und Passwörter sind laut CTS nicht betroffen.
Der Angriff erfolgte in der Nacht von Sonntag, dem 18., auf Montag, den 19. Oktober. CTS-Direktor Emmanuel Auneau erklärte, seine Teams hätten ungewöhnlich viele Anfragen an die Datenbank bemerkt. Die Angreifer nutzten eine verwundbare Programmierschnittstelle (API), über die Software mit der CTS-Website kommuniziert. Die Server seien nicht verändert worden, und die Hacker seien nicht in das IT-System eingedrungen, so das Unternehmen.
Reaktion und Risiken
Nach Angaben der CTS wurde der Datenabfluss gestoppt, sobald der Angriff entdeckt wurde, und die Sicherheit rund um die Website wurde verstärkt. Die französische Datenschutzbehörde CNIL ist informiert, beim Gericht in Straßburg wird Anzeige erstattet. Es ist nicht der erste Vorfall: Bereits 2024 hatte das Unternehmen unberechtigte Zugriffe auf einzelne Kundenkonten registriert.
Die 230.000 betroffenen Kunden wurden diese Woche per E-Mail informiert. Das Hauptrisiko sei Phishing, da die erbeuteten Daten betrügerische Nachrichten glaubwürdiger machen könnten. Die CTS betont, dass sie Kunden nie per E-Mail zu einer Zahlung oder zur Übermittlung von Bankdaten auffordert. Im Zweifel sollten Nutzer keine Links anklicken, sondern die offizielle Website oder App direkt aufrufen.
Der Vorfall reiht sich in eine lange Liste französischer Organisationen ein, die von Datenlecks betroffen waren, darunter die Steuerbehörden, mehrere Mobilfunkanbieter und Dutzende Sportverbände. Einer Studie von Cybermalveillance, der französischen Anlaufstelle für Cybersicherheit, zufolge wurden in diesem Jahr fast die Hälfte der Franzosen Opfer eines Hacks.
Mehr von diesem Tag
Alle anzeigen →VUSE XR sammelt 1,2 Mio. Euro für Mixed-Reality-Training ein
Braid sammelt 34,13 Mio. € für eigene Mobilfunkangebote von Marken
Amazon erweitert Alexa um mehr als 100 Shopping-Funktionen
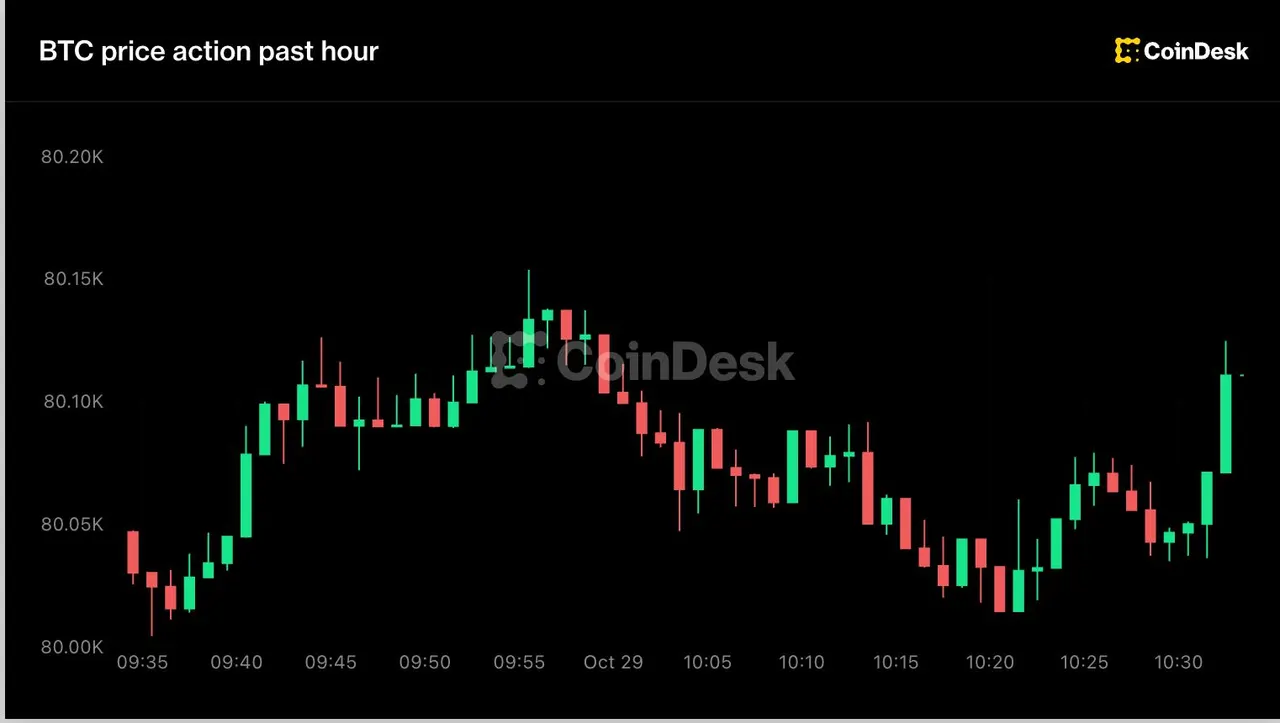
Bitcoin hält sich bei 80.000 Dollar vor Inflationsdaten und Strategy
Mehr aus: Sicherheit
Alle anzeigen →
Cyberangriff auf Fehmarnbelt-Tunnel-Gesellschaft: Täter fordern Geld
SK Planet: Datenleck bei Gifticon betrifft Namen und Rückzahlungskonten
Datenlecks in Japan: 260 Millionen Betroffene in sechs Monaten