Chrome- und Snapdragon-GPU-Lücken: Hacker greifen Android-Handys an
Laut Sekoia haben Hacker eine Chrome-Lücke und einen Fehler im Qualcomm-Adreno-Treiber kombiniert, um Android-Handys über präparierte Seiten zu infizieren. Beide Lücken waren gepatcht.

 SUMO· das Zahlenrätsel
 Dialo· Sprachen lernen durch Sprechen
 ediviewer· EDI-Dateien wie Dokumente lesen
 giftdetect· das passende Geschenk in Minuten
Hacker haben eine Schwachstelle in Chrome und einen Fehler im Adreno-GPU-Treiber von Qualcomm ausgenutzt, um Android-Smartphones zu kompromittieren, die lediglich eine präparierte Webseite öffneten. Das berichtet das Sicherheitsunternehmen Sekoia. Beide Lücken waren bereits vor Beginn der Angriffe geschlossen, Geräte mit aktuellem Chrome und aktuellen Sicherheitsupdates blieben daher geschützt.
Für den Angriff auf Android war kein Tippen auf einen Link, keine App-Installation und keine Berechtigung nötig. Es genügte, die infizierte Seite in einer veralteten Chrome-Version zu öffnen. Zunächst nutzten die Angreifer CVE-2026-3910, um Code im Browser auszuführen. Danach verwendeten sie CVE-2025-27038 im Adreno-Treiber, um die Sandbox von Chrome zu verlassen und tieferen Zugriff zu erlangen. Da Adreno-Grafik in Snapdragon-Chips steckt, waren Geräte mit Qualcomm-Prozessoren betroffen.
Was die Malware abgriff
Der Exploit zielte auf Chrome-Versionen 139 bis 145, wobei Version 143 aus unklaren Gründen ausgelassen wurde. Auf infizierten Geräten installierten die Angreifer die Schadsoftware AndroSnitch. Sie kopierte Cookies, gespeicherte Zugangsdaten und den Verlauf von Chrome sowie die WLAN-Konfigurationsdatei mit den Passwörtern gespeicherter Netzwerke. Besonders wertvoll sind Cookies, da sie Zugriff auf bereits angemeldete Konten ermöglichen können. Der Code brach zudem ab, wenn er ein Samsung Galaxy S25 Ultra erkannte.
Wie die Opfer erreicht wurden
Die Täter schleusten Schadcode in legitime Webseiten ein, betrieben täuschend echte Kopien bekannter Seiten und kompromittierten zwischen dem 27. August und dem 3. September einen ukrainischen Webanalyse-Dienst, der auf Tausenden meist ukrainischen Seiten eingebunden ist. Zu den gefälschten Seiten zählten eine Kopie der Website America250 und die Nachahmung eines Londoner Luxushotels in der Nähe von Regierungsgebäuden. Ein Skript erstellte ein Profil des jeweiligen Geräts und lieferte den passenden Exploit aus.
Sekoia ordnet die Kampagne der Gruppe APT29 zu, die mit dem russischen Auslandsgeheimdienst in Verbindung steht. Die Ziele deuten auf Diplomaten und Personen mit Bezug zum Krieg in der Ukraine hin. Auch iPhones waren betroffen: Eine Exploit-Kette stahl Cookies unter iOS 16 bis 17.4, der Exploit DarkSword griff unter iOS 18.5 Nachrichten, Fotos und Passwörter ab.
So schützen Sie sich
Aktualisieren Sie Chrome über den Play Store und prüfen Sie unter Einstellungen > Über Chrome, ob Version 146 oder neuer installiert ist. Spielen Sie außerdem das neueste Sicherheitsupdate Ihres Geräts ein, denn Korrekturen für Qualcomms GPU-Treiber kommen über die monatlichen Patches.
Apps, die sich lohnen
SUMO: das ZahlenrätselTippe die richtigen Felder, addiere, triff das Ziel. Leicht zu lernen, schwer zu meistern. Kostenlos, für jedes Alter.
Dialo: Sprachen lernen durch SprechenSprich mit einem KI-Gesprächspartner; jeder Satz kommt korrigiert und in deiner Sprache erklärt zurück. 9 Sprachen, A1 bis C2.
ediviewer: EDI-Dateien wie Dokumente lesenEDIFACT- und X12-Nachrichten öffnen, jedes Segment verständlich erklärt, in JSON/XML umwandeln, als PDF und Excel exportieren. Läuft lokal, kein Upload.
giftdetect: das passende Geschenk in MinutenWähle, für wen es ist, den Anlass und die Persönlichkeit. Die Suchmaschine liest Produktbeschreibungen lokaler Shops und sortiert, was passt. Kostenlos, ohne Anmeldung.
Mehr von diesem Tag
Alle anzeigen →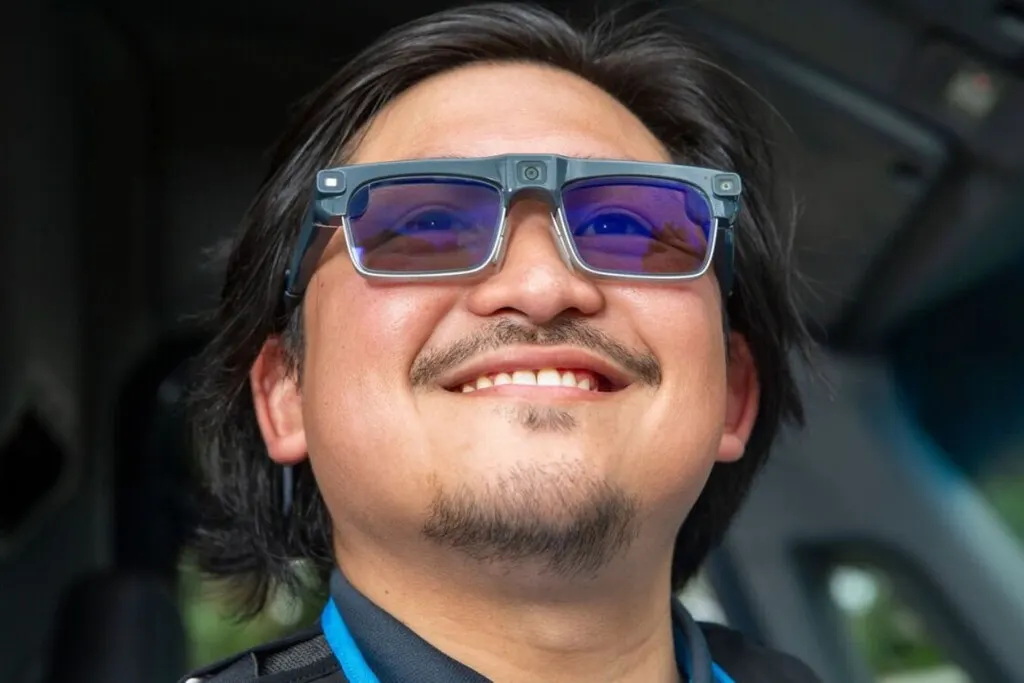
Amazon-Smartbrille fotografiert Wohnhäuser ohne Opt-out
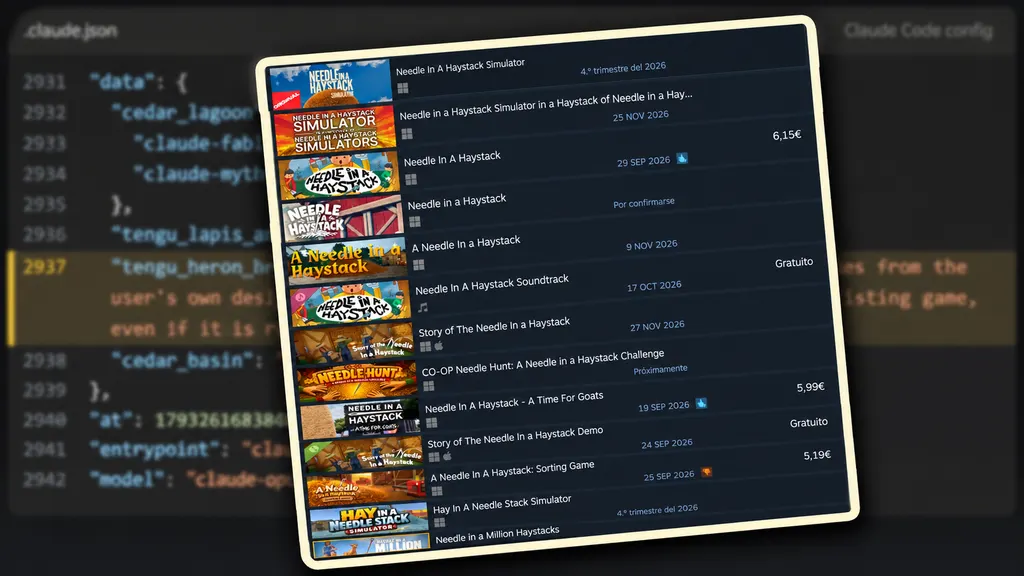
Anthropic stoppt Claude Code beim Klonen bestehender Videospiele
BIOM sammelt 2 Mio. Euro ein: Swanlaab führt Runde an
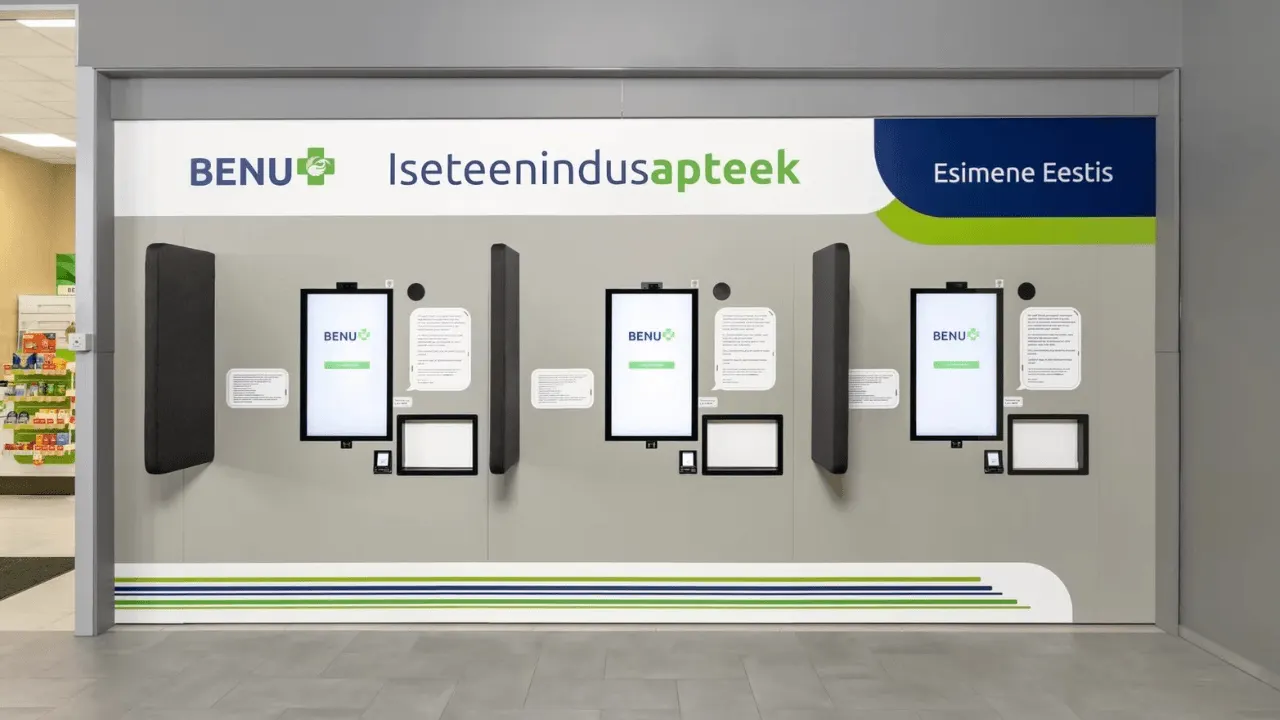
Estland genehmigt Roboter-Apotheken rund um die Uhr – Europa-Premiere
Mehr aus: Sicherheit
Alle anzeigen →
ChatGPT-Lücke: Geteilter Chat-Link konnte Verläufe offenlegen

Arara-Hack: Moss Burger, Workman und IIJmio melden Datenlecks

OpenAI: KI-Agenten finden 948 Root-Lücken im Linux-Kernel
