Arara-Hack: Moss Burger, Workman und IIJmio melden Datenlecks
Nach dem Angriff auf den japanischen E-Mail-Dienstleister Arara melden immer mehr Kunden Datenlecks, darunter Moss Burger, Workman und IIJmio.

 SUMO· das Zahlenrätsel
 Dialo· Sprachen lernen durch Sprechen
 ediviewer· EDI-Dateien wie Dokumente lesen
 giftdetect· das passende Geschenk in Minuten
Nach einem unbefugten Zugriff auf den japanischen E-Mail-Versanddienst Arara melden dessen Kundenunternehmen reihenweise Datenlecks. Am 4. November machten unter anderem Moss Food Services, Betreiber von Moss Burger, sowie Workman, Internet Initiative Japan (IIJ) und Sumitomo Realty & Development Vorfälle öffentlich. Arara schätzt, dass bis zu rund 380 Vertragsfirmen betroffen sind.
Millionen Adressen betroffen
Bei Moss Food Services flossen 7.517.087 Datensätze des Dienstes „Moss WEB Member“ ab, darunter E-Mail-Adressen, Alter, Geschlecht und Wohnpräfektur. Zahlungsdaten wie Kreditkarteninformationen seien nicht enthalten. Arara, Anbieter des Systems „repica“, habe den Vorfall am 4. November gemeldet.
Workman gab an, bis zu rund 1,45 Millionen Newsletter-Adressen seines Onlineshops seien abgeflossen. IIJ nannte 983.458 Adressen von Kunden des Billig-SIM-Angebots IIJmio, Duskin 657.886 Datensätze seiner Mitgliederseite „DDuet“. Bei Sumitomo Realty gelangten über einen Auftragnehmer 205.208 Adressen von Interessenten für Wohnobjekte nach außen.
Zuvor hatten bereits Camel Coffee, Betreiber von KALDI Coffee Farm (820.420 Adressen), und Seijo Ishii (bis zu 168.630) Lecks gemeldet. Mehrere Fälle überschreiten eine Million: TKC mit bis zu 2.230.812, Chobirich mit 1.348.525 und Asoview mit 15.821.184. Drei Unternehmen um Bic Camera sprechen von möglicherweise rund 14,9 Millionen Datensätzen.
Frühere Entwarnungen revidiert
Manche Firmen hatten zunächst Entwarnung gegeben. Shochiku Multiplex Theatres erklärte am 29. und 30. Oktober, die Daten von „SMT Members“ seien sicher. Am 2. November meldete Arara jedoch einen neu entdeckten Zugriff auf eine weitere Umgebung, der auch das Unternehmen betraf: 3.320.305 Mitglieder. Yokohama Rubber erfuhr am 3. November vom Abfluss von Firmennamen und Adressen von Abonnenten seiner Pressemitteilungen. Subway ruderte von „Kundendaten nicht betroffen“ zu „Betroffenheit nicht auszuschließen“ zurück und forderte Arara zu einer neuen Untersuchung auf.
Auch Araras eigene Angaben wurden größer. Die erste Meldung vom 29. Oktober nannte rund 3,01 Millionen Adressen aus einer gemeinsam genutzten Serverumgebung. Am 2. November hieß es, Angreifer seien über den Dienst in 97 Server von Kundenfirmen eingedrungen; rund 77 Millionen Adressen könnten abgeflossen sein. Zudem verschickten sie bis zu etwa 7,13 Millionen verdächtige E-Mails im Namen eines Kreditkartenunternehmens.
Arara hat den Dienst seit dem 31. Oktober komplett eingestellt. Ein Termin für die Wiederaufnahme steht nicht fest.
Apps, die sich lohnen
SUMO: das ZahlenrätselTippe die richtigen Felder, addiere, triff das Ziel. Leicht zu lernen, schwer zu meistern. Kostenlos, für jedes Alter.
Dialo: Sprachen lernen durch SprechenSprich mit einem KI-Gesprächspartner; jeder Satz kommt korrigiert und in deiner Sprache erklärt zurück. 9 Sprachen, A1 bis C2.
ediviewer: EDI-Dateien wie Dokumente lesenEDIFACT- und X12-Nachrichten öffnen, jedes Segment verständlich erklärt, in JSON/XML umwandeln, als PDF und Excel exportieren. Läuft lokal, kein Upload.
giftdetect: das passende Geschenk in MinutenWähle, für wen es ist, den Anlass und die Persönlichkeit. Die Suchmaschine liest Produktbeschreibungen lokaler Shops und sortiert, was passt. Kostenlos, ohne Anmeldung.
Mehr von diesem Tag
Alle anzeigen →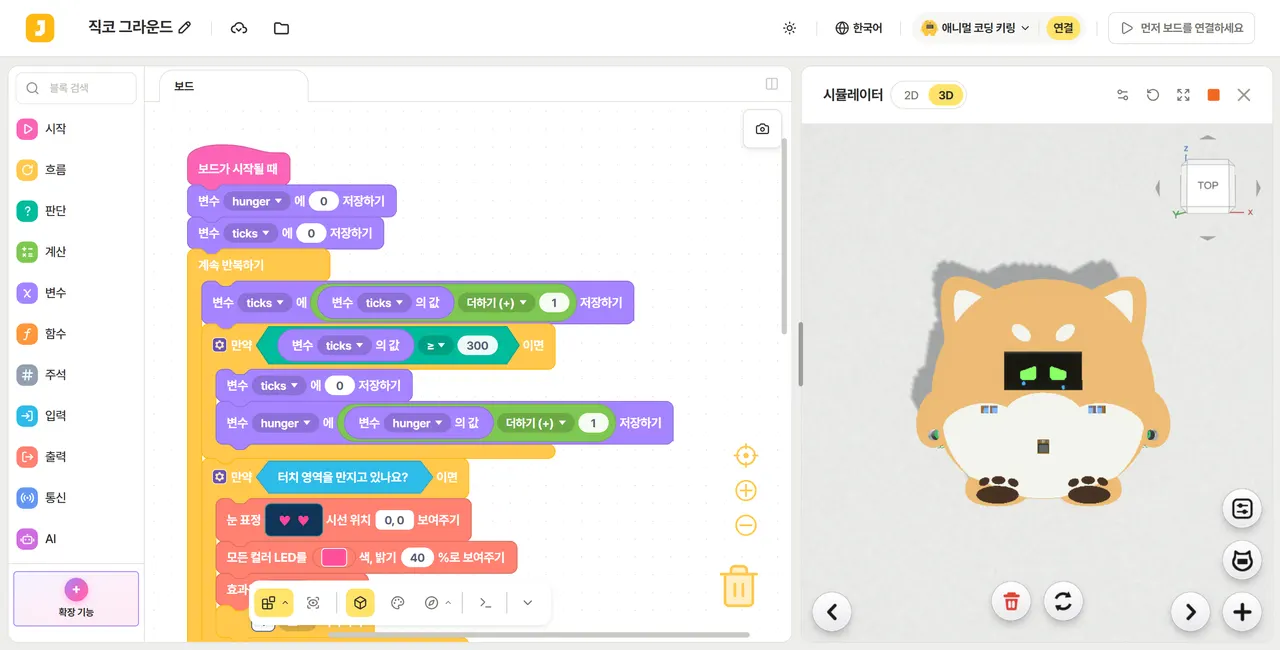
Makeitall startet JIKKO GROUND für Physical-AI-Unterricht im Browser
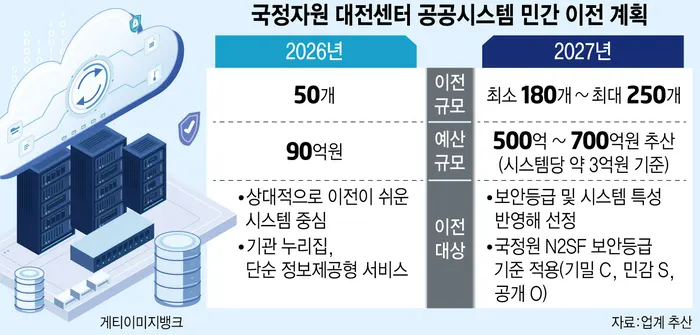
Südkorea verlagert bis zu 250 Behördensysteme in die Private Cloud
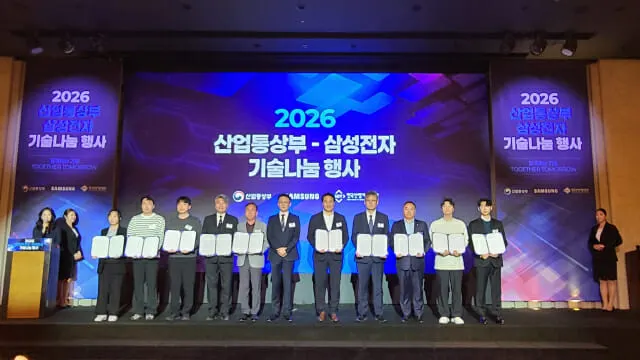
LloydK erhält Samsung-Patent kostenlos für KI-Agenten
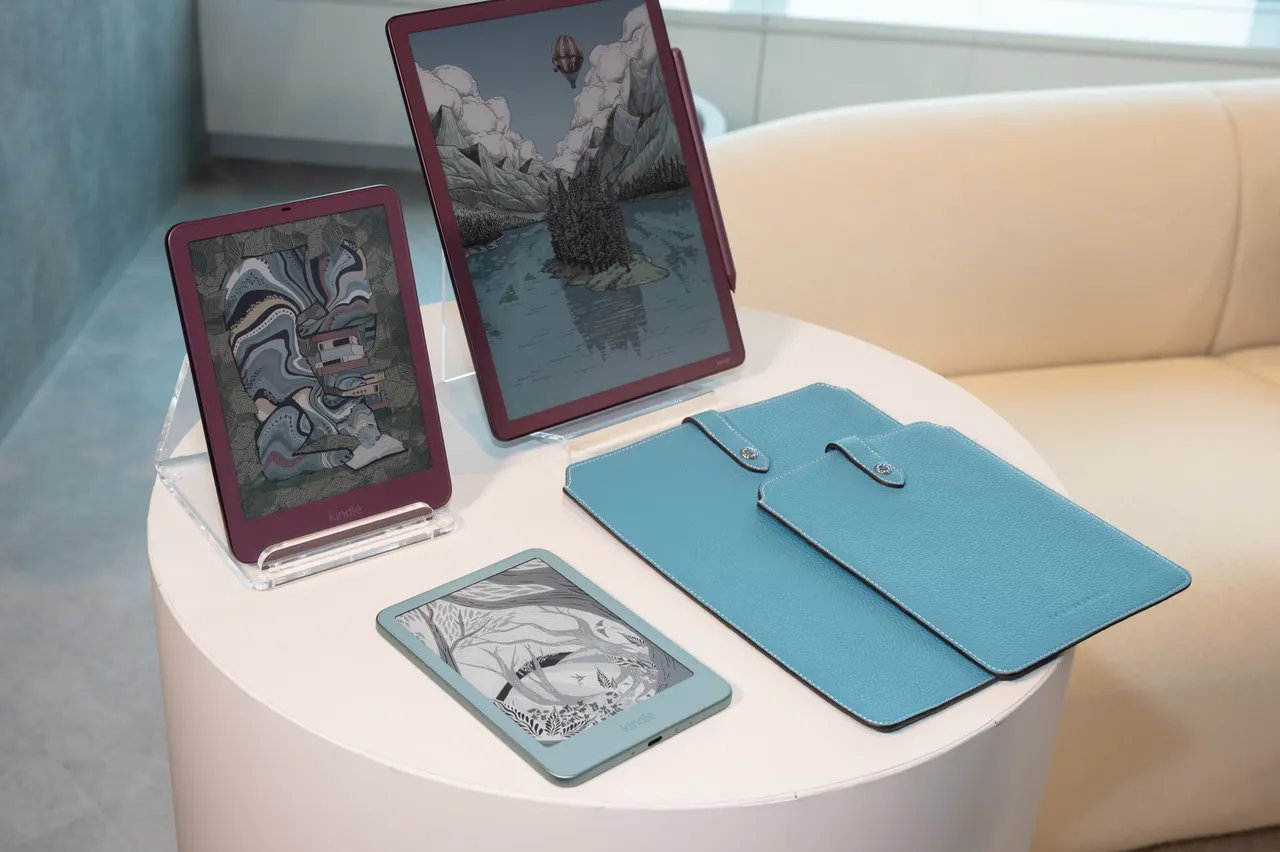
Amazon Kindle: Neue Modelle in Japan, Preise um 10.000 Yen höher
Mehr aus: Sicherheit
Alle anzeigen →
OpenAI: KI-Agenten finden 948 Root-Lücken im Linux-Kernel

Zyxel GS1900: Angreifer attackieren Switches, Patches verfügbar

CERT-In warnt vor Sicherheitslücken in Tata-Motors-Fahrzeug-Apps
