Beget: Cyberangriff löscht Cloud-Daten und VPS-Backups
Der russische Hoster Beget meldet einen Angriff auf die Steuerungsebene seiner Infrastruktur. Alle Cloud-Daten in VPS, S3 und Kubernetes gingen verloren.
 SUMO· das Zahlenrätsel
 Dialo· Sprachen lernen durch Sprechen
 ediviewer· EDI-Dateien wie Dokumente lesen
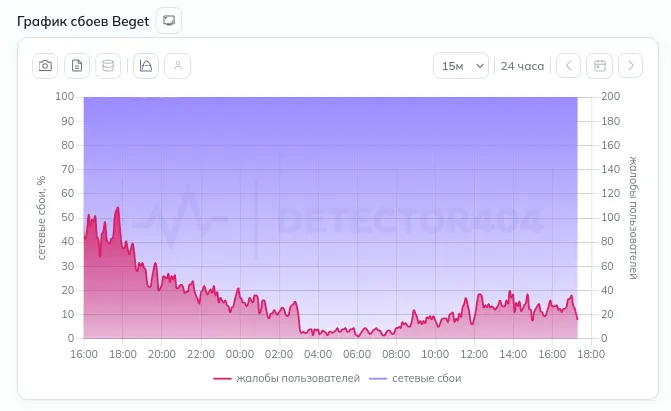
Beim russischen Hosting-Anbieter Beget ist in der Nacht vom 1. auf den 2. November 2026 die IT-Infrastruktur angegriffen worden. Laut Unternehmen verschafften sich die Angreifer Zugriff auf die Steuerungsebene der gesamten Architektur und führten anschließend Skripte aus, die Daten löschten.
Am härtesten traf es die Cloud. Sämtliche Daten in VPS, S3 und Kubernetes sind verloren, ebenso die Einstellungen für CDN und IP-Adressen. Binäre VPS-Backups sind komplett weg, dateibasierte VPS-Backups blieben erhalten. Nach Angaben von Beget existieren auch Datei-Backups des gesamten Hostings und der Cloud, doch derzeit kann das Unternehmen keinen Zugriff darauf geben. Jeder Server muss zunächst manuell auf versteckte Schwachstellen und Schadskripte geprüft werden.
Was wieder läuft
Dedicated Server, die Kunden selbst verwalten, sind wieder in Betrieb. Von Beget betreute Server werden schrittweise geprüft und freigegeben. Nach vorläufiger Einschätzung lassen sich fast 100 Prozent der Websites auf dem virtuellen Hosting wiederherstellen, doch auch dieser Dienst braucht sorgfältige Prüfungen. Der Mailservice ist zu 80 Prozent wiederhergestellt, der Vollbetrieb soll binnen zehn Stunden folgen.
Die DNS-Verwaltung ist teilweise verfügbar. Für Domains in den Zonen .ru, .рф und .su lassen sich A-, MX- und TXT-Einträge über die separate Seite domains.beget.ru ändern, sofern die Domains bei Beget registriert sind und dessen DNS-Server nutzen. An internationalen Domains wird noch gearbeitet. Zudem habe man mit dem Koordinationszentrum der russischen Domainzone vereinbart, dass auslaufende Domains in diesen Zonen nicht entdelegiert werden.
Was Kunden tun sollten
Auf Servern mit Nutzerdaten gebe es laut Beget keine Hinweise auf Downloads oder Änderungen. Dennoch rät das Unternehmen, alle Passwörter, Zugangsschlüssel und weiteren Zugangsdaten zu ändern, die dort gespeichert gewesen sein könnten. Binnen 24 Stunden soll eine eingeschränkte Verwaltungsoberfläche für einen Teil der Dienste bereitstehen.
Einen Zeitplan nennt Beget nicht, da mehr als 1000 Server manuell geprüft werden müssen. Weitere Details zum Angriff will das Unternehmen nicht preisgeben, um Ermittlungen und den sicheren Neustart nicht zu gefährden. Es hat höhere Gewalt erklärt.
Apps, die sich lohnen
SUMO: das ZahlenrätselTippe die richtigen Felder, addiere, triff das Ziel. Leicht zu lernen, schwer zu meistern. Kostenlos, für jedes Alter.
Dialo: Sprachen lernen durch SprechenSprich mit einem KI-Gesprächspartner; jeder Satz kommt korrigiert und in deiner Sprache erklärt zurück. 9 Sprachen, A1 bis C2.
ediviewer: EDI-Dateien wie Dokumente lesenEDIFACT- und X12-Nachrichten öffnen, jedes Segment verständlich erklärt, in JSON/XML umwandeln, als PDF und Excel exportieren. Läuft lokal, kein Upload.
Mehr von diesem Tag
Alle anzeigen →
Binance: 6,3-Milliarden-Dollar-Hack begann mit Fake-Jobinterview
Google schaltet die Suche an Schulen ab, die KI ablehnen
Gallium Defense sammelt 7,1 Mio. € für günstiges Drohnenradar ein
Vitroscope sammelt 7 Mio. Dollar für lebendes Gewebe in der Wirkstoffforschung
Mehr aus: Sicherheit
Alle anzeigen →
Cyberangriffe auf Supermarkt-Kühlungen erreichen neun Länder Europas

Anthropic-KI findet kritische Linux-Kernel-Lücke mit Root-Zugriff
Passwort-Manager mSecure: Nach IT-Vorfall Zugänge neu sichern