قراصنة يجمعون ثغرات Chrome ومعالج Snapdragon الرسومي لاختراق أندرويد
وفق شركة Sekoia، دمج قراصنة مرتبطون بمجموعة APT29 ثغرة في Chrome مع خلل في Qualcomm Adreno لإصابة هواتف أندرويد. وكانت الثغرتان قد أُصلحتا مسبقًا.

 SUMO· لغز الأرقام
 Dialo· تعلّم اللغات بالتحدث
 ediviewer· اقرأ ملفات EDI كالمستندات
 giftdetect· الهدية المناسبة في دقائق
استغل قراصنة مرتبطون بمجموعة APT29 سلسلة من ثغرتين، إحداهما في متصفح Chrome والأخرى في مشغّل المعالج الرسومي Qualcomm Adreno، لإصابة هواتف أندرويد التي زارت مواقع مفخخة. وبحسب شركة الأمن Sekoia، كانت الثغرتان قد أُصلحتا بالفعل، ولذلك بقيت الهواتف المزوّدة بنسخة Chrome حديثة وأحدث التحديثات الأمنية في أمان.
كيف عمل الهجوم
لم يكن على الضحية في أندرويد النقر على رابط أو تثبيت تطبيق أو منح أي إذن، فقد كان يكفي فتح صفحة مصابة في نسخة قديمة من Chrome. بدأ المهاجمون باستغلال الثغرة CVE-2026-3910 لتنفيذ تعليمات برمجية داخل المتصفح، ثم استخدموا الثغرة CVE-2025-27038 في مشغّل Adreno للخروج من بيئة العزل (sandbox) الخاصة بـChrome والحصول على وصول أعمق إلى الهاتف. وبما أن رسوميات Adreno موجودة في شرائح Snapdragon، فقد تأثرت الهواتف العاملة بمعالجات Qualcomm.
استهدف الهجوم نسخ Chrome من 139 إلى 145 فقط، وتجاوز النسخة 143 لأسباب تقول Sekoia إنها غير واضحة. وبعد اختراق الهاتف، زرع المهاجمون برمجية خبيثة تسميها الشركة AndroSnitch، نسخت ملفات تعريف الارتباط وبيانات تسجيل الدخول المحفوظة وسجل التصفح، إضافة إلى ملف إعدادات Wi-Fi الذي يحتوي كلمات مرور الشبكات المتصلة بها. وتحظى ملفات الكوكيز المسروقة بقيمة خاصة لأنها قد تتيح دخول حسابات مسجَّل الدخول إليها أصلًا. كما صُمم الاستغلال ليتوقف إذا اكتشف هاتف Samsung Galaxy S25 Ultra.
الأهداف وطرق الانتشار
حقن المهاجمون شيفرات خبيثة في مواقع شرعية، وأنشأوا نسخًا مقلدة من مواقع حقيقية، واخترقوا خدمة تحليلات ويب أوكرانية تستخدمها آلاف المواقع، معظمها أوكراني، بين 27 أغسطس و3 سبتمبر. ومن المواقع المزيفة نسخة من موقع America250 وموقع ينتحل صفة فندق فاخر في لندن قرب مباني الحكومة البريطانية. وكان سكربت في هذه الصفحات يحلل جهاز كل زائر ثم يقدّم الاستغلال المناسب له.
تربط Sekoia الحملة بمجموعة APT29 المرتبطة بجهاز الاستخبارات الخارجية الروسي. وتشير الأهداف إلى أن المجموعة سعت غالبًا إلى الدبلوماسيين والمرتبطين بالحرب في أوكرانيا لا إلى المستخدمين العاديين. واستُهدفت أجهزة iPhone أيضًا، إذ سرقت سلسلة استغلال ملفات الكوكيز على iOS من 16 إلى 17.4، بينما استخرج استغلال DarkSword الرسائل والصور وكلمات المرور من أجهزة iOS 18.5.
كيف تحمي هاتفك
حدّث Chrome من متجر Play وتأكد من أن نسخته أحدث من 145 عبر الإعدادات > حول Chrome. وثبّت كذلك أحدث تحديث أمني للهاتف، لأن إصلاحات مشغّلات معالج Qualcomm الرسومي تصل عبر التحديثات الشهرية.
تطبيقات تستحق النظر
SUMO: لغز الأرقاماختر المربعات الصحيحة واجمعها وحقّق الهدف. سهل التعلم، صعب الإتقان. مجاني، لجميع الأعمار.
Dialo: تعلّم اللغات بالتحدثتحدّث مع شريك محادثة بالذكاء الاصطناعي؛ تعود كل جملة مصحّحة ومشروحة بلغتك. 9 لغات، من A1 إلى C2.
ediviewer: اقرأ ملفات EDI كالمستنداتافتح رسائل EDIFACT وX12 مع شرح كل مقطع، وحوّلها إلى JSON/XML، وصدّرها إلى PDF وExcel. يعمل محليًا دون رفع.
giftdetect: الهدية المناسبة في دقائقاختر لمن الهدية والمناسبة والشخصية. يقرأ محرك البحث أوصاف المنتجات من المتاجر المحلية ويرتّب ما يناسب. مجاني، بلا تسجيل.
المزيد من هذا اليوم
عرض الكل →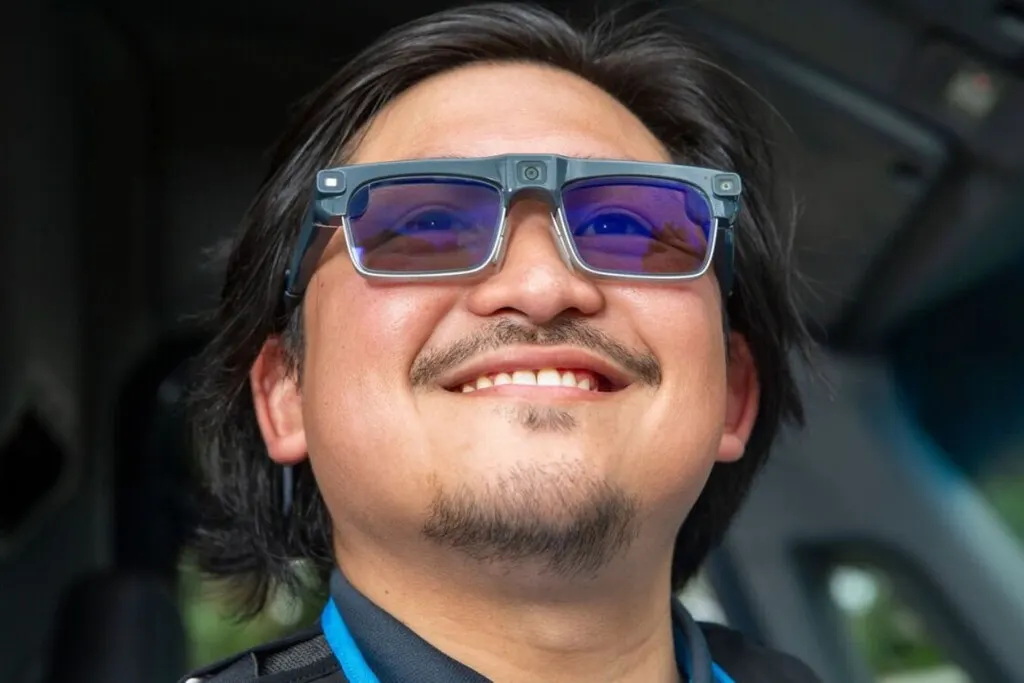
نظارات Amazon الذكية ستلتقط صور المنازل دون خيار للرفض
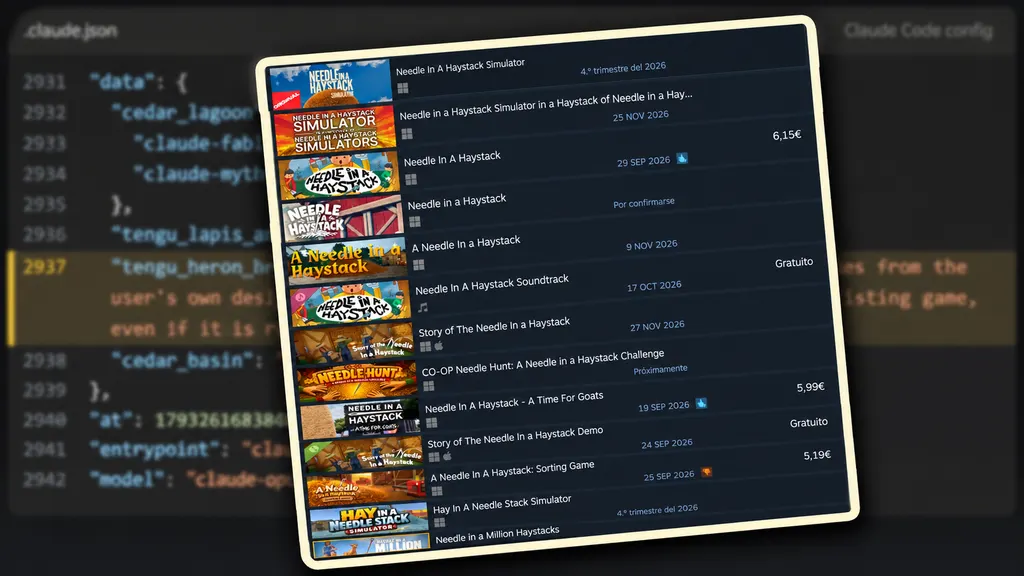
Anthropic تمنع Claude Code من استنساخ الألعاب الموجودة
شركة BIOM تجمع 2 مليون يورو بقيادة Swanlaab لمواجهة بكتيريا Xylella
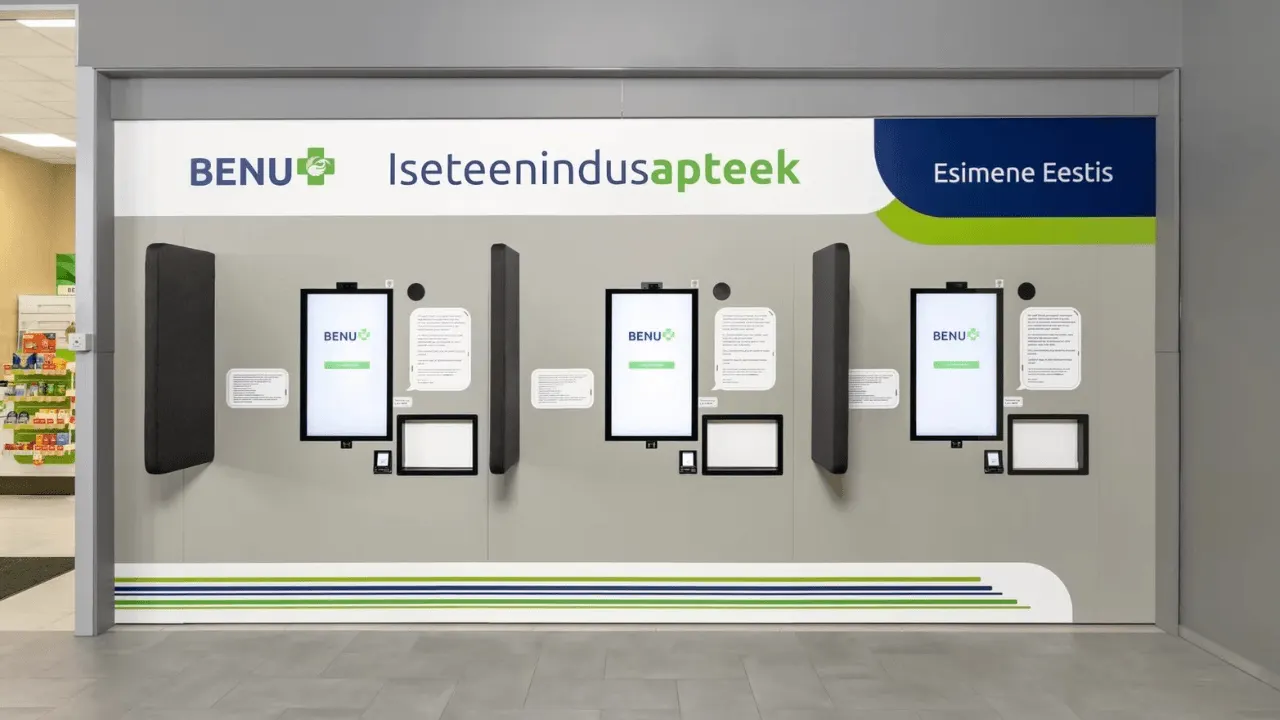
إستونيا توافق على صيدليات روبوتية تعمل 24/7 في سابقة أوروبية
المزيد في: الأمن السيبراني
عرض الكل →
ثغرة في ChatGPT: رابط محادثة مشتركة كشف سجل المستخدمين

اختراق Arara: Moss Burger وWorkman وIIJmio تؤكد تسرب بيانات العملاء

وكلاء OpenAI يكتشفون 948 ثغرة في نواة لينكس مع استغلال root
