اختراق Arara: Moss Burger وWorkman وIIJmio تؤكد تسرب بيانات العملاء
اختراق مزوّد خدمة البريد الإلكتروني الياباني Arara يطال شركات عملائه تباعًا، وMoss Burger وWorkman وIIJmio تؤكد تسرب بيانات عملائها.

 SUMO· لغز الأرقام
 Dialo· تعلّم اللغات بالتحدث
 ediviewer· اقرأ ملفات EDI كالمستندات
 giftdetect· الهدية المناسبة في دقائق
تتوالى إعلانات الشركات اليابانية عن تسرب بيانات عملائها بعد اختراق غير مصرّح به طال مزوّد خدمة إرسال البريد الإلكتروني Arara. وفي 4 نوفمبر أعلنت شركة Moss Food Service المشغّلة لسلسلة Moss Burger، إلى جانب Workman وInternet Initiative Japan (IIJ) وSumitomo Realty & Development، تعرّضها للتسرب. وتقدّر Arara أن عدد الشركات المتعاقدة المتأثرة قد يصل إلى نحو 380 شركة.
أرقام التسرب لدى الشركات
أعلنت Moss Food Service تسرب 7,517,087 سجلًا من خدمة «Moss WEB» تشمل عناوين البريد الإلكتروني والعمر والجنس والمحافظة، دون بيانات الدفع أو بطاقات الائتمان. وذكرت Workman أن ما يصل إلى 1.45 مليون عنوان لمشتركي النشرة البريدية لمتجرها الإلكتروني تأثر، بينما أعلنت IIJ تسرب 983,458 عنوانًا لمشتركي IIJmio، وأعلنت Duskin تسرب 657,886 سجلًا من موقع DDuet. أما Sumitomo Realty فأفادت بتسرب 205,208 عناوين لعملاء استفسروا عن مساكن، عبر خدمة Arara التي يستخدمها متعاقد من الباطن.
وفي 3 نوفمبر أعلنت Camel Coffee المشغّلة لمتاجر Kaldi Coffee Farm تسرب 820,420 عنوانًا، وSeijo Ishii ما يصل إلى 168,630. ومن الحالات التي تجاوزت مليون سجل: TKC (حتى 2,230,812) وChobirich (1,348,525) وBic Camera مع شركتين أخريين (نحو 14.9 مليون محتمل) وAsoview (15,821,184).
تراجع عن نفي سابق
كانت بعض الشركات قد نفت تأثرها في البداية. فقد قالت Shochiku Multiplex Theatres أواخر أكتوبر إن بيانات SMT Members لم تتسرب، لكن Arara أبلغتها في 2 نوفمبر باكتشاف وصول جديد إلى بيئة أخرى، وتسربت عناوين 3,320,305 أعضاء. وتلقت Yokohama Rubber إفادة مماثلة بعدم وجود تسرب، ثم أعلنت في 3 نوفمبر تسرب أسماء الشركات والعناوين. أما Subway فقالت في بلاغها الثاني إنها لا تستطيع استبعاد تأثر بيانات العملاء، وطلبت من Arara إعادة التحقيق.
اتساع نطاق الهجوم
أعلنت Arara في تقريرها الأول في 29 أكتوبر تسرب نحو 3.01 مليون عنوان من بيئة خوادم مشتركة. وفي تقريرها الثاني في 2 نوفمبر ذكرت أن المهاجم دخل عبر الخدمة إلى 97 خادمًا تخص الشركات المتعاقدة، وأن نحو 77 مليون عنوان قد تكون تسربت. كما أرسل المهاجم ما يصل إلى 7.13 مليون رسالة مشبوهة تنتحل صفة شركات بطاقات ائتمان. وأوقفت Arara الخدمة كليًا منذ 31 أكتوبر دون موعد محدد لاستئنافها.
تطبيقات تستحق النظر
SUMO: لغز الأرقاماختر المربعات الصحيحة واجمعها وحقّق الهدف. سهل التعلم، صعب الإتقان. مجاني، لجميع الأعمار.
Dialo: تعلّم اللغات بالتحدثتحدّث مع شريك محادثة بالذكاء الاصطناعي؛ تعود كل جملة مصحّحة ومشروحة بلغتك. 9 لغات، من A1 إلى C2.
ediviewer: اقرأ ملفات EDI كالمستنداتافتح رسائل EDIFACT وX12 مع شرح كل مقطع، وحوّلها إلى JSON/XML، وصدّرها إلى PDF وExcel. يعمل محليًا دون رفع.
giftdetect: الهدية المناسبة في دقائقاختر لمن الهدية والمناسبة والشخصية. يقرأ محرك البحث أوصاف المنتجات من المتاجر المحلية ويرتّب ما يناسب. مجاني، بلا تسجيل.
المزيد من هذا اليوم
عرض الكل →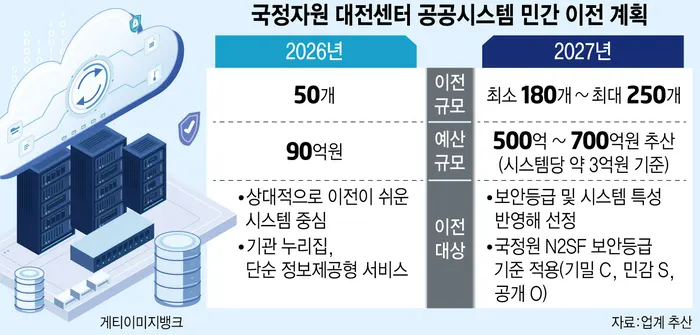
كوريا الجنوبية تنقل حتى 250 نظاماً حكومياً إلى السحابة الخاصة
LloydK تحصل مجانًا على براءة اختراع من سامسونغ لتطوير وكلاء الذكاء الاصطناعي
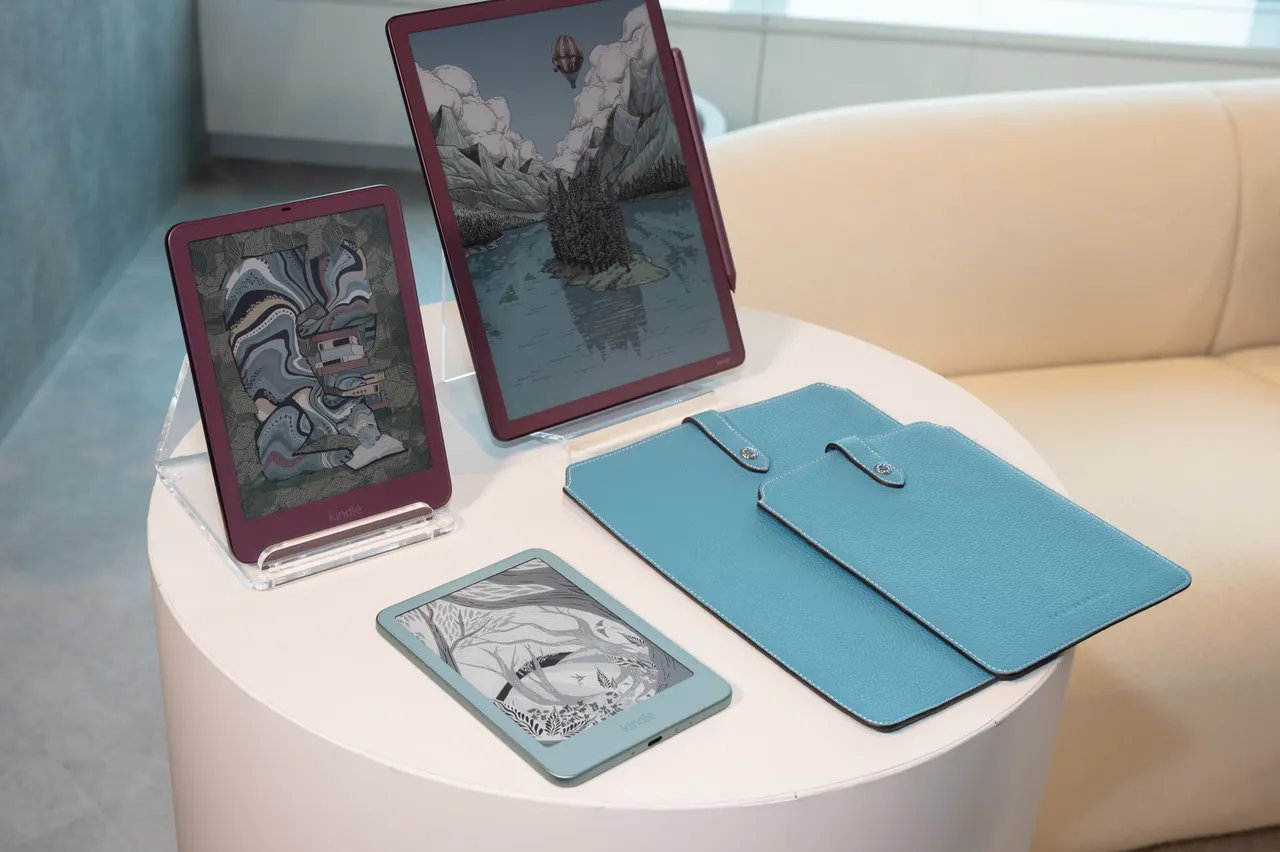
أمازون تجدد Kindle في اليابان بستة طرازات وزيادة 10 آلاف ين
فوجي تي في تدخل الذكاء الاصطناعي التوليدي إلى الدراما بحلول 2027
المزيد في: الأمن السيبراني
عرض الكل →
وكلاء OpenAI يكتشفون 948 ثغرة في نواة لينكس مع استغلال root

هجمات تستهدف مبدلات Zyxel من سلسلة GS1900 وتوافر تصحيحات أمنية

CERT-In تحذر من ثغرات أمنية في تطبيقات سيارات تاتا موتورز
