CERT-In تحذر من ثغرات أمنية في تطبيقات سيارات تاتا موتورز
حذّرت الوكالة الهندية CERT-In من ثغرات في إصدارات محددة من تطبيقات تاتا موتورز لمالكي السيارات العاملة بالوقود والكهربائية.

 SUMO· لغز الأرقام
 Dialo· تعلّم اللغات بالتحدث
 ediviewer· اقرأ ملفات EDI كالمستندات
 giftdetect· الهدية المناسبة في دقائق
أصدر فريق الاستجابة للطوارئ الحاسوبية في الهند CERT-In تحذيراً بشأن ثغرات أمنية في تطبيقات المركبات المتصلة التابعة لشركة تاتا موتورز. وتؤثر هذه الثغرات في إصدارات محددة من التطبيقات التي يستخدمها مالكو السيارات العاملة بمحركات الاحتراق الداخلي (ICE) والسيارات الكهربائية (EV).
ما المعروف حتى الآن
وبحسب التحذير، تقتصر الثغرات على بعض إصدارات التطبيقات فقط. ولم تُنشر تفاصيل تقنية أو حجم الاستغلال المحتمل، ولذلك لا يتضح أي بيانات أو وظائف في السيارة قد تتعرض للخطر.
ويعيد التحذير إلى الواجهة المخاوف المتعلقة بالأمن السيبراني في السيارات المتصلة بالإنترنت. فالتطبيقات التي تربط السائق بمركبته أصبحت جزءاً مهماً من المنظومة، وقد تفتح أخطاؤها الباب أمام الهجمات.
أهمية الخبر للمستخدمين
يُستحسن لمالكي سيارات تاتا موتورز التحقق من إصدار التطبيق الذي يستخدمونه ومتابعة إعلانات الشركة المصنّعة. أما بالنسبة لقطاع السيارات عموماً، فهو مؤشر جديد إلى أن أمن البرمجيات بات لا يقل أهمية عن السلامة الميكانيكية.
تطبيقات تستحق النظر
SUMO: لغز الأرقاماختر المربعات الصحيحة واجمعها وحقّق الهدف. سهل التعلم، صعب الإتقان. مجاني، لجميع الأعمار.
Dialo: تعلّم اللغات بالتحدثتحدّث مع شريك محادثة بالذكاء الاصطناعي؛ تعود كل جملة مصحّحة ومشروحة بلغتك. 9 لغات، من A1 إلى C2.
ediviewer: اقرأ ملفات EDI كالمستنداتافتح رسائل EDIFACT وX12 مع شرح كل مقطع، وحوّلها إلى JSON/XML، وصدّرها إلى PDF وExcel. يعمل محليًا دون رفع.
giftdetect: الهدية المناسبة في دقائقاختر لمن الهدية والمناسبة والشخصية. يقرأ محرك البحث أوصاف المنتجات من المتاجر المحلية ويرتّب ما يناسب. مجاني، بلا تسجيل.
المزيد من هذا اليوم
عرض الكل →
نوثينغ تكشف في ديسمبر عن أول منتج أصلي بالذكاء الاصطناعي
نتفليكس تستثمر 10 مليارات ليرة في المسلسلات والأفلام التركية
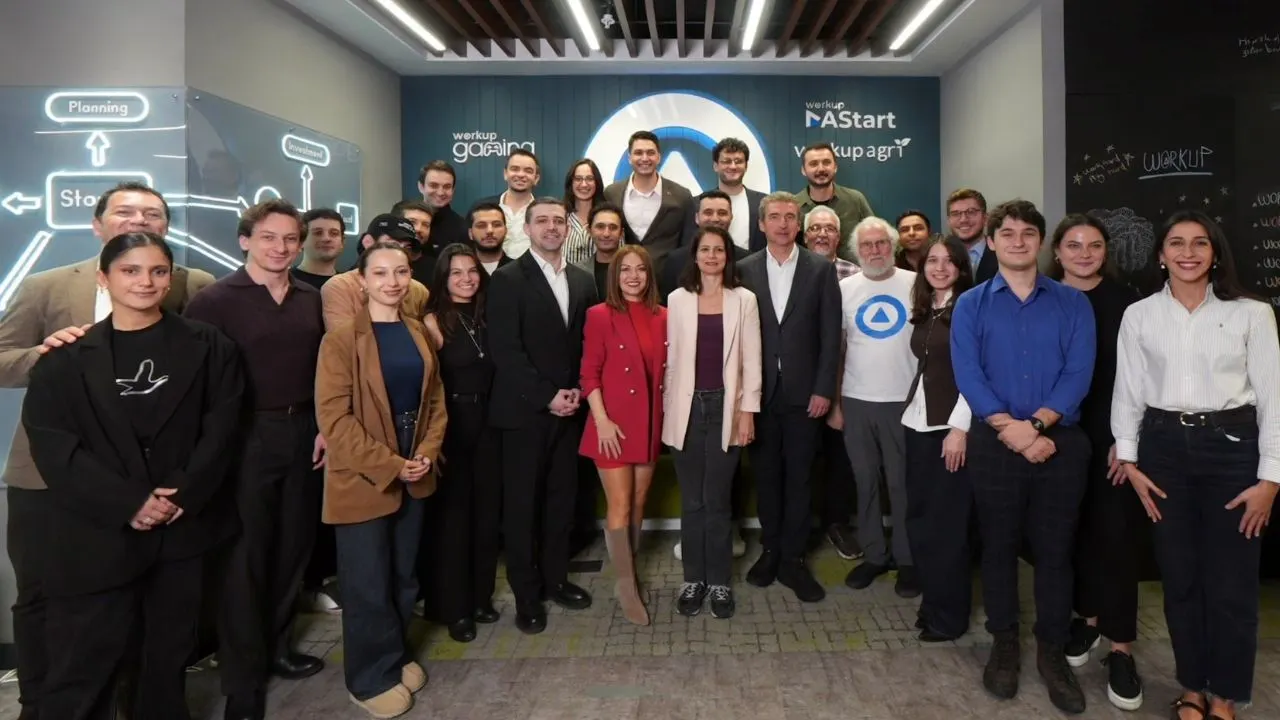
برنامج Workup التركي يخرّج 10 شركات ناشئة في دورته الـ14
Cosmoserve تجمع 6 ملايين دولار لتنظيف المدار من الحطام الفضائي
المزيد في: الأمن السيبراني
عرض الكل →
اختراق تطبيق التوصيل الحكومي Daeguro وكشف 25 ألف رقم حساب مصرفي
CERT-In يحذّر من حملة Crafty Falcon بالذكاء الاصطناعي ضد شركات التقنية المالية
مسؤولون في Anthropic وMicrosoft يدعمون شركة Brava الإسرائيلية الناشئة