ثغرة في ChatGPT: رابط محادثة مشتركة كشف سجل المستخدمين
اكتشف باحثو شركة Parameter ثغرة في ChatGPT تتيح لرابط محادثة مشتركة تشغيل شيفرة خبيثة والوصول إلى سجل محادثات المستخدم. وقد أصلحت OpenAI الثغرة.

 SUMO· لغز الأرقام
 Dialo· تعلّم اللغات بالتحدث
 ediviewer· اقرأ ملفات EDI كالمستندات
 giftdetect· الهدية المناسبة في دقائق
كان رابط عادي لمحادثة مشتركة في ChatGPT كافيًا لسرقة بيانات المستخدمين الخاصة. فقد اكتشف باحثون من شركة Parameter ثغرة تتيح تشغيل شيفرة خبيثة داخل الجلسة النشطة لشخص مسجّل الدخول، ثم الوصول إلى سجل محادثاته. وقد أصلحت OpenAI هذه الثغرة.
ما المشكلة؟
بحسب وصف الباحثين، كانت نقطة البداية رابط المحادثة المشتركة، وهي ميزة يستخدمها كثيرون لعرض نتائج تعاملهم مع روبوت الدردشة على الآخرين. وكان يكفي أن يكون الضحية مسجّلًا الدخول ولديه جلسة نشطة. عندها يستطيع المهاجم تنفيذ شيفرته الخاصة، ثم قراءة المحادثات المحفوظة في الخطوة التالية.
وتكمن أهمية ذلك في أن سجل المحادثات غالبًا ما يكون شخصيًا للغاية. فالمستخدمون يلصقون في ChatGPT مقتطفات من مستندات ومراسلات وأفكارًا تجارية وشيفرات برمجية وأسئلة تتعلق بالصحة والمال. ويعني الوصول إلى السجل كاملًا إمكانية الاطلاع على معلومات لم يكن من المفترض أن تصل إلى طرف ثالث.
ماذا يعني ذلك للمستخدمين؟
بعد أن أصلحت OpenAI الثغرة لم تعد تشكل خطرًا بصيغتها هذه. لكن عواقبها المحتملة كانت جدية، وتُظهر الحادثة أن عناصر الواجهة التي تبدو بريئة، مثل مشاركة المحادثات، قد تتحول إلى وسيلة هجوم.
وبالنسبة إلى مستخدمي روبوتات الدردشة، فهي تذكير بمراجعة نوع البيانات التي يكتبونها في المحادثات، وبالحذر من الروابط المؤدية إلى محادثات الآخرين. أما الشركات التي تبني خدمات قائمة على الذكاء الاصطناعي، فالرسالة أن ميزات مشاركة المحتوى تستحق اختبارًا أمنيًا دقيقًا بقدر آليات تسجيل الدخول.
تطبيقات تستحق النظر
SUMO: لغز الأرقاماختر المربعات الصحيحة واجمعها وحقّق الهدف. سهل التعلم، صعب الإتقان. مجاني، لجميع الأعمار.
Dialo: تعلّم اللغات بالتحدثتحدّث مع شريك محادثة بالذكاء الاصطناعي؛ تعود كل جملة مصحّحة ومشروحة بلغتك. 9 لغات، من A1 إلى C2.
ediviewer: اقرأ ملفات EDI كالمستنداتافتح رسائل EDIFACT وX12 مع شرح كل مقطع، وحوّلها إلى JSON/XML، وصدّرها إلى PDF وExcel. يعمل محليًا دون رفع.
giftdetect: الهدية المناسبة في دقائقاختر لمن الهدية والمناسبة والشخصية. يقرأ محرك البحث أوصاف المنتجات من المتاجر المحلية ويرتّب ما يناسب. مجاني، بلا تسجيل.
المزيد من هذا اليوم
عرض الكل →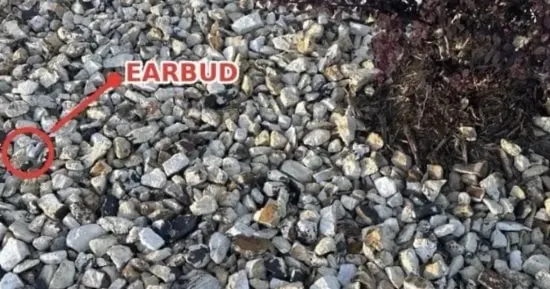
ChatGPT يساعد مستخدمًا على العثور على سماعة Bose مفقودة بين الحصى
نظارات ذكية بالذكاء الاصطناعي تساعد ضعاف البصر على التعرف على الأشياء
انضمام SC Ventures وSBI Group إلى جولة Series B لشركة Soter Insure
الاتحاد الأوروبي يخصص 525 مليون يورو لشركات الرقائق الناشئة
المزيد في: الأمن السيبراني
عرض الكل →
اختراق Arara: Moss Burger وWorkman وIIJmio تؤكد تسرب بيانات العملاء

وكلاء OpenAI يكتشفون 948 ثغرة في نواة لينكس مع استغلال root

هجمات تستهدف مبدلات Zyxel من سلسلة GS1900 وتوافر تصحيحات أمنية
